Brexit et .eu ne font pas bon ménage

Brexit et .eu ne font pas bon ménage
Source de l’image : daniel_diaz_bardillo via Pixabay

L’annonce du Brexit aura également des conséquences sur la domainosphère puisque la Commission Européenne a annoncé le 28 mars dernier que les entreprises et les particuliers détenteurs d’un .eu ne pourront plus renouveler ou enregistrer de .eu s’ils ne sont pas établis dans l’UE. Ainsi, pour les britanniques exerçant uniquement au Royaume-Uni, les frontières floues d’Internet feront leur apparition, bien visibles. Cette mesure sera applicable en mars 2019.

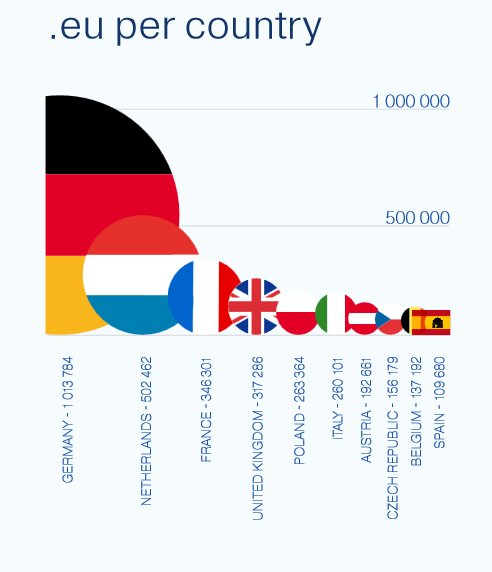
Le Royaume Uni affiche quatrième au classement des plus gros déposants de .eu, avec 317 000 noms de domaine enregistrés en 2017 (sur 3,7 millions au total). Il faut toutefois remettre les chiffres dans leur contexte : aujourd’hui, les britanniques utilisent majoritairement les .co.uk (ou .uk plus récemment) et on compte 10 millions de noms de domaine existants sous ces extensions.
Brexit et .eu ne font pas bon ménage - Rapport annuel de l'EURID
Source : Rapport annuel de l’EURID

Les détenteurs britanniques de .eu ont donc une année pour migrer leur site sur un autre nom de domaine, travailler à nouveau sur leur référencement, sécuriser leur site, re-brander leurs plaquettes, modifier leur identité visuelle, affichages, informer leurs clients et fournisseurs de leur changement d’adresse mails, etc. L’annonce est donc tout de même lourde de conséquences.

Il réside également le risque de voir sa marque cybersquattée par un tiers européen, ayant, lui, le droit d’enregistrer des noms en .eu. Il n’y aura pas de recours possible puisque les britanniques ne remplissent pas les nouveaux critères d’éligibilité d’enregistrement des .eu.

Il semblerait que l’Eurid, le registre privé du .eu, n’ait pas été consulté préalablement. On peut d’ailleurs lire sur le site eurid.eu : “EURid, le gestionnaire de registre TLD .eu, a reçu hier après-midi le lien vers la communication de la Commission Européenne concernant le Brexit et le TLD .eu.”

Des moyens ont été cependant trouvés par certaines entreprises afin de contourner cette règle, en créant par exemple une petite entreprise dans l’un des états membres. C’est là, justement, qu’interviendrait l’Estonie, qui, grâce à son programme d’e-citoyenneté, permettrait de créer une entreprise dans le pays afin de bénéficier de certains avantages que propose l’Union Européenne sans avoir à y vivre ou y travailler.
Cryptojacking : + 8500% de cas recensés en 2017

Cryptojacking : + 8500% de cas recensés en 2017
Source de l’image: SnapLaunch via Pixabay

Le cryptojacking, qu’est-ce que c’est ?

Le cryptojacking est une cyberattaque consistant à utiliser la puissance de l’ordinateur de sa victime afin de miner de la cryptomonnaie. Le minage de cryptomonnaie correspond à la validation d’une transaction – via l’utilisation d’un logiciel permettant de résoudre un problème mathématique qui validera cette transaction. Il s’agit d’une activité très énergivore ! Les particuliers peuvent être touchés par leurs objets connectés, et les entreprises par leur réseau d’ordinateurs.

L’attaque ne concerne donc pas les données personnelles des utilisateurs ou bien leur portefeuille. Plus concrètement, il s’agit d’installer un script de manière très simple sur une page web, en prévenant ou non l’internaute. Alors, le fichier installé exploite la puissance de calcul informatique inutilisée par l’internaute, qui peut se retrouver face à une hausse de sa facture d’électricité sans être au courant de la cause. Cybercriminels ou entreprises cherchant à générer du revenu pour supprimer la publicité, les initiateurs de ces attaques ont des profils variés et étonnants.

Pourquoi une telle augmentation de ce type d’attaque ?

Selon Symantec, le cryptojacking a représenté en 2017 environ 24% des attaques en ligne, avec une hausse de 8500% uniquement sur le dernier trimestre. L’entreprise explique tout d’abord cette explosion par une attaque beaucoup trop simple à mener. Il « suffit » en effet d’ajouter quelques lignes de code au script du site internet en question, afin de bénéficier de la puissance de l’ordinateur des visiteurs. La forte augmentation de cryptojacking en 2017 peut être aussi expliquée par la prise d’ampleur considérable des cryptomonnaies. C’est donc l’appât du gain et sa simplicité d’exécution qui justifient l’importance du cryptojacking !

Quels risques pour la victime ?

Tout le concept du cryptojacking est d’utiliser la puissance d’un ordinateur. Par conséquent, le risque de ce type d’attaque est le ralentissement de la machine touchée : les processeurs étant fortement sollicités, les opérations sur l’ordinateur sont plus lentes. Sur le long terme, les victimes peuvent assister à la surchauffe de leur batterie et donc voir leur appareil se détériorer, voire devenir inutilisable. L’intensification de l’utilisation des processeurs peut avoir de fortes répercussions sur la facture d’électricité des victimes (particuliers ou entreprises).

Comment prévenir le cryptojacking ?

Tout d’abord, que ce soit pour les particuliers ou bien les entreprises, il s’agit d’être très attentif aux attaques dites par « phishing ». Elles consistent en l’envoi de mails qui reproduisent à l’identique le visuel d’une marque afin de créer la confusion et d’inciter l’internaute à cliquer sur un lien « officiel » contenu dans le mail, et ainsi d’installer un virus sur son ordinateur. Plus de 70% des attaques de cryptojacking ont été initiées par du phishing, il faut donc être vigilant !

ICANN : l’avenir incertain du célèbre WHOIS au cœur du meeting 61 de Porto Rico

ICANN : l’avenir incertain du célèbre WHOIS au cœur du meeting 61 de Porto Rico
Source de l’image: Wokandapix via Pixabay

L’ICANN, organisme international dont l’objectif est de piloter la gestion internationale de l’attribution des noms de domaine et des adresses, vient de partager ses inquiétudes concernant sa base de données. D’après les explications apportées par Akram Atallah à l’AFP, président de la Global Domains Division à l’ICANN, l’organisation internationale craint que les noms de domaine des utilisateurs ne soient confrontés au droit à l’oubli numérique.

Grâce à une base de données baptisée « WHOIS » ou « Qui est-ce », l’ICANN conserve tous les noms de domaine et les renseignements liés à leurs propriétaires comme l’e-mail, les adresses et le téléphone par exemple. Les données WHOIS étant publiques, la mise à disposition de ces informations pose problème dans le cadre de l’application du RGPD.

En effet, au moment où le RGPD, Règlement général sur la protection des données, entrera en vigueur, le 25 mai 2018, les informations présentes dans les WHOIS ne devraient plus, en principe, apparaître ainsi et être conservées…

Des contraintes à prendre en compte

Seules les informations relatives à des individus sont concernées par le RGPD. Toutefois, le fait que des personnes puissent être identifiées d’une manière ou d’une autre dans la base peut poser un grand problème (de nombreuses extensions exigent à l’enregistrement un contact nominatif, quand bien même le titulaire du nom de domaine serait une entreprise).

Pourtant, en parallèle, la transparence sur Internet est de plus en plus sollicitée par les internautes, surtout afin de lutter efficacement contre ceux qui tentent d’influencer l’opinion publique.

D’après Monsieur Atallah, l’ICANN cherche à « trouver un équilibre » compte tenu des contraintes auxquels l’organisme est nouvellement confronté.

En quête d’une solution pour préserver la base de données de l’ICANN

Préoccupé par le fait que le format WHOIS et les informations associées puissent donc enfreindre le nouveau règlement européen, l’ICANN a organisé, lundi, une série de réunions dans le cadre du meeting ICANN 61 à San Juan, Porto Rico : trouver une solution pour préserver le WHOIS était à l’ordre du jour.

D’après les affirmations d’Akram Atallah : « Nous allons essayer de trouver une voie à suivre ». Il a d’ailleurs ajouté qu’ « il y a encore beaucoup de travail, mais nous travaillons le plus vite possible ».

L’ICANN cherche activement des arguments solides qui lui permettront de justifier largement que le WHOIS joue en la faveur de tout un chacun. Akram Atallah a de plus déclaré : « Nous proposons d’essayer de conserver au maximum nos règles actuelles, tout en restant respectueux de la législation ».

Il a indiqué qu’une base de données répartie sur deux niveaux pourrait être la solution. Le premier niveau gardera ses paramètres actuels notamment l’accès au public. Le deuxième niveau serait quant à lui gardé confidentiel, et l’accès uniquement autorisé aux chercheurs, à la police et toute autre organisation présentant une demande légitime : « Nous interrogeons les organismes de protection des données en Europe pour leur demander leur avis sur cette idée ».

Affaire à suivre, et de près.


Pour en savoir plus sur le RGPD, découvrez l’article de Maxime Benoist: Actualités de l’ICANN sous le prisme du RGPD.

Changement de nom pour le Front National : quand les droits des marques s’en mêlent

Changement de nom pour le Front National - Rassemblement National
Source de l’image : Nick Youngson CC BY-SA 3.0 Alpha Stock Images

Reprenons brièvement les faits : le weekend dernier (10-11 mars 2018), Marine Le Pen a annoncé vouloir rebaptiser le Front National « Rassemblement national ».

C’était bien sûr sans compter sur une petite affaire d’antériorité de marque pour lancer une nouvelle polémique.

Ainsi, Igor Kurek, président d’une petite association politique du même nom, a rapidement protesté à la suite de cette annonce et menacé dans un communiqué de lancer une procédure juridique contre le FN pour usurpation d’appellation.

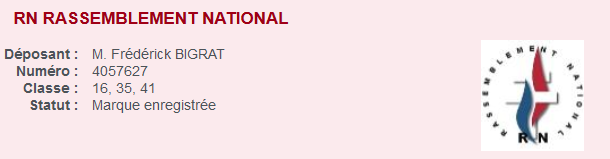
Comme l’indique la base INPI, la marque Rassemblement National a été bel et bien été enregistrée en 2013 par un certain Frédérick Bigrat.

Changement de nom pour le Front National

Pourtant, et c’est là que l’affaire se complique, Monsieur Bigrat (qui se revendique également président de l’association), déposant de la marque convoitée, aurait négocié la cessation de cette appellation avec le FN.

Igor Kurek dément cette information et indique souhaiter assigner Monsieur Bigrat pour escroquerie, au motif que ce dernier n’aurait selon lui pas eu les droits de vendre ladite appellation.

Toutefois, si l’appellation a bien été rachetée comme affirmé par le Front National, la publication de cette opération par l’INPI mettra fin à la polémique.

Et les noms de domaine dans tout cet imbroglio ? Anonymat, réactivation et rickrolling

Ce nouveau « Rassemblement National » n’était même pas encore officiellement né qu’il était déjà moqué sur la toile.

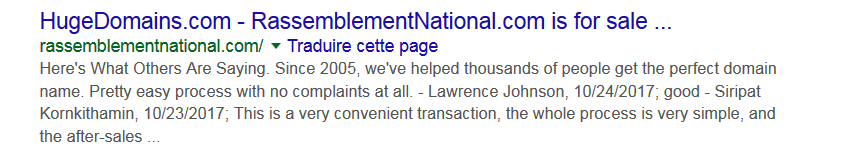
A l’annonce de Marine Le Pen, les internautes suffisamment curieux pour avoir tapé rassemblementnational.com sur les moteurs de recherche ont eu l’amusement de constater d’abord que le nom semblait être à vendre :

Changement de nom pour le Front National

Pour finalement être redirigés sur un sympathique clip tout droit sorti des années 80 : Never Gonna Give You Up de Rick Astley. Ce troll est désormais appelé rickrolling, d’après le nom du chanteur !

De son côté le nom de domaine rassemblement-national.fr a été enregistré le mercredi 7 mars par une entité restée anonyme.

Nom de domaine : RASSEMBLEMENT-NATIONAL.FR
État : Actif
DNSSEC : actif
Bureau d’enregistrement : OVH
Date de création : 7 mars 2018 21:46
Date d’expiration : 7 mars 2019 21:46
Serveurs de noms (DNS)Serveur n° 1 : dns200.anycast.me
Serveur n° 2 : ns200.anycast.me
Titulaire : Diffusion restreinte, données non publiques
Domain Name : RASSEMBLEMENT-NATIONAL.COM
Registry Domain ID : 1992537962_DOMAIN_COM-VRSN
Registrar WHOIS Server : whois.register.it
Registrar URL : http://www.register.it
Updated Date : 2018–03-12T22:19:35Z
Creation Date : 2016–01-08T15:45:51Z
Registry Expiry Date : 2018–01-08T15:45:51Z
Registrar : Register.it SPA

Alors que le nom de domaine « rassemblement-national.com » est quant à lui enregistré depuis le 8 janvier 2016 via un registrar basé en Italie ! Réactivé le 12 mars, alors que sa date d’expiration était la date anniversaire du 8 janvier 2018 sans présenter, à l’heure où nous écrivons [14/03/2018] de contenu.

Affaire à suivre.

RGPD, entre législation et réalité de l’application

RGPD, entre législation et réalité de l’application - Blog Nameshield

Fais ce que tu veux de mon identité numérique. Voilà la phrase so 2017 et qui le restera. En ce début d’année 2018, c’est le branle-bas de combat du côté de l’application du RGPD, Règlement Général sur la Protection des Données. Ce texte, qui devra s’appliquer d’ici le 25 mai 2018 implique une meilleure protection de l’utilisateur final, une responsabilité pour les professionnels via la mise en conformité de leurs process.

Alors que le RGPD a été approuvé et publié au Journal Officiel de l’Union Européenne le 4 mai 2016, force est de constater que son application est loin d’être réelle. Dans le secteur des noms de domaine, où le monde anglo-saxon est prépondérant, ce texte a été sous-évalué et sous-estimé par des acteurs qui s’imaginaient que l’Union Européenne allait, comme d’habitude diront certains, se plier aux exigences de la grande Amérique. Dans les faits, l’ICANN réalise en ce moment que rien n’est réglé alors que la date butoir approche. Qui plus est, l’ICANN, qui baisse son budget pour les fellowships et autres programmes de vulgarisation, voit au même moment son professionnalisme critiqué.

Les registres des noms de domaine, ces structures gérant les gTLDs et ccTLDs, tels que l’AFNIC pour le .FR ou le DENIC pour le .DE, cherchent à se conformer sans avoir pour le moment de directive claire de la part de l’autorité américaine !

En parallèle, une alliance inédite, faite de sociétés relatives au traçage publicitaire, de FAI et d’unions de presse, a réalisé un communiqué s’opposant au règlement e-privacy. Un constat s’impose : le changement des mentalités prend du temps.

En attendant, l’application concrète du RGPD demeure complexe et le consommateur final prend son mal en patience.


Pour en savoir plus sur le RGPD, découvrez l’article de Maxime Benoist: Actualités de l’ICANN sous le prisme du RGPD.