La date d’ouverture de la prochaine série de nouvelles extensions génériques (.BRAND) est enfin connue, ce sera le 30 avril 2026

La date d'ouverture de la prochaine série de nouvelles extensions génériques (.BRAND) est enfin connue, ce sera le 30 avril 2026

Parmi les questions en suspens autour de la nouvelle fenêtre de candidatures à des nouvelles extensions génériques, nous étions nombreux à nous demander quand l’ICANN, l’instance de gouvernance d’Internet, allait donner une date précise pour ce qui constituera le premier jour de soumission des futurs dossiers de candidatures.

L’annonce est apparue dans un article publié sur le blog de l’ICANN, un article de Kurtis Linqvist, le Président et Directeur Général de l’ICANN. Il y précise que 2025 a été une année de progrès notables dans la mise en œuvre du programme de nouvelles extensions génériques permettant d’aller vers l’objectif d’ouvrir une nouvelle fenêtre de dépôts de candidatures, 14 années après la dernière en date. L’une des étapes décisives a été la publication du guide du candidat le 16 décembre 2025. On se souviendra que le guide de candidature, document de référence pour les futures candidatures, avait été approuvé par le Conseil d’administration de l’ICANN, lors de la toute dernière session publique du sommet ICANN84 de Dublin.

Kurtis Linqvist indique que désormais les efforts se portent sur la dernière ligne droite de mise en œuvre du programme: « Nous nous sommes désormais engagés à ouvrir le cycle le 30 avril 2026 ». La période de dépôts des futurs dossiers de candidatures complets, débutera donc à partir du jeudi 30 avril sur 12 à 15 semaines soit possiblement jusqu’à juillet, voire début août. Après il sera trop tard. Les indécis et les retardataires devront attendre une future opportunité qui pourrait très bien survenir à nouveau dans 14 années, qui sait ?

Parmi les autres faits notables de la fin d’année 2025, la période de soumission des demandes de soutien des futurs candidats à l’Applicant Support Program s’est terminée le 19 décembre. Ce programme vise à réduire les barrières économiques et techniques à l’entrée afin d’élargir la participation globale et la diversité des candidats aux nouvelles extensions de noms de domaine. Les données fournies par l’ICANN indiquent que 75 candidatures ont été reçues provenant des cinq régions de l’ICANN :

  • 10 candidatures d’Afrique,
  • 38 de la région Asie-Pacifique,
  • 1 d’Amérique latine et des Caraïbes,
  • 6 d’Europe,
  • 20 d’Amérique du Nord.

En 2012, ce programme alors tout nouveau n’avait reçu que trois demandes. Ces premiers indicateurs montrent que la région Asie Pacifique qui est aujourd’hui la plus dynamique sur le marché des noms de domaine semble aussi s’intéresser fortement à la prochaine série de nouvelles extensions. En 2012, les 1930 candidatures soumises lors de la fenêtre de candidatures s’étaient réparties comme suit :

  • Amérique du Nord : 911 candidatures,
  • Europe : 675 candidatures,
  • Asie-Pacifique : 303 candidatures,
  • Amérique latine et Caraïbes : 24 candidatures,
  • Afrique : 17 candidatures.

On estime également qu’environ 34% d’entre elles visaient des candidatures à des extensions de marques, des Brand TLDs.

Qu’en sera-t-il en 2026 ? Les réponses interviendront à l’automne prochain lors de la journée des révélations, le futur « Reveal Day » et du jour de confirmation des chaînes (ndlr: de caractères) , le « String confirmation day » de l’ICANN.

Pannes d’AWS et de Cloudflare : les dangers de la dépendance des entreprises vis‑à‑vis des géants du cloud

Panne d'AWS, de Cloudflare et de Microsoft Azure : les dangers de la dépendance des entreprises vis‑à‑vis des géants du cloud

Les pannes en chaîne subies en fin d’année par les GAFAM ont rappelé avec brutalité à quel point la dépendance quasi exclusive de nombreuses organisations aux géants du cloud constitue un risque systémique.

En juin 2025, Google ouvrait le bal, essuyant une panne de plus de 7 heures. Depuis, ses concurrents AWS et Cloudflare ont également subi des incidents. En octobre 2025, c’est Amazon Web Services (AWS), la plateforme cloud d’Amazon, qui faisait face à un problème « lié à la résolution DNS du point de terminaison de l’API DynamoDB dans US-East-1 », causant une panne de résolution DNS qui a provoqué des indisponibilités de service pour de nombreuses entreprises notamment Airbnb, Reddit, Snapchat, Slack… Un mois plus tard, ça a été le tour de Cloudflare de pâtir d’une défaillance liée à « une modification indésirable des permissions au sein d’un des systèmes de bases de données du fournisseur ». Conséquence : Google, X, ChatGPT, Facebook, Décathlon, Doctolib se sont retrouvés, à leur tour, en panne…

Quand une région cloud ou un service critique de ces acteurs vacille, ce sont des milliers de sites web, applications, services de messagerie, API métiers et outils collaboratifs qui deviennent injoignables, avec un impact immédiat sur le chiffre d’affaires, l’image, la réputation de marque et parfois même la continuité d’activité. Au-delà du simple incident technique, ces interruptions soulignent le manque de résilience d’architectures trop centralisées autour de prestataires extra-européens, sur lesquels les entreprises ne disposent ni de contrôle juridique, ni de maîtrise opérationnelle suffisante.

Des pannes massives, globales et paralysantes pour de nombreuses entreprises 

Ces pannes massives des hyperscalers ont mis en lumière un autre phénomène souvent sous-estimé : l’effet de cascade provoqué par la concentration de services critiques (hébergement, messagerie, authentification, data, DNS managé) chez un nombre très restreint d’acteurs.

Lorsqu’un fournisseur cloud rencontre une indisponibilité sur une brique fondamentale, par exemple, sa propre infrastructure DNS, son réseau ou ses services d’API, ce ne sont pas uniquement les sites web qui tombent, mais l’ensemble de la chaîne de valeur numérique : portails clients, tunnels VPN, applications métiers interconnectées, objets connectés, plateformes d’authentification et de fédération d’identités. Dans 80 à 90 % des cas d’incidents majeurs, l’analyse a posteriori montre que le point de défaillance initial se situe au niveau de la résolution de noms ou de la connectivité entre résolveurs DNS et services exposés, confirmant que le DNS reste à la fois une « plaque tournante » et un point de vulnérabilité privilégié.

Or ce composant est encore trop souvent géré comme une commodité incluse par défaut dans l’offre des géants du cloud, sans véritable stratégie de résilience DNS. 

Le DNS : talon d’Achille invisible des entreprises

Pour de nombreuses organisations, le caractère invisible du DNS masque encore sa nature profonde : il alimente en réalité l’ensemble des chaînes de confiance numériques, de la simple page web jusqu’aux applications critiques, en passant par les tunnels VPN, les services de messagerie, ou encore les politiques DMARC.

Une indisponibilité de la résolution de noms ne se limite donc pas à un « site en panne », mais coupe potentiellement l’accès à tout un écosystème applicatif, y compris les services exposés uniquement via API ou utilisés en interne. Les campagnes de cyberattaques observées ces dernières années l’ont largement démontré : attaques DDoS massives, DNS spoofing, cache poisoning ou Man in the Middle ciblent précisément cette infrastructure, souvent moins protégée que les briques applicatives ou réseau visibles, alors même qu’elle constitue un point de passage obligé pour chaque requête utilisateur.

Le DNS est ainsi, très souvent, le premier point de panne, mais aussi l’un des moins maîtrisés, alors même qu’il constitue la pierre angulaire de la disponibilité des ressources numériques.  

Dans ce contexte, continuer à confier sans discernement cette fonction à un unique hyperscaler extra‑européen revient à accepter qu’une panne, une erreur de configuration ou une décision unilatérale prise hors de tout cadre de souveraineté puisse paralyser, en quelques minutes, l’accès aux services essentiels de l’entreprise. Face à la montée en puissance des cybermenaces et au durcissement réglementaire, notamment l’arrivée de la NIS2, les autorités comme l’ANSSI rappellent aussi la nécessité de sécuriser le DNS, de le traiter comme un composant critique et non comme un simple service d’infrastructure implicite.  

C’est pourquoi une approche fondée sur la diversification maîtrisée des prestataires et sur la spécialisation, en dissociant hébergement et DNS, en s’appuyant sur un registrar souverain permet de transformer ce talon d’Achille en véritable socle de résilience. Le DNS devient alors non plus un simple composant technique, mais un levier de gouvernance et de continuité d’activité, au cœur d’une stratégie de souveraineté numérique où la dépendance aux géants du cloud est réduite, contrôlée et, surtout, réversible.

Dans cette même optique, l’approche multi-cloud, souvent présentée comme une réponse évidente aux pannes des hyperscalers pourra devenir un levier de réduction du risque business lorsqu’elle sera couplée à une stratégie de diversification maîtrisée des prestataires et à une consolidation de la fonction DNS autour d’un acteur de confiance, capable de garantir une disponibilité maximale des services Internet et de transformer le DNS en socle de résilience et d’indépendance vis‑à‑vis des géants du cloud.

Adoptez les bons réflexes face au phishing à l’approche des fêtes

Adoptez les bons réflexes face au phishing à l'approche des fêtes

Alors que Noël approche à grands pas et que l’année 2025 touche bientôt à sa fin, les fêtes de fin d’année transforment cette période joyeuse et festive en un maillon vulnérable pour les entreprises. Révélant des fragilités parfois existantes : domaines oubliés mais toujours actifs, sous-domaines délégués à des prestataires qui ne répondent plus aux standards de sécurité, configurations DNS vieillissantes, certificats dispersés entre plusieurs équipes ou fournisseurs, les bonnes pratiques de sécurité ne doivent pas être reléguées au second plan en cette fin d’année !

La hausse des échanges, la multiplication des campagnes marketing, l’intensification des interactions avec les partenaires et les prestataires créent un environnement idéal pour les cybercriminels, qui combinent usurpation de marques, détournement de canaux techniques et exploitation des failles organisationnelles. Dans ce contexte, la protection ne peut plus se limiter à quelques mesures ponctuelles : elle doit s’inscrire dans une politique globale de sécurité, visant à renforcer la résilience des entreprises face aux menaces saisonnières tout en préparant l’entreprise aux défis cyber de l’année suivante. Cette période appelle aussi, plus que jamais à adopter les bons réflexes individuels, en sensibilisant ses équipes afin d’éviter les erreurs humaines qui peuvent coûter cher à l’entreprise.

Le phishing : un risque systémique qui capitalise sur la peur et l’urgence

Le phishing aussi appelé hameçonnage ou filoutage consiste à envoyer des courriels frauduleux qui imitent des communications légitimes pour tromper les destinataires. Cette attaque vise à soutirer aux utilisateurs des informations confidentielles telles que des mots de passe, des numéros de carte bancaire, et d’autres données sensibles. Selon une étude de Statista datant de janvier 2023, le phishing représentait la forme la plus répandue de cyberattaque en France, touchant environ 75% des entreprises.

Au-delà de la simple tromperie individuelle, le phishing constitue aujourd’hui un risque systémique pour l’entreprise, car il cible directement ses processus métiers, ses chaînes de paiement et sa réputation de marque. En haute saison commerciale comme Noël, les campagnes malveillantes s’appuient de plus en plus sur des données contextuelles (noms de fournisseurs, formats de factures, signatures internes copiées) pour paraître légitimes aux yeux des équipes comptables, commerciales ou support.

En jouant sur le sentiment d’urgence, les campagnes de phishing actuelles ne visent plus seulement à tromper un individu isolé, mais à déstabiliser l’ensemble de la chaîne décisionnelle de l’entreprise. Messages pressants évoquant une coupure imminente de service, une échéance réglementaire prétendument non respectée ou une validation de paiement « à traiter dans l’heure » contournent les contrôles habituels et court-circuitent les procédures de validation internes. Dans un contexte B2B où les flux financiers, les accès fournisseurs et les portails clients sont fortement interconnectés, une seule action réalisée dans la précipitation peut malheureusement conduire à l’usurpation de comptes, à la modification silencieuse de coordonnées bancaires ou à l’implantation de malwares persistants.

Une variante dangereuse, le slamming appelle à la plus grande vigilance

Le slamming est une variante connue dans le monde des noms de domaine et des entreprises. Contrairement à une simple tentative de spam, le slamming repose sur une mécanique de manipulation de la confiance : l’attaquant se présente comme un prestataire officiel, adopte les codes graphiques et juridiques d’un « registrar », et s’appuie sur un vocabulaire volontairement technique : expiration imminente d’un nom de domaine, dépôt d’un nom de domaine identique ou similaire, besoin de déposer un nom pour éviter une fraude, blocage DNS, suspension de certificats, transfert obligatoire… Autant de bonnes raisons pour pousser le destinataire de la demande à prendre une décision rapide qui se solde généralement par le règlement d’une facture.

La pression de la part des cybercriminels s’exerce d’ailleurs souvent sur des interlocuteurs qui ne gèrent pas directement les noms de domaine mais qui disposent d’un pouvoir de validation budgétaire ou administratif, ce qui augmente le risque de paiement ou d’acceptation d’un transfert non autorisé.

Pour s’en prémunir, il est essentiel de considérer toute sollicitation non planifiée relative aux noms de domaine comme suspecte par défaut : vérifier systématiquement l’adresse email de l’expéditeur et non seulement son nom affiché, confronter la demande au référentiel interne des domaines et des prestataires habilités avant tout engagement financier ou opérationnel.

Enfin, une autre attaque courante en période de Noël, les pièces jointes piégées 

Les pièces jointes piégées doivent être envisagées comme un risque de continuité d’activité à part entière, en particulier parce qu’elles peuvent servir de vecteur à un ransomware. Une simple facture de fin d’année ou un faux bon de commande envoyé à un service financier ou à un prestataire peut suffire à ouvrir une brèche, puis à chiffrer des serveurs critiques ou à exfiltrer des données contractuelles sensibles.

Au-delà du simple fichier infecté, les Chevaux de Troie ou Trojans constituent aujourd’hui un levier stratégique pour les cybercriminels, car ils permettent de prendre pied discrètement dans le système d’information, puis de préparer des attaques de plus grande ampleur (prise de contrôle de comptes, mouvements latéraux, déploiement ultérieur de ransomwares).

En période de fin d’année, pas de relâchement, prudence et sécurité doivent être plus que jamais des mots d’ordre 

Face à ces attaques de plus en plus ciblées, les organisations doivent rappeler les bons réflexes individuels à adopter mais aussi structurer une véritable hygiène numérique collective. Concrètement, cela passe par la formalisation de procédures internes adaptées aux périodes sensibles (fin d’année, clôtures comptables, pics d’activité)… La mise en place de campagnes régulières de sensibilisation, assorties de simulations de phishing ou de faux courriers de slamming, permet de transformer chaque collaborateur en maillon actif de la chaîne de défense, et non en simple « risque utilisateur ».

Si l’entreprise effectue bien son travail de sensibilisation, en période de fêtes, c’est aussi le rôle de chaque individu d’être particulièrement attentif. Les équipes doivent en effet adopter une lecture particulièrement critique de chaque message reçu, même lorsqu’il semble provenir d’un partenaire habituel ou d’un service interne. Les cybercriminels exploitent le contexte de fin d’année pour diffuser des campagnes de phishing et de slamming plus sophistiquées, en se basant sur des scénarios réalistes : renouvellement de contrats, relances de factures, rappels d’échéances de noms de domaine, notifications de livraison ou de blocage de compte. Avant d’ouvrir un email ou sa pièce jointe, il est recommandé de vérifier systématiquement la cohérence de plusieurs éléments : adresse de l’expéditeur (et non uniquement le nom affiché), objet du message (trop alarmiste ou trop alléchant), ton employé (pressions, menaces, promesses de réduction ou d’avantage exclusif), ainsi que la concordance avec les procédures internes existantes.

Quelques règles supplémentaires et simples vont pouvoir aider vos collaborateurs à éviter les erreurs :

  • La vigilance est le mot d’ordre lorsque l’on vous demande des données personnelles,
  • Les pièces jointes d’un expéditeur inconnu ne doivent pas être ouvertes,
  • Les liens URL peuvent être vérifiés en passant le curseur de la souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance,
  • Un retard face à une sollicitation urgente vaut mieux que des pertes financières : il ne faut pas céder à la pression et risquer d’engager un paiement frauduleux,
  • S’il y a un doute sur un expéditeur, vous pouvez le contacter par un autre biais pour vérifier s’il s’agit d’une tentative de fraude ou non.

Pour éviter de vous faire voler des données sensibles et d’être victime d’escroquerie, il est essentiel d’adopter ces bonnes mesures de cybersécurité. Parce qu’un simple clic suffit à commettre une erreur, continuez à sensibiliser vos équipes et restez informés face aux cybermenaces qui pèsent sur votre entreprise.

Fin des certificats RGS Serveur, passez aux certificats qualifiés QWAC eIDAS

Fin des certificats RGS Serveur, passez aux certificats qualifiés QWAC eIDAS

L’ANSSI a récemment annoncé que les administrations pouvaient anticiper l’évolution du Référentiel Général de Sécurité (RGS) concernant les certificats numériques au profit de la norme eIDAS. Fondée sur un règlement européen directement applicable dans tous les États membres, la norme eIDAS (electronic IDentification And trust Services) définit un cadre harmonisé pour les services de confiance numériques. 

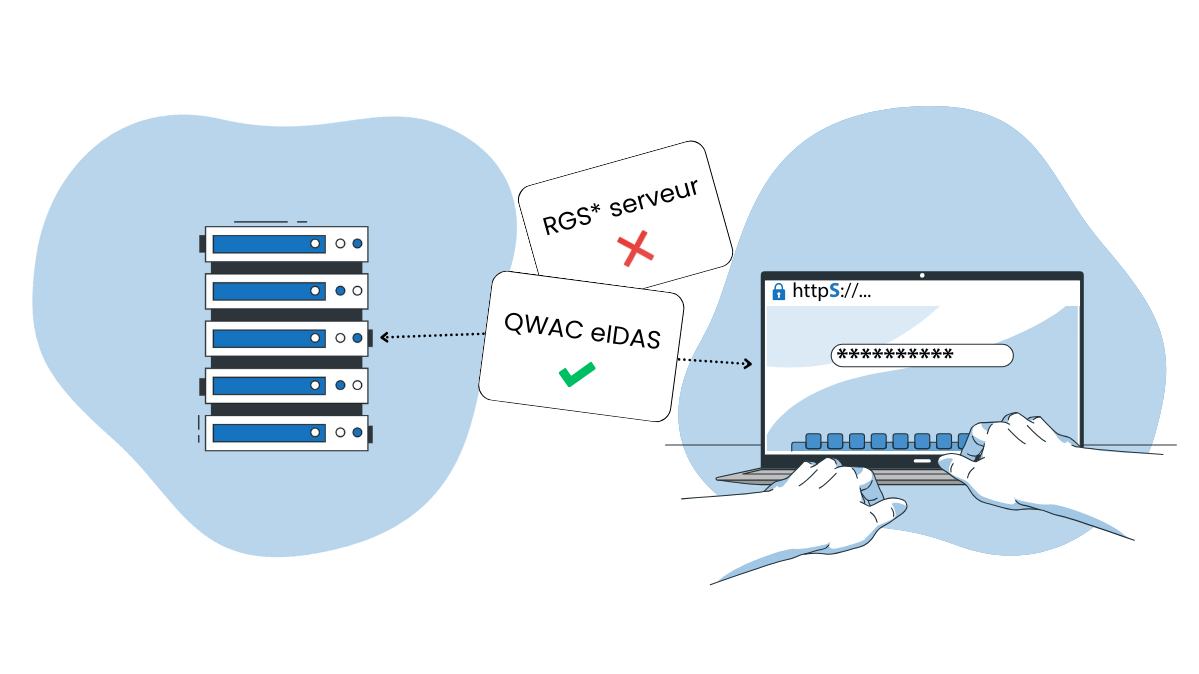
Le 27 novembre 2025, Certigna communiquait sur la fin de son activité de fournisseur de certificats de type RGS* serveur à compter du 14 juin prochain. Cette décision implique pour de nombreux organismes publics de prévoir le remplacement de leurs certificats RGS* serveurs afin de garantir la continuité de leurs services numériques, dans un calendrier parfois contraint. 

Le basculement vers des certificats qualifiés QWAC conformes à eIDAS ne constitue pas seulement un changement de référentiel : il garantit une reconnaissance juridique européenne, une interopérabilité accrue entre administrations et partenaires, ainsi qu’un niveau de sécurité contrôlé par des audits réguliers. 

Nameshield, votre partenaire de confiance pour opérer la transition afin de vous conformer à eIDAS

Nous vous informons que Nameshield peut assurer la continuité de vos usages, en vous fournissant des certificats qualifiés (QWAC), conformes au règlement eIDAS et répondant aux exigences de l’ANSSI. De par notre positionnement de revendeur multi Autorités de Certification, de fournisseur DNS, connecté à plusieurs acteurs CLM du marché, nous vous permettons de gérer tout type de certificats et d’automatiser leur émission et leur installation.

Nameshield permet ainsi aux administrations et entreprises de gérer de manière unifiée l’ensemble de leurs certificats, de réduire les risques de rupture de service et de préparer sereinement l’après-RGS.

Vous souhaitez basculer vers des certificats qualifiés QWAC ou avez des questions sur le sujet ? N’hésitez pas à contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !

La nouvelle extension .MOBILE vient d’être lancée 

dot MOBILE - La nouvelle extension .MOBILE vient d’être lancée 

Le 17 novembre 2025, l’extension .MOBILE a été ouverte à l’enregistrement, offrant de nouvelles opportunités pour un large éventail d’acteurs incluant les entreprises et les marques souhaitant apparaitre en ligne, via des e-commerces, mais aussi plus largement, tout le secteur mobile. L’univers des noms de domaine s’élargit donc de nouveau, avec une opportunité qui va pouvoir parler à tous les acteurs du digital. En effet, toute structure souhaitant séparer ses services mobiles de son site principal, va pouvoir utiliser cette extension en .mobile comme levier important de différenciation.

Le planning d’ouverture de l’extension .MOBILE a été divisée en 4 phases :

La première, la Sunrise Period, permettra à une audience limitée de se positionner sur les noms de domaine qu’ils souhaitaient enregistrer en .mobile, du 17 novembre 2025 au 17 décembre 2025. Ce sont les titulaires de marques enregistrées auprès de la TMCH (Trademark Clearinghouse), qui ont la priorité d’enregistrement lors de cette étape de lancement.

Une seconde période est ensuite ouverte, la Telco Limited Registration Period (LRP) allant du 18 décembre 2025 au 3 février 2026.

La troisième phrase, la Early Access Period aura lieu du 4 au 18 février 2026 et permettra d’enregistrer, à des prix décroissants, les noms de domaine en forte demande en amont de la disponibilité publique.

Enfin, la dernière période, de l’Ouverture Générale de l’extension offrira la possibilité à tous d’acquérir leur nom de domaine en .mobile. Disponible et accessible à tous, sans condition préalable, cette étape fonctionne sur le principe du « premier arrivé, premier servi ». Le 19 février 2026, toutes les marques et entreprises intéressées par une telle démarche pourront ainsi affirmer leur présence « mobile » grâce à cette nouvelle extension.

Ne prenez pas le risque de rater cette opportunité : adoptez un nom de domaine en .mobile pour protéger votre réputation, assurer votre légitimité digitale et renforcer votre compétitivité en ligne.

Si vous souhaitez être accompagné pour acquérir un nom de domaine en .mobile ou si vous êtes simplement curieux des bénéfices de l’extension pour votre marque, contactez l’équipe Nameshield sans attendre, et nous répondrons à toutes vos questions.