Les entreprises ne sont pas assez préparées face aux attaques DNS

Les entreprises ne sont pas assez préparées face aux attaques DNS
Source de l’image : typographyimages via Pixabay

La sécurité du DNS est souvent négligée en matière de stratégie de cybersécurité, la plupart des entreprises n’étant pas suffisamment préparées pour se défendre contre les attaques DNS.

Dimensional Research * a interrogé plus de 1 000 professionnels de la sécurité et de l’informatique dans le monde et a constaté que 86% des solutions DNS n’alertaient pas les équipes de sécurité lors d’une attaque DNS et près du tiers des professionnels doutaient que leur entreprise puisse se défendre.

Ces résultats font suite à la célèbre attaque DDoS subie par DNS Dyn en octobre 2016, attaque qui a rendu inaccessibles des dizaines de sites majeurs, dont Netflix, Airbnb, Amazon, CNN, New York Times, Twitter et plus. L’impact généralisé de cette attaque a mis en lumière une réalité surprenante : de nombreuses entreprises ne disposent pas de moyens de défense suffisants en matière de sécurité DNS. Malgré ce qui aurait dû être une sensibilisation du fait de la visibilité de l’attaque, seules 11% des entreprises ont des équipes de sécurité dédiées à la gestion du DNS, le DNS n’étant toujours pas traité au niveau de priorité adéquat.

« Nos recherches révèlent un écart sur le marché, alors que nous avons constaté que la sécurité DNS est l’une des trois principales préoccupations des professionnels de l’informatique et de la sécurité, la grande majorité des entreprises ne sont pas suffisamment équipées contre les attaques DNS« , dixit David Gehringer responsable chez Dimensional Research. « Cela vient du fait que les entreprises sont uniquement réactives en matière de sécurité du DNS, n’accordant la priorité à la défense du DNS qu’après avoir subi une attaque. À moins que les organisations d’aujourd’hui ne commencent à adopter une approche proactive, les attaques DDoS telles que celle sur le fournisseur DNS Dyn deviendront de plus en plus répandues. »

Attaques DNS

Les attaques DNS sont extrêmement efficaces 

Trois entreprises sur dix ont déjà été victimes d’attaques DNS. Parmi celles-ci, 93% ont connu une indisponibilité de leurs services suite à leur dernière attaque DNS. 40%  sont tombées une heure ou plus, ce qui a eu un impact considérable sur leurs activités.

Les entreprises tardent à remarquer les attaques DNS 

Bien que 71% des entreprises déclarent avoir une surveillance en temps réel des attaques DNS, 86% des solutions ne sont pas les premières à notifier les attaques de DNS. De plus, 20% des entreprises ont d’abord été alertées par des plaintes de clients à propos d’attaques DNS, ce qui a eu un impact sur leurs activités, leur réputation et la satisfaction de leurs clients.

La plupart des entreprises sont vulnérables aux attaques DNS

Seules 37% des entreprises sont en mesure de se défendre contre tous les types d’attaques DNS (détournements, exploits, empoisonnements de cache, anomalies de protocole, réflexion, amplification), ce qui signifie que la majorité (63%) parie essentiellement sur le fait que la prochaine attaque DNS est une attaque qu’ils peuvent repousser.

Réactif plutôt que proactif 

Avant une attaque, 74% des entreprises se concentrent sur la surveillance antivirus en tant que priorité de leur sécurité. Cependant, après une attaque, la sécurité du DNS passe à la première place avec 70% des personnes interrogées affirmant que c’est le point de sécurité le plus important. Cela démontre une approche réactive et que le DNS n’est pas une priorité tant qu’une entreprise n’a pas été attaquée et n’a subi aucune perte tangible.

Le DNS a un impact direct sur le résultat net 

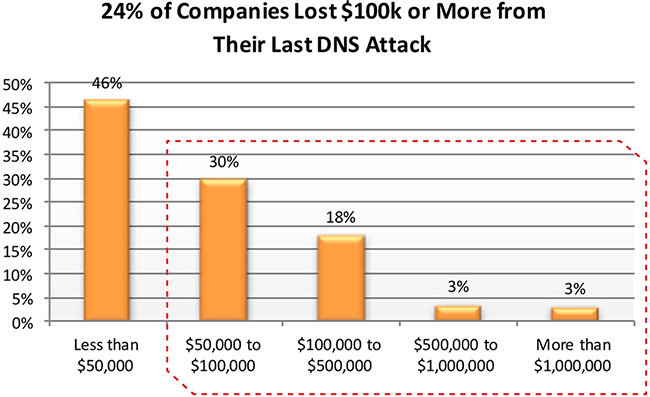
24% des entreprises ont perdu 100 000 $ ou plus lors de leur dernière attaque DNS, ce qui a eu un impact considérable sur leurs résultats. 54% ont perdu 50 000 $ ou plus. Comme le montrent les chiffres, une fois que les sites Web sont devenus inaccessibles, toutes les activités et tous les revenus numériques s’arrêtent, tandis que les ressources internes sont redirigées vers la résolution de l’attaque plutôt que vers l’activité. Sans parler des pertes de données clés (email), de l’impact sur l’image de marque de la société et du nombre d’internautes qui se détournent au profit d’autres sites disponibles.
Les entreprises ne sont pas assez préparées face aux attaques DNS
Source : Dimensional Research

« La plupart des entreprises considèrent le DNS comme une simple infrastructure plutôt que comme une infrastructure critique nécessitant une défense active », a déclaré Cricket Liu, architecte en chef du DNS chez Infoblox. « Malheureusement, cette enquête confirme que, près de deux ans après l’énorme attaque DDoS contre Dyn, une leçon dramatique sur les effets des attaques sur l’infrastructure DNS, la plupart des entreprises négligent encore la sécurité du DNS. »

Notre approche de la cybersécurité nécessite un changement fondamental : si nous ne commençons pas à accorder à la sécurité DNS l’attention qu’elle mérite, le DNS restera l’un des systèmes Internet les plus vulnérables et nous continuerons à voir des événements similaires. Rappelons-nous qu’un DNS qui tombe impacte potentiellement tous les services clés de l’entreprise : sites web, messageries (email et instantanée), applications mobiles, VOIP, intranet, extranet…

Nameshield vous accompagne sur la sécurisation des DNS, n’hésitez pas à contacter nos experts pour entamer une discussion sur ce sujet clé.

* Dimensional research est une société de consulting américaine qui fournit des études de marché, notamment sur la cybersécurité.
Les Tribunaux français victimes d’un vol de données sans précédent

Les Tribunaux français victimes d’un vol de données sans précédent
Source de l’image : succo via Pixabay

Pendant plusieurs mois, les tribunaux français ont reçu des milliers d’e-mails provenant de cybercriminels, se faisant passer pour des avocats, afin de récupérer des décisions de justice.

Comment les greffiers et le personnel administratif ont pu tomber dans le piège?

Grâce à la fameuse pratique du typosquatting. Cette arnaque se base sur les éventuelles fautes de frappe ou erreur orthographique, qu’un internaute pourrait faire lors de la saisie du nom de domaine. Par exemple : inverser les lettres, doubler certaines lettres, mettre un zéro (0) à la place de la lettre O… Le pirate va chercher à acheter un nom de domaine proche du nom de domaine officiel, qu’il souhaite cybersquatter, pour tromper l’internaute, dans le but de récupérer des données telles que des numéros de carte bancaire, des adresses e-mails, des mots de passe …

Dans notre cas du jour, les e-mails frauduleux provenaient du site avocatlime.fr et non du nom de domaine officiel, avocatline.fr (messagerie la plus importante en France pour les professions juridiques). L’internaute peu vigilant lors de la lecture de l’adresse e-mail de l’expéditeur ne se rendra pas compte de cette supercherie.

Cette pratique encore trop courante peut être facilement détectée grâce à des surveillances de nouveaux dépôts de noms de domaine, qui permettront d’agir rapidement et donc de faire des déclarations de phishing afin de protéger les internautes.

Un des rôles des sociétés, qui font l’objet d’attaques sur le web, est de protéger leurs salariés, leurs clients ou les internautes, dans notre ère digitale. Le chemin est encore long avant d’avoir un internet sécurisé. Nous devons tous redoubler de vigilance.

Quels enseignements tirer de l’ICANN62 de Panama ?

Quels enseignements tirer de l’ICANN62 de Panama ?

Fin juin, l’ICANN a tenu son 62ième sommet dans la capitale de Panama. Ce sommet dit « intermédiaire » dans la mesure où il s’agit du second des trois rendez-vous annuels que donne l’ICANN à la communauté internet, a été l’occasion d’annonces suivies par Nameshield qui était sur place.

Un sommet plus mesuré

Du 25 au 28 juin dernier, l’ICANN tenait à Panama city son 62ième sommet. Ce rendez-vous de milieu d’année se veut habituellement moins démonstratif que les sommets de début et de fin d’année. En pratique rien ne change mais quand on y regarde de plus près on note de petites différences dans les pauses et les déjeuners qui se transforment en déjeuners privés et les cocktails plus rares et davantage mesurés. Selon nos sources, il s’agirait avant tout d’une question d’équilibre budgétaire car l’ICANN a une feuille de route budgétaire pour ses événements et cela relève plutôt du sens d’une bonne gestion que de limiter les dépenses en milieu d’année.

Davantage de transparence et d’échanges entre instances

Autre fait notable, comparativement à des sommets antérieurs, l’agenda des meetings sur place employait moins souvent la terminologie « Closed session » (session fermée). Cette évolution vers davantage de transparence est notamment illustrée par le GAC, le comité consultatif des gouvernements, dont presque toutes les sessions étaient ouvertes au public alors qu’il y a peu leurs sessions étaient majoritairement fermées. Parallèlement à cette évolution, on note également que les instances représentatives de certains acteurs comme les registres, les registrars ont davantage échangé entre elles et cela de manière publique. Cela veut-il pour autant dire que tout va bien dans le meilleur des mondes ?

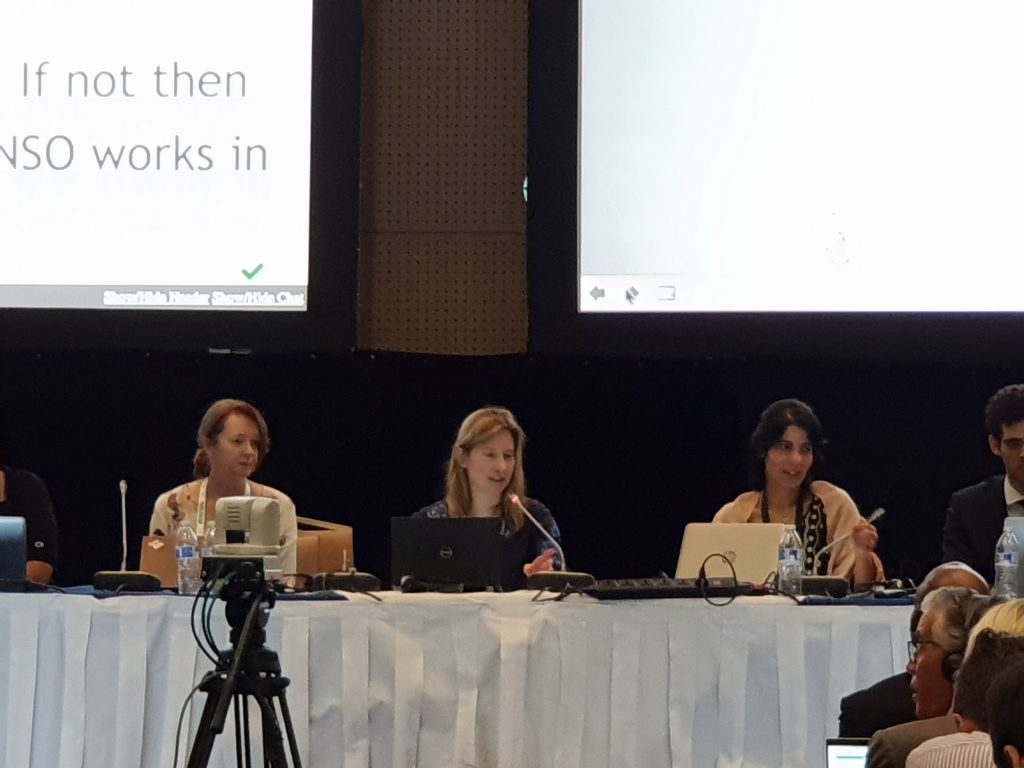
De gauche à droite : Donna Austin Chair du groupe des registres RySG, Heather Forrest chair du GNSO (Generic Names Supporting Organization), et Manal Ismail chair du GAC (Governmental Advisory Committee).

Le RGPD encore et toujours

Non, il y a bien des écueils. Le RGPD, le fameux règlement européen sur la protection des données personnelles, voté en 2016 par le Parlement Européen et entré en vigueur le 25 mai dernier en est la meilleure illustration. Sur ce sujet, la communauté internet n’est pas parvenue à un consensus pour adapter l’industrie des noms de domaine aux enjeux de ce Règlement. Si certains diront que l’ICANN s’y est intéressée trop tardivement, l’ICANN a dû imposer à l’arrachée des Spécifications Temporaires qui ont été votées le 17 mai pour application le 25 mai. Ces mesures souvent contraignantes pour les  registres et registrars, comme le masquage de toutes les données personnelles du Whois, dans un délai aussi court, ont occasionné un surcroit de charge et pour la première fois une fragmentation de services entre prestataires, tous n’appliquant pas ces règles de la même manière.

Pour sortir de cette situation inédite, l’un des enjeux principaux de Panama, était donc de lancer un processus qui doit permettre de remplacer ces règles temporaires par des règles consensuelles avant mai 2019. Il faut savoir en effet que la durée d’application de règles temporaires ne peut pas excéder une année.

Sur ce plan, Panama aura atteint son objectif car le lancement du processus de consultation et de révision a été officialisé à Panama. Ce travail qui doit aboutir pour la fin d’année par la remise d’un rapport va être suivi de près par les autorités européennes ainsi qu’Europol qui ont demandé à ce que les choses avancent vite.

Dans ce contexte, Nameshield était heureux de porter les intérêts des entreprises européennes dans des débats où les entreprises américaines étaient omniprésentes.

L’audit du dernier round dans le timing

L’autre grand sujet de Panama était l’avancée de la revue du dernier round des nouvelles extensions qui remonte déjà à 2012. L’audit de ce round qui a débuté en 2016 devait aboutir à un rapport global en fin d’année. Panama aura permis de constater que le timing de ce travail de longue haleine était globalement tenu dans la mesure où quatre des cinq groupes de travail qui ont planché sur ce sujet ont présenté à Panama un rapport préliminaire qui sera complété d’ici à la fin de l’année par le travail du dernier groupe de travail qui se penche lui sur l’utilisation plus large de termes géographiques en tant qu’extension internet.

Rendez-vous à Barcelone pour l’ICANN63

Dans un peu plus de trois mois, se tiendra à Barcelone le dernier sommet annuel de l’ICANN. Ce sommet auquel participera Nameshield sera l’occasion de mesurer l’avancée des sujets précités.

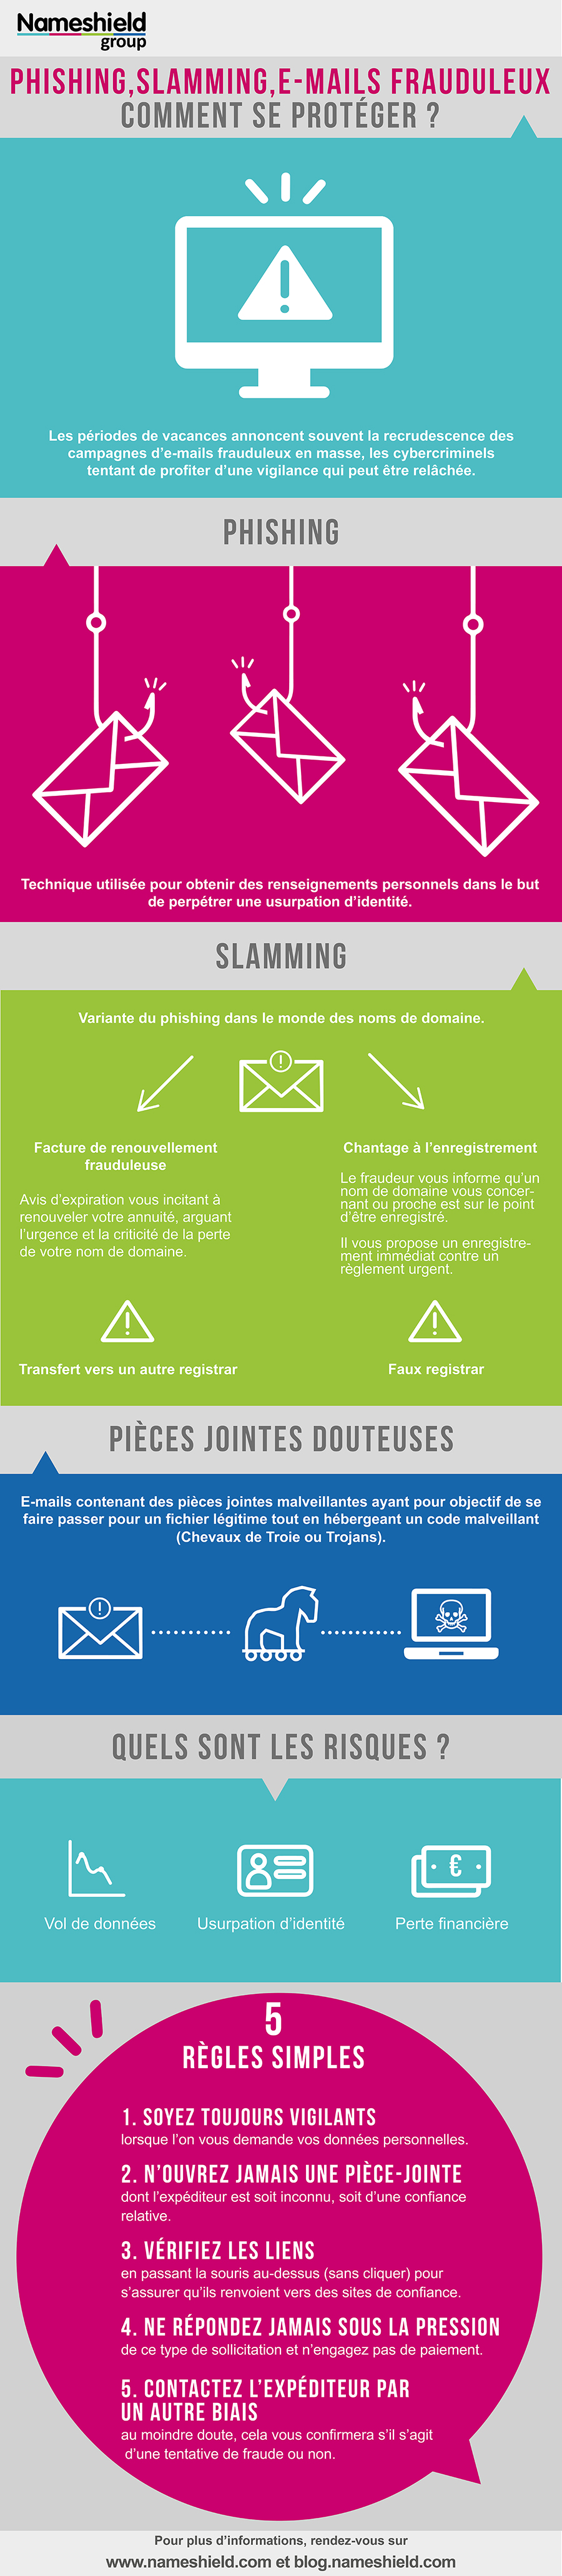
[INFOGRAPHIE] Phishing, slamming, e-mails frauduleux : Soyez vigilants pendant les périodes de vacances !

En forte augmentation, les attaques de phishing, slamming et autres e-mails frauduleux reposent sur des techniques d’« ingénierie sociale », consistant à exploiter non pas une faille informatique, mais la « faille humaine », en dupant les internautes par le biais d’un e-mail semblant provenir d’une entreprise de confiance.

Les périodes de vacances estivales correspondent à l’envoi en masse de ces e-mails frauduleux. En effet, les cybercriminels tentent de profiter d’une vigilance qui peut être particulièrement relâchée pendant ces périodes.

Voici une infographie vous expliquant quelles sont ces attaques et comment s’en protéger grâce à des règles simples de vigilance et de prudence.

Phishing, slamming, e-mails frauduleux : Soyez vigilants pendant les périodes de vacances!

RGPD – Quel impact sur vos certificats SSL

RGPD – Quel impact sur vos certificats SSL
Source de l’image : mohamed_hassan via Pixabay

Que dit le RGPD en termes de SSL ?

« Dès lors qu’un site peut traiter des données personnelles, simplement avec la création d’un compte utilisateur, la conformité au RGPD requiert a minima que le site soit protégé par un protocole HTTPS. Ce protocole est une protection a minima que tout gestionnaire de site internet ne peut plus se permettre de ne pas avoir. »

Le règlement européen de protection des données (RGPD) exige donc que les données personnelles soient traitées « de façon à garantir une sécurité appropriée ».

Entré en vigueur le 25 mai dernier, son impact sur la gestion de votre portefeuille de certificats SSL n’est pas neutre.

RGPD et procédures d’authentification

Les Autorités de Certification, quelles qu’elles soient, se sont toujours appuyées sur le WHOIS du nom de domaine à certifier pour valider que le demandeur d’un certificat dispose de l’accord de l’exploitant technique du nom de domaine qu’il veut sécuriser.

Pour cela, une des étapes d’authentification prévoyait qu’un mail soit envoyé sur l’une des adresses mails (admin ou technique) présente sur le WHOIS afin de valider la commande.

Mais le RGPD est passé par là et les bureaux d’enregistrement n’ont plus le droit de fournir les données personnelles des propriétaires de nom de domaine sans leur consentement explicite, ce qui rend la base de données WHOIS inexploitable par les Autorités de Certification pour envoyer leur mail de validation.

Face à cette situation, les Autorités de Certification proposent d’envoyer par défaut ce mail de validation à l’une des adresses génériques suivantes :

admin@domaine.com
administrator@domaine.com
postmaster@domaine.com
webmaster@domaine.com
hostmaster@domaine.com

Mais que faire si aucune de ces adresses n’existe ou s’il est trop compliqué de la faire créer ?

Les Autorités de Certification offrent la possibilité de valider que vous avez bien l’accord de l’exploitant technique du nom de domaine, par le biais d’une vérification d’un record TXT dans la zone de DNS du nom de domaine à certifier.

En constatant la présence de ce record TXT, l’Autorité de Certification pourra :

  • délivrer le certificat si celui-ci est un simple certificat DV (Validation du Domaine)
  • poursuivre vers les autres étapes d’authentification s’il s’agit de certificat OV (Validation de l’Organisation) ou EV (Validation Etendue).

Quoiqu’il en soit, le RGPD change la donne et impacte significativement l’industrie du SSL puisque la solution idéale pour obtenir un certificat rapidement passera soit par la création d’une des 5 adresses mail précitées, soit, si cette option était trop compliquée, par la mise en place de record TXT (qui impliquerait une augmentation des délais d’obtention).

Quel avantage à passer par Nameshield pour la gestion de son parc SSL ?

En qualité de Registrar, Nameshield propose un avantage unique sur le marché pour ses clients SSL.

Une pré-authentification de chaque commande permet en effet d’agir en amont de l’Autorité de Certification afin d’anticiper tout blocage et, le cas échéant, d’agir dans les meilleurs délais :

  • Modification d’un WHOIS,
  • Edition de la zone pour mettre en place un enregistrement TXT (si les DNS sont ceux de Nameshield)
  • Création d’alias admin@, administrator@, webmaster@, postmaster@, hostmaster@ (si les MX sont ceux de Nameshield)

N’hésitez pas à faire appel à notre service SSL dédié si vous avez la moindre question sur le sujet.