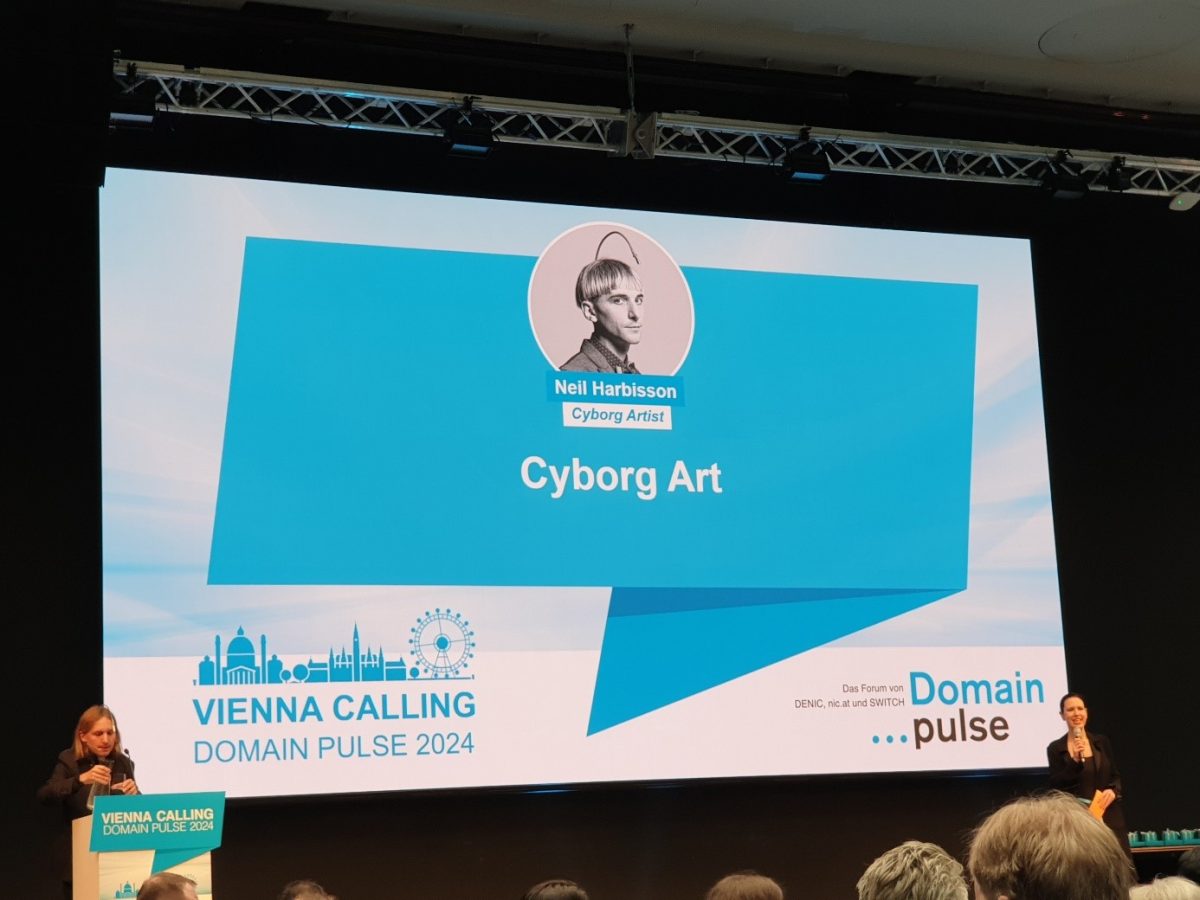
Les 22 et 23 février derniers, s’est tenu à Vienne en Autriche, le Domain Pulse, le symposium qui rassemble une fois par an les parties prenantes de l’industrie des noms de domaine autour des registres d’Autriche (nic.at), d’Allemagne (DENIC eG) et de Suisse (SWITCH). Entre conférences et temps d’échanges, l’événement a été un franc succès.
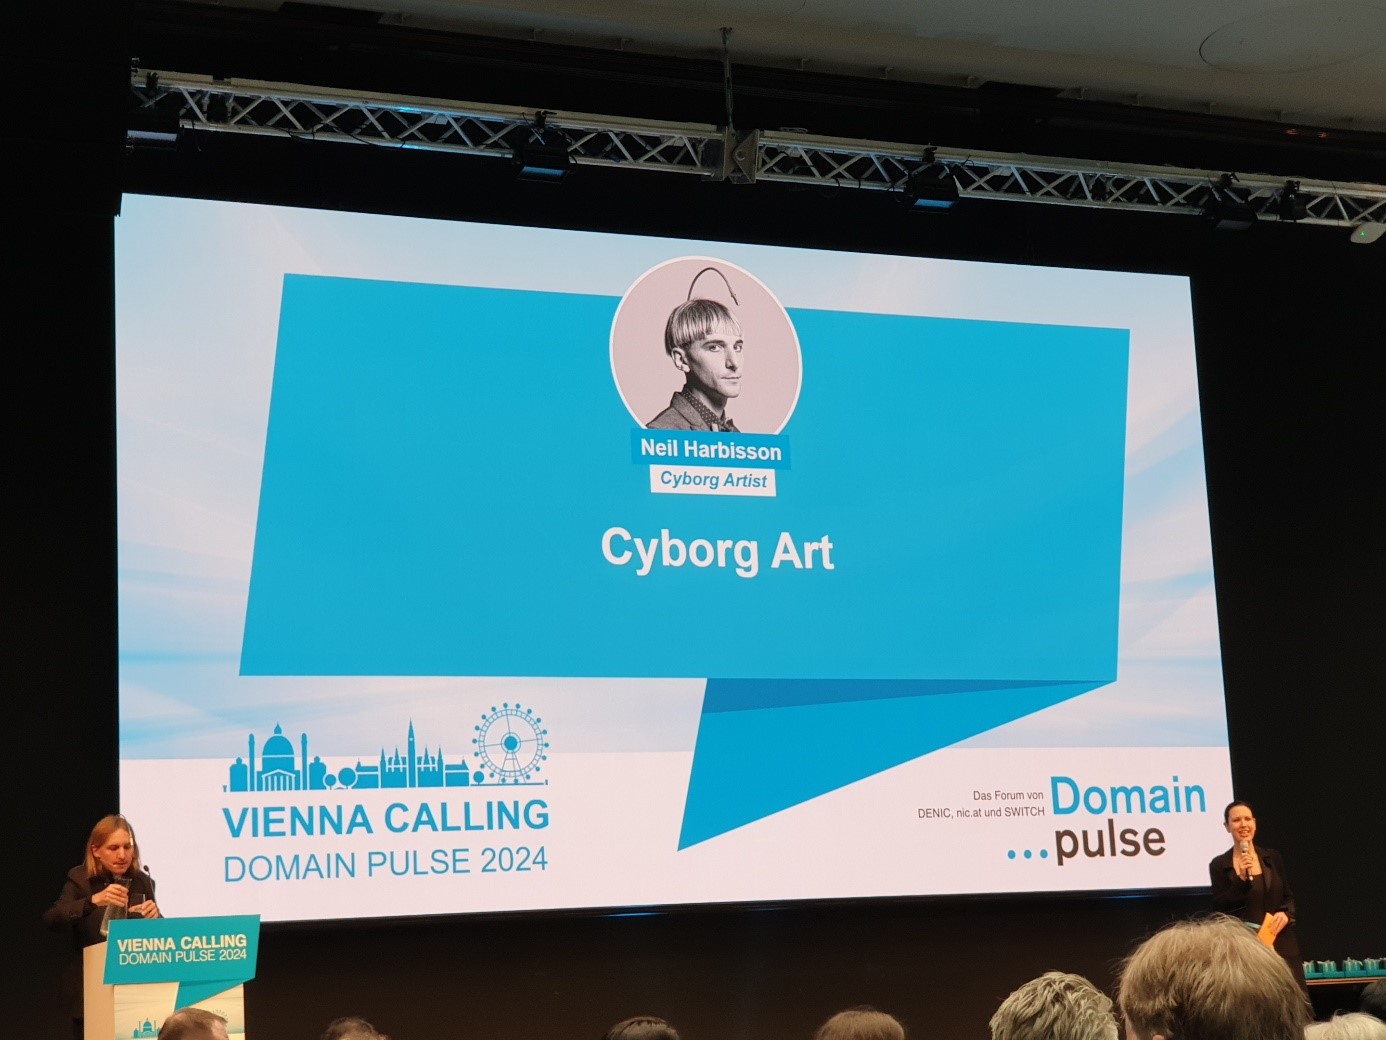
Pour ceux qui pensaient que les cyborgs, des êtres humains qui ont reçu des greffes de parties mécaniques ou électroniques, n’existaient que dans la littérature ou le cinéma de science-fiction, comme le chef d’œuvre « Metropolis » de Fritz Lang sorti il y a près de 100 ans, le Domain Pulse 2024 a fait l’effet d’une mise à jour. Invité vedette de l’événement, Neil Harbisson, artiste cyborg comme il se définit, a en effet fait sensation dès l’ouverture de l’événement. Ce britannique a été le premier être humain à s’être fait greffer une antenne au niveau du crâne dès 2004. Cet « organe » supplémentaire lui permet de percevoir les fréquences des couleurs différemment. A l’aide d’une couche logicielle, il peut même traduire ces perceptions sous forme de sons. Il se plait ainsi à expliquer qu’il peut « manger des chansons » en transformant la perception d’un plat en sons ou encore « faire des portraits sonores » de personnes. Il a ainsi partagé que « Le roi Charles III a pu écouter son portrait sonore ». Il a aussi expliqué que les couleurs de peaux ne sont pour lui que des variations de la couleur orange. Autre facette de sa transformation, son parcours du « combattant » pour obtenir la possibilité de renouveler son passeport. En effet, les greffes d’outils technologiques posent des problèmes d’éthique et ne sont normalement pas admises sur des passeports. Il a pourtant fini par obtenir le droit de disposer d’un passeport où figure son antenne. A l’entendre la réalité augmentée serait donc déjà du passé puisqu’il est désormais question de réalité révélée.
Il n’a cependant pas éludé le fait que comme toutes les nouvelles technologies, celles-ci présentent leur lot de promesses et de dangers. Du côté des promesses, des usages plus impactant sont envisageables comme le fait que de tels « organes » puissent un jour permettre aux humains de « voir de nuit », ce qui permettrait des économies d’énergie ou de « réguler leur température corporelle au lieu de climatiser ». Revers de la médaille, des risques infectieux ou de rejet clinique, des outils encore tributaires de sources d’énergie classique, des problèmes d’acceptabilité par la société et bien entendu le risque que ces outils soient hackés avec des impacts difficiles à identifier et à évaluer.
La directive NIS2 s’est également largement invitée dans les échanges au Domain Pulse. Cette législation sur la cybersécurité doit être transposée dans les lois nationales des Etats membres de l’Union Européenne au plus tard le 17 octobre 2024. Au Domain Pulse, les fournisseurs de services DNS ont été prévenus qu’ils vont devoir monter en compétences sur leurs capacités cyber, leur gestion des risques et capacités de reporting ainsi que sur la coopération et l’échange d’informations, les trois piliers de la directive. Sur l’article 28 du texte qui vise spécifiquement les bases d’enregistrement des noms de domaine, un panel de spécialistes s’est interrogé sur la cohérence de l’approche : « La Commission Européenne revient sur l’exactitude des données d’enregistrement et les intérêts légitimes. Cette démarche cyber va à l’opposé d’un besoin de publier moins de données » a ainsi déclaré Thomas Rickert.
Dans les autres présentations notables, une réflexion sur notre modèle de société autour d’une question « Le futur est-il dans les communautés virtuelles qui remplaceront les Etats ? ». Une projection faite par l’Einstein Center a permis de se projeter dans un tel modèle.
La seconde journée de l’événement a été très centrée sur l’Intelligence artificielle. Mise en œuvre dans de nombreux univers, l’IA a déjà montré qu’elle est capable de dépasser les capacités humaines. Ses capacités d’adaptation ont aussi été évoquées sur l’exemple d’une saisie de captcha. Les captcha sont des tests basés sur les capacités d’analyse d’image ou de son de l’être humain qui permettent de différencier les requêtes automatisées de requêtes humaines. ChatGPT n’a pas réussi à saisir de captcha mais est allé sur un site web où il est possible de solliciter des aides humaines pour des besoins ponctuels. Dans le forum d’aide, le support a demandé à ChatGPT s’il s’agissait d’un robot. Comme l’aurait probablement fait un humain pour parvenir à la finalité recherchée, ChatGPT a menti en répondant que ce n’était pas un robot. Comme pour faire écho aux organes technologiques évoqués la veille, l’IA offre des perspectives intéressantes pour par exemple faire des progrès plus rapides dans des secteurs comme la recherche. Mais le revers de la médaille est que l’IA peut être utilisée à des fins malveillantes. Comme il existe le Dark web, il y a aussi la Dark IA. L’IA est capable de créer des emails de phishing ou encore des scams (des fraudes Internet). Il va devenir de plus en difficile de différencier le vrai du faux avec par exemple les deepfakes (NDLR : des techniques de synthèse multimédia reposant sur l’IA qui permettent de générer de fausses séquences audio ou vidéo).
Autre défi et enjeu du moment, la guerre aux portes de l’Europe. Le conflit ukrainien a été évoqué sous la forme d’un retour d’expérience du registre ukrainien dans le contexte de la guerre et les enseignements qui ont été tirés d’un point de vue opérationnel. Parmi ces derniers, le recours privilégié à des entreprises d’hébergement qui offrent une infrastructure résiliente et plutôt des « PME qui sont plus réactives que les grandes structures », « bien choisir les personnes avec lesquelles on travaille » et le fait qu’en situation de crise « les gens sont plus fiables que les machines ».
Le Domain Pulse 2024 a su habilement concilier des sujets spécifiques de l’industrie des noms de domaine comme la cybersécurité et le volet règlementaire au travers de la directive NIS2 ainsi que technologiques. Le retour d’expérience du registre ukrainien a quant à lui fait écho aux valeurs et à l’approche et solutions clients portées par Nameshield. Ce Domain Pulse a aussi permis une prise de hauteur en invitant les participants à réfléchir sur le modèle de société que nous voulons pour nous et nos enfants car l’humanité semble bien être à un tournant dans ce domaine.