Réduction des certificats SSL à 2 ans maximum

Réduction des certificats SSL à 2 ans maximum

Le CAB Forum, l’organisme qui définit les règles d’émission et de gestion des certificats SSL a approuvé la réduction des certificats SSL à une durée de 2 ans contre 3 précédemment. Initiée par les navigateurs, Chrome et Mozilla en tête, cette décision va dans le sens d’un Internet toujours plus sécurisé en obligeant les acteurs à renouveler plus souvent leurs clés de sécurité et rester sur les derniers standards du marché.

Cette décision sera applicable pour toutes les Autorités de Certification au 1er Mars 2018. Afin d’assurer une transition en douceur, Nameshield ne proposera plus de certificats d’une durée de 3 ans dès le 1er Février 2018.

Quelle incidence pour vos certificats ?

Les nouveaux certificats auront donc une durée maximale de 825 jours (2 ans et 3 mois pour couvrir la possibilité de renouvellement anticipé de 90 jours). Les certificats EV étaient déjà dans ce cas de figure, sont donc concernés les certificats DV et OV sous toutes leurs formes (standard, multi-sites ou wildcard). Rien de particulier pour ces certificats.

Pour les certificats existants, cette nouvelle durée aura une conséquence puisque qu’elle s’appliquera à tous les certificats à partir du 1er Mars. Un certificat de 3 ans émis récemment et qui aurait besoin d’être remplacé au-delà du délai des 825 jours devra donc être de nouveau authentifié. Il est donc important de le savoir pour éviter des réémissions en urgence, y compris pour le simple ajout d’un SAN. Il faudra donc vérifier au préalable si le certificat à remplacer risque d’être impacté, c’est le cas des certificats DV et OV, les EV ne sont là non plus pas concernés.

L’équipe SSL de Nameshield vous préviendra quant aux certificats concernés.
Sale histoire de phishing

Sale histoire de phishing

Une victime d’un phishing de 2015 a demandé à sa banque de lui rembourser la somme de 3 300€ détournée par l’auteur de la fraude. Pourtant, lors de la procédure judiciaire, la Justice a annulé le jugement de la juridiction de proximité d’octobre 2017, qui avait alors ordonné à la banque de la victime de rembourser les sommes correspondantes à l’opération de phishing.

Le motif de cette annulation ? La victime a délibérément communiqué certaines de ses données confidentielles relatives à sa carte bancaire, en tombant dans le piège d’un mail de phishing (l’arnaqueur s’y faisait passer pour l’opérateur téléphonique de la victime).

L’argumentation de cette annulation avance en effet que le courriel ne comportait aucun nom de destinataire ni d’expéditeur et que la mention d’un rejet ou d’un impayé était inexacte. Aussi la victime aurait-elle pu éviter le piège tendu et ne pas communiquer ses données bancaires. La responsabilité lui incomberait donc, annulant de fait la demande de remboursement de l’argent dérobé auprès de la banque.

La grande majorité des sites de phishing utilisent des noms de domaine associés à une activité existante ou se référant à une activité,  dans le but de tromper les utilisateurs, en les invitant à cliquer sur les liens de sites légitimes. Cela permet d’augmenter ainsi la probabilité de réussite des attaquants.

Le principe du phishing est de récupérer des données personnelles sur Internet via l’usurpation d’identité, adaptée au support numérique.

S’il est vrai que le paiement frauduleux en ligne est directement dû à la négligence de la victime, elle n’avait pourtant pas communiqué ni le code confidentiel de sa carte, ni le code 3D SECURE à 6 chiffres qui lui avait été adressé par SMS pour valider le paiement. La victime avait fait opposition le jour même à sa carte bancaire, après réception de 2 messages de 3D Secure.

Toutefois, dans cette affaire, la banque affirme qu’elle sensibilisait et communiquait régulièrement auprès de ses clients, afin de les alerter des risques de phishing et sur la mise en garde de ne jamais communiquer ses données bancaires confidentielles.

Ainsi, la Cour de cassation a jugé que la victime avait agi négligemment et aurait pu éviter de tomber dans le panneau du fraudeur.

Les cybermenaces reposent beaucoup sur les mauvaises pratiques des internautes, comme le confirme le SANS Institute. Les menaces les plus fréquemment rencontrées dans les entreprises sont l’hameçonnage ou phishing (72% des répondants), les logiciels espions (50%) et les ransomwares (49%).

D’après la société américaine Webroot, environ 1.385.000 sites uniques de phishing sont créés chaque mois, avec un pic impressionnant de 2,3 millions en mai de 2017.

Il faut savoir que ces sites de phishing restent actifs durant une très courte période : entre 4 et 8 heures au maximum, pour éviter d’être suivis ou blacklistés.

Cette affaire rappelle bien sûr que la vigilance reste plus que jamais de mise !

L’attaque par phishing, de plus en plus sophistiquée

L’attaque par phishing, de plus en plus sophistiquée

Dernièrement, certains utilisateurs d’Amazon ont été victimes d’un phishing assez sophistiqué.

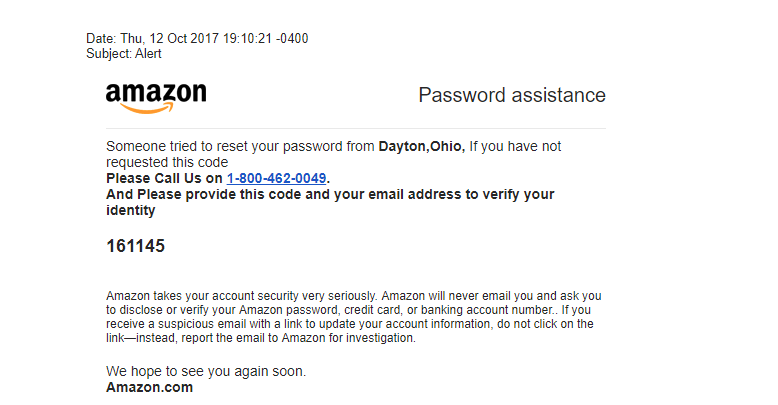
Ils ont reçu un faux e-mail d’Amazon les prévenant qu’une personne avait essayé de se connecter à leur compte en essayant de changer leur mot de passe. Un code à six chiffres a été transmis, avec la consigne d’appeler un numéro pour vérifier l’identité de l’utilisateur.  Si les internautes n’étaient pas à l’origine de cette action, ils étaient invités à suivre une procédure bien spécifique pour sécuriser leur compte. En appelant le numéro d’« Amazon », ils tombaient sur un SAV, basé à l’étranger. Lors de l’appel ils devaient se rendre sur un site internet et communiquer le code, pour assurer la sécurisation du compte.

Voici une copie du message de phishing:

L’attaque par phishing, de plus en plus sophistiqué

Heureusement, de nombreux internautes ont détecté ce phishing et ne sont pas tombés dans le panneau. Mais pour les autres, ont-elles été victimes d’un malware ou d’un vol de données ?

Tous les internautes sont touchés par ces tentatives de phishing. Elles font partie de notre quotidien, mais de nombreuses marques sensibilisent leurs clients contre ces manipulations (surtout le secteur bancaire qui est la cible privilégiée des hackers).

To be continued.

Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?

Cybersecurity - Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?


Avant-hier (3 octobre 2017), l’ex CEO d’Equifax, Rick Smith, a dû expliquer devant le Congrès américain comment les données privées de presque un américain sur deux ont pu être piratées.

Rappelons brièvement la chronologie des faits (pour plus d’informations, nous vous invitons à lire l’article complet d’Adriana Lecerf) :

  • 09 mars 2017: une faille Apache Struts est détectée. Moins d’une semaine après, le patch de sécurité est validé et planifié, mais ce dernier n’est pas appliqué sur tous les serveurs.
  • 15 mars 2017: un scan est effectué mais aucune vulnérabilité n’est détectée.
  • Avril 2017: des hackers profitent de cette brèche (le patch de sécurité qui n’a pas été appliqué sur tous les serveurs) et volent les précieuses données.
  • 31 juillet 2017 : l’ex PDG est mis au courant du vol d’information.
  • 8 septembre 2017 : Communication officielle sur le piratage.

Comment la certification ISO 27001 et la mise en place d’un SMSI (Système de Management de la Sécurité de l’Information) associé peut aider à éviter ce type d’incident :

La norme ISO 27001 est la référence en matière de validation et d’amélioration continue d’un SMSI.
Elle s’appuie sur 114 points de contrôles qui balaient tous les domaines pour la mise en place d’un SMSI, dont la mise en place de procédures et processus de mise à jour des plateformes.

Cela comprend la mise en place et le contrôle régulier de processus de gestion des risques visant à garantir la sécurité des données. L’objectif premier de ce système de management est de mettre en œuvre les mesures adéquates afin de réduire voire éliminer l’impact des menaces pour les utilisateurs ou les clients.

Le SMSI est une roue d’amélioration continue et, dans le cas d’Equifax, les processus de contrôle instaurés et suivis via un SMSI auraient pu aider à éviter, à termes, ce genre d’incident.

Cette affaire démontre à nouveau l’obligation de repenser les stratégies de sécurité au sein des entreprises et de mettre en place les protocoles nécessaires pour s’assurer de la découverte des éventuelles failles de sécurité et des correctifs à appliquer.

Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar

Le CAA devient obligatoire dans le petit monde du SSL

Ou comment en profiter pour mettre en place une stratégie de certification propre à votre société ?

Le CAA devient obligatoire dans le petit monde du SSL

En Janvier 2013, un nouveau type de Resource Record DNS a vu le jour pour améliorer la chaîne de contrôle dans l’émission des certificats SSL. Ce record appelé CAA pour Certificate Authority Authorization permet de préciser pour un nom de domaine donné, quelles sont les Autorités de Certification autorisées à émettre des certificats.

C’est une création extrêmement intéressante, particulièrement pour les grandes sociétés et groupes dont les équipes techniques sont éparpillées dans le monde et pour lesquelles il est souvent difficile d’imposer une stratégie globale de certification. Il n’est pas rare que les sociétés découvrent par hasard l’existence de certificats demandés par des équipes ne connaissant pas les processus, par des consultants externes, émis par des Autorités de Certification ayant une mauvaise image, ou encore pour des certificats de faible niveau d’authentification (DV). La mise en place de record CAA sur vos noms de domaine est une bonne solution pour contrôler ce que font les équipes et l’actualité du monde du SSL va vous y aider.

En effet, si le CAA a été détaillé dans la RFC-6844 de 2013, il n’était jusqu’à présent pas obligatoire pour une Autorité de Certification, de vérifier si elle était autorisée ou non à émettre un certificat sur un nom de domaine donné, d’où une certaine inutilité de la chose et une adoption très faible.

8 Septembre 2017 – Le CAA checking devient obligatoire

Il aura fallu attendre mars 2017 et un vote positif du CAB/forum (ballot 187) pour rendre cette vérification obligatoire. Depuis le 8 septembre, les Autorités de Certification se doivent de faire cette vérification sous peine de sanctions de la part du CAB/forum et des navigateurs, l’actualité récente entre Google et Symantec nous a montré à quel point ce n’est pas dans leur intérêt.

Trois cas de figure se présentent lors de cette vérification sur un nom de domaine donné :

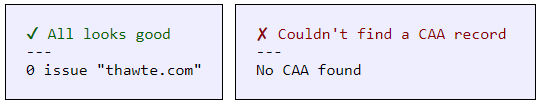
  • Un CAA record est en place et mentionne le nom de l’Autorité de Certification, celle-ci peut émettre le certificat ;
  • Un CAA record est en place et mentionne un nom d’Autorité de Certification différente, celle-ci NE peut PAS émettre le certificat ;
  • Aucun CAA record n’est en place, n’importe quelle Autorité de Certification peut émettre un certificat SSL

CAA found - not found : Le CAA devient obligatoire dans le petit monde du SSL

Il est important de noter que pour un nom de domaine donné, plusieurs records CAA peuvent être déclarés. Un outil simple (parmi tant d’autres) pour tester vos noms de domaine est disponible en ligne : https://caatest.co.uk/

Comment profiter du CAA pour ma société ?

Si ce n’est pas déjà fait, l’avènement du CAA checking est l’opportunité pour votre société de définir une stratégie de certification et de pouvoir s’assurer qu’elle soit respectée. Définir une (ou plusieurs) Autorité de Certification qui correspond à vos valeurs et à votre attente en terme de qualité de service est une première étape. Il faudra pour cela mettre autour de la table les intervenants du marketing pour valider l’impact sur l’affichage dans les sites web et les services techniques pour s’assurer de la qualité du fournisseur choisi. Il conviendra ensuite de déclarer ces records CAA dans les différentes zones de vos noms de domaine.

Il convient ensuite de bien communiquer auprès de l’ensemble des opérationnels pour qu’ils prennent conscience des règles imposées au sein de la société, afin de ne pas les bloquer dans l’obtention d’un certificat. En effet, l’expérience de Nameshield montre que très souvent les certificats SSL sont demandés dans l’urgence ; de plus les dernières versions des navigateurs ne sont pas tendres vis-à-vis des erreurs de certificats en affichant de manière ostentatoire du « Not Secure ». En conséquence, bloquer l’émission d’un certificat parce que la communication n’est pas passée peut être dommageable.

Une telle stratégie présente de réels avantages dans la maîtrise des certificats, sur le plan marketing, technique, maîtrise des risques et coûts liés aux certificats. Il convient de la mener en toute connaissance de cause et pour se faire, notre équipe d’experts SSL peut vous accompagner.