Le phishing est la technique de prédilection des cybercriminels pour détourner les données des utilisateurs, en se faisant passer pour un organisme de confiance et ainsi les inciter à livrer des informations personnelles. On imagine cette technique réservée aux pirates informatiques qui tentent de dérober des données bancaires ou encore très sensibles, et pourtant !
Source de l’image : mohamed_hassan via Pixabay
Un élève américain du lycée Ygnacio Valley High School en Californie, s’est amusé à recopier à l’identique le site sur lequel ses professeurs se connectent pour rentrer les notes et les appréciations. Ce même élève a alors demandé, par mail, aux professeurs de se connecter à la fausse interface du lycée, qui ressemblait exactement à l’originale. Ainsi, il a pu récupérer leurs identifiants et mots de passe, et les a ensuite utilisés afin d’augmenter certaines de ses notes, mais aussi de baisser celles d’autres camarades.
Arrêté par la police, l’élève a déclaré que ce qu’il avait fait était « aussi simple que voler un bonbon à un bébé ». Renvoyé de son lycée, il a été identifié grâce à l’adresse IP de son ordinateur.
Plutôt légère en conséquence, cette tentative de corruption de données met en lumière la facilité d’accès à cette technique de piratage informatique. Le phishing est aujourd’hui une des méthodes les plus prisées et les plus faciles à mettre en œuvre. Dupés par la ressemblance, les internautes n’y voient que du feu et renseignent alors des données personnelles, parfois très sensibles.
La bonne nouvelle vient d’arriver, Webstresser.org l’un des sites le plus responsable de millions d’attaques DDoS vient d’être démantelé. Cette fermeture a été rendue possible grâce à l’intervention active d’Europol.
Pour rappel, un DDoS est une attaque informatique. Son mode de fonctionnement consiste à saturer les serveurs de requêtes afin que les sites web hébergés sur ces mêmes serveurs ne puissent plus servir les internautes.
Plusieurs pays se sont donnés la main pour démanteler le réseau
Selon les études de la National Crime Agency, Webstresser.org a été utilisé par les pirates informatiques pour le lancement de près de 4 millions d’attaques de par le monde. Parmi ses victimes figurent plusieurs banques anglaises notamment. Pour mener à bien cette opération d’envergure, cinq pays, à savoir la Croatie, l’Ecosse, le Canada, les Pays-Bas et la Serbie ont affrété leurs meilleurs policiers pour prêter main forte à Europol.
Bien qu’il s’agisse d’une opération à intérêt international, les autorités allemandes, néerlandaises et américaines se sont chargées de fermer définitivement le site. A présent, ses opérateurs ne peuvent plus y accéder et un message laissé par le Ministère de la Défense américaine fait office de page d’accueil.
De lourdes sanctions pour les pirates
La fermeture de Webstresser.org a aussi entrainé une vague d’arrestations, dans plusieurs pays comme l’Ecosse, la Croatie et la Serbie. Selon la loi française, une cyberattaque est un acte criminel et les sanctions sont lourdes. Ainsi, si l’attaque vise les particuliers, le ou les pirates informatiques peuvent écoper de 5 ans de prison et d’une amende de 150 000 euros. Si l’attaque touche l’Etat ou ses institutions, la sanction peut aller jusqu’à 7 ans de prison, accompagnée d’une amende de 300 000 euros.
A la suite de ce gros coup de filet, la porte-parole d’Europol et coordinatrice des opérations, Claire Georges, a annoncé que des mesures seront prises à l’encontre de tous utilisateurs du site à travers le monde et que des arrestations seront prévues.
Dans un article récent de ce blog, nous avions évoqué l’arrivée de Chrome 68 en juillet 2018 et le HTTP désormais considéré comme « non sécurisé ». Et ce n’est pas la seule arme que Google a dégainé pour favoriser l’adoption massive du chiffrage des sites web !
Vous ne le savez peut-être pas, mais Google a soumis un certain nombre de candidatures auprès de l’ICANN dans le cadre du programme des nouveaux TLDs, et obtenu la gestion en tant que registre de 45 domaines de premier niveau*. A l’instar des .bank et .assurance par exemple, qui imposent certaines règles de sécurité très strictes, Google a annoncé l’implémentation et le pré-chargement HSTS sur les nouveaux TLDs qu’il contrôle et donc rendu obligatoire la mise en place de HTTPS.
Qu’est-ce que HSTS ?
HSTS (HTTP Strict Transport Security), est un moyen pour un site Web d’insister pour que les navigateurs s’y connectent en utilisant le protocole HTTPS chiffré, au lieu du HTTP non sécurisé. Un navigateur qui tente de visiter le site http://www.nameshield.net, par exemple, est redirigé vers une URL qui utilise HTTPS et dit d’ajouter le site à sa liste de sites auxquels il faut toujours accéder via HTTPS. A partir de là, le navigateur utilisera toujours HTTPS pour ce site, quoi qu’il arrive. L’utilisateur n’a rien à faire, qu’il ait accédé au site via un favori, un lien ou simplement en tapant HTTP dans la barre d’adresse.
HSTS a été adopté pour la première fois par Chrome 4 en 2009, et est depuis intégré dans tous les principaux navigateurs. La seule faille dans ce schéma est que les navigateurs peuvent toujours atteindre une URL HTTP non sécurisée la première fois qu’ils se connectent à un site, ouvrant une petite fenêtre pour que les attaquants puissent effectuer des attaques de type Man-in-The-Middle, détournement de cookies ou encore l’attaque Poodle SSLv3 très médiatisée en 2014.
Un Top Level Domain sécurisé dans son ensemble
Le pré-chargement HSTS résout ceci en pré-chargeant une liste de domaines HSTS dans le navigateur lui-même, fermant complètement cette fenêtre. Mieux encore, ce pré-chargement peut être appliqué à des TLDs entiers, et pas seulement à des domaines et sous-domaines, ce qui signifie qu’il devient automatique pour tous ceux qui enregistrent un nom de domaine se terminant dans ce TLD.
L’ajout d’un TLD entier à la liste de pré-chargement HSTS est également plus efficace, car il sécurise tous les domaines sous ce TLD sans avoir à inclure tous ces domaines individuellement. Comme les listes de pré-chargement HSTS peuvent prendre des mois à se mettre à jour dans les navigateurs, le paramétrage par TLD a l’avantage supplémentaire de rendre HSTS instantané pour les nouveaux sites Web qui les utilisent.
Pour utiliser un .app ou un .dev il faudra donc obligatoirement déployer HTTPS
Google rendra donc HSTS obligatoire pour ses 45 TLDs dans les mois à venir. Qu’est-ce que cela signifie ? Des millions de nouveaux sites enregistrés sous chaque TLD seront désormais HTTPS (et les propriétaires de domaines devront configurer leurs sites Web pour passer en HTTPS sous peine de ne pas fonctionner). Pour pouvoir utiliser un nom de domaine en .dev, .app, .ads, .here, .meme, .ing, .rsvp, .fly… il faudra donc acquérir un certificat SSL et déployer HTTPS.
Pour toute question sur ces TLDs, noms de domaine ou certificats SSL, notre équipe se tient à votre disposition.
Le cryptojacking est une cyberattaque consistant à utiliser la puissance de l’ordinateur de sa victime afin de miner de la cryptomonnaie. Le minage de cryptomonnaie correspond à la validation d’une transaction – via l’utilisation d’un logiciel permettant de résoudre un problème mathématique qui validera cette transaction. Il s’agit d’une activité très énergivore ! Les particuliers peuvent être touchés par leurs objets connectés, et les entreprises par leur réseau d’ordinateurs.
L’attaque ne concerne donc pas les données personnelles des utilisateurs ou bien leur portefeuille. Plus concrètement, il s’agit d’installer un script de manière très simple sur une page web, en prévenant ou non l’internaute. Alors, le fichier installé exploite la puissance de calcul informatique inutilisée par l’internaute, qui peut se retrouver face à une hausse de sa facture d’électricité sans être au courant de la cause. Cybercriminels ou entreprises cherchant à générer du revenu pour supprimer la publicité, les initiateurs de ces attaques ont des profils variés et étonnants.
Pourquoi une telle augmentation de ce type d’attaque ?
Selon Symantec, le cryptojacking a représenté en 2017 environ 24% des attaques en ligne, avec une hausse de 8500% uniquement sur le dernier trimestre. L’entreprise explique tout d’abord cette explosion par une attaque beaucoup trop simple à mener. Il « suffit » en effet d’ajouter quelques lignes de code au script du site internet en question, afin de bénéficier de la puissance de l’ordinateur des visiteurs. La forte augmentation de cryptojacking en 2017 peut être aussi expliquée par la prise d’ampleur considérable des cryptomonnaies. C’est donc l’appât du gain et sa simplicité d’exécution qui justifient l’importance du cryptojacking !
Quels risques pour la victime ?
Tout le concept du cryptojacking est d’utiliser la puissance d’un ordinateur. Par conséquent, le risque de ce type d’attaque est le ralentissement de la machine touchée : les processeurs étant fortement sollicités, les opérations sur l’ordinateur sont plus lentes. Sur le long terme, les victimes peuvent assister à la surchauffe de leur batterie et donc voir leur appareil se détériorer, voire devenir inutilisable. L’intensification de l’utilisation des processeurs peut avoir de fortes répercussions sur la facture d’électricité des victimes (particuliers ou entreprises).
Comment prévenir le cryptojacking ?
Tout d’abord, que ce soit pour les particuliers ou bien les entreprises, il s’agit d’être très attentif aux attaques dites par « phishing ». Elles consistent en l’envoi de mails qui reproduisent à l’identique le visuel d’une marque afin de créer la confusion et d’inciter l’internaute à cliquer sur un lien « officiel » contenu dans le mail, et ainsi d’installer un virus sur son ordinateur. Plus de 70% des attaques de cryptojacking ont été initiées par du phishing, il faut donc être vigilant !
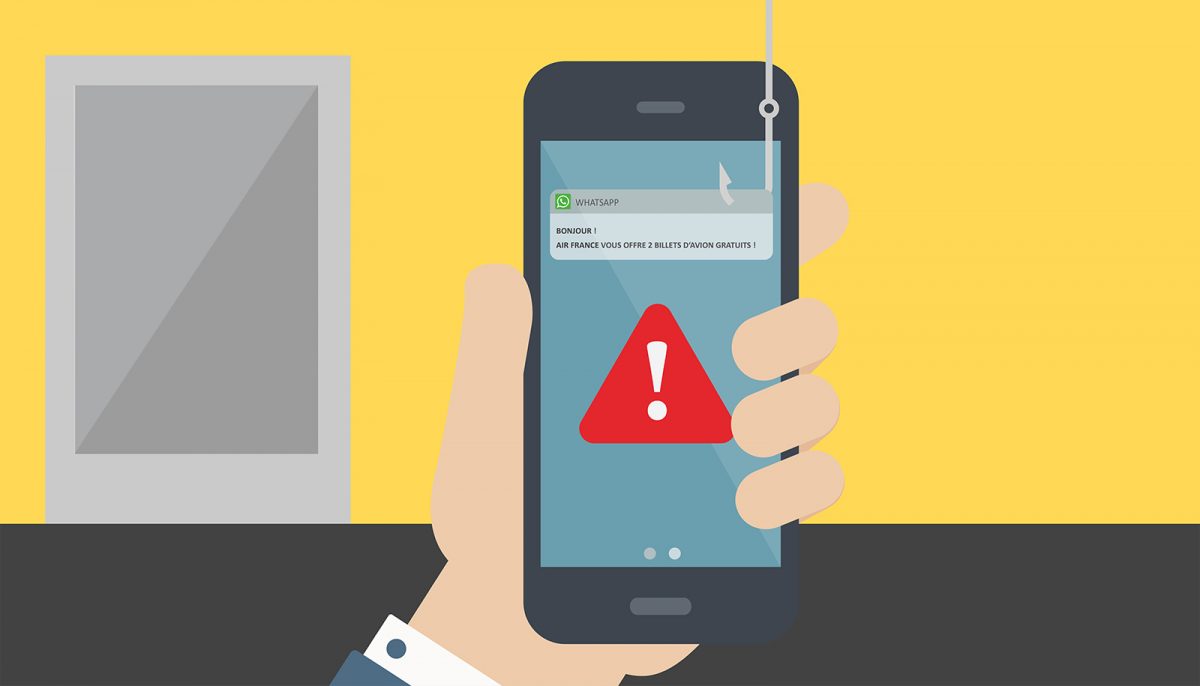
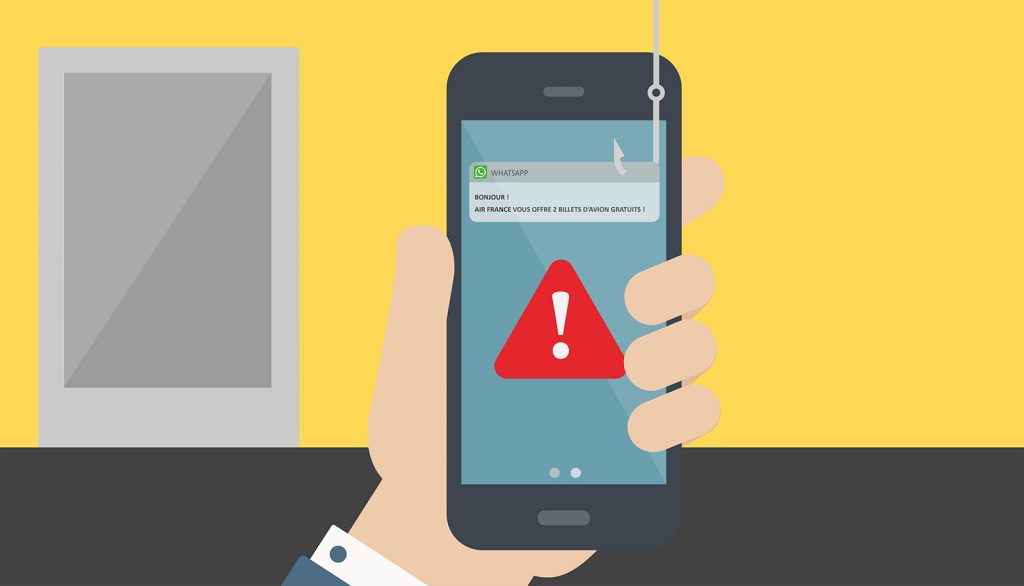
Récemment, plusieurs campagnes de fraudes proposant ici des chaussures Nike gratuites, là des bons d’achat de 500 € chez Ikea ont fait rage. Dernier cas en date, une campagne de mails frauduleux annonçant le gain de billets d’avion d’une sympathique valeur de 500 € gracieusement offerts aux gagnants d’un soi-disant jeu concours proposé par la compagnie aérienne Air France. Cette arnaque a fait le tour de France, diffusée sur les réseaux sociaux, par courriel et ayant même été relayée sur WhatsApp.
Une typographie trompeuse : le typosquatting
Si l’on survolait le mail en question d’un regard rapide, le lien www.airfrạnce.com, inséré dans les messages, semblait bien correspondre à l’adresse du site officiel d’Air France. A un détail près… Le « a » de France n’est pas un « a » issu de l’alphabet latin, mais le « ạ » de l’alphabet vietnamien. A un point près donc ! Superbe cas de typosquatting, pratique consistant donc à duper l’internaute en remplaçant, ajoutant ou encore supprimant une lettre dans un nom de domaine reprenant la marque notoire. La vigilance en berne, l’internaute pensant être sur un site fiable, clique sur ledit lien, et se retrouve redirigé vers une page totalement indépendante du site officiel de la marque. Sur cette page, un formulaire à compléter de ses précieuses données personnelles pour avoir la chance de remporter dans l’affaire qui nous occupe des billets gratuits. De l’escroquerie confirmée.
L’objectif de ces campagnes de phishing et de fraude est de réunir autant d’informations personnelles que possible. Autrement dit, les usurpateurs d’identité potentiels à l’origine de ce type d’arnaque en ligne cherchent à obtenir l’email, le numéro de téléphone, et toutes données intéressantes des internautes piégés.
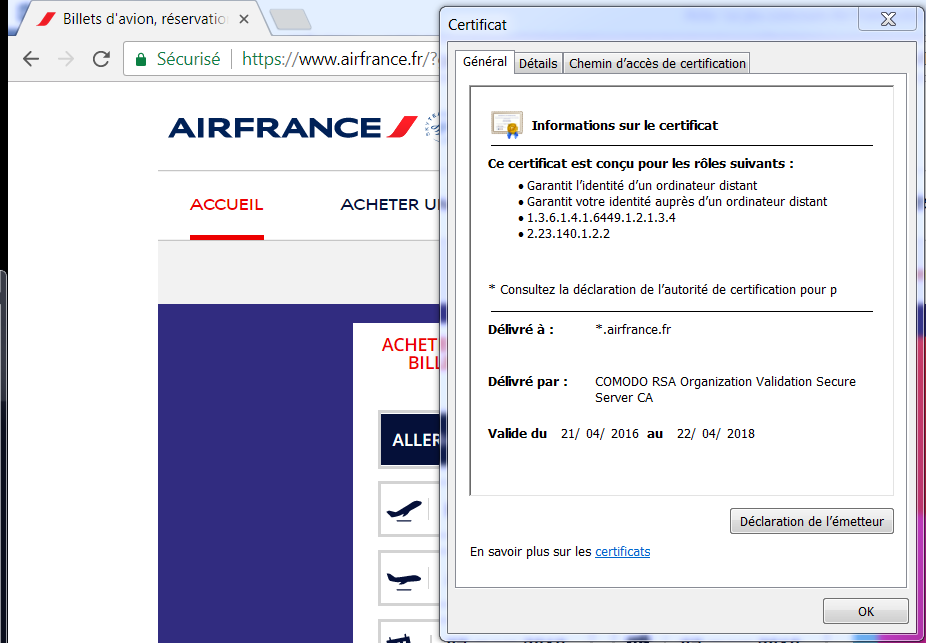
C’est à la suite de l’alerte lancée par le site Zataz qu’Air France a confirmé qu’il s’agissait bien d’une fraude. Elle a également incité les internautes à ne pas considérer ce type de message. Il est d’ailleurs important de préciser que le site officiel de la compagnie aérienne est sécurisé et authentifié par un certificat SSL, les moteurs affichant bien le https://www.airfrance.fr
Que faire face à ces arnaques et comment les éviter ?
Le premier réflexe à adopter côté utilisateur est bien sûr la méfiance. Plus l’offre et les gains annoncés sont alléchants, plus il convient de redoubler de prudence. Ne communiquez pas vos données personnelles via un quelconque formulaire ou par retour de mail sans vous être au préalable assurés de l’authenticité de la demande.
Vérifiez toujours l’URL finale de la page sur laquelle vous avez été redirigés, attention bien sûr à la typographie. En général, seules les informations sur site sont officielles. La présence d’un certificat SSL et l’affichage des données propriétaire sont également un bon indicateur.
Site internet https://www.airfrance.fr
Du côté des titulaires de marques, une stratégie de nommage et de dépôts défensifs adaptés permet de protéger au mieux ses utilisateurs. La mise en place de surveillances efficaces permettra également de détecter au plus tôt les tentatives de phishing et d’agir précocement pour les faire cesser.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.