Nouvelle fiche « 5 minutes pour comprendre : L’attaque DDoS »

5 minutes pour comprendre : L'attaque DDoS

Quotidiennement, de nouvelles attaques DDoS viennent mettre à mal les systèmes de défense des entreprises, et fragilisent encore plus les réseaux, des attaques DDoS qui se font encore plus nombreuses avec la crise que le monde connaît aujourd’hui.

Découvrez dans cette fiche comment est orchestrée une attaque DDoS et quelles solutions doivent être choisies pour les arrêter.

Pourquoi le Registry lock est essentiel pour protéger vos noms de domaine stratégiques ?

Le registry lock est essentiel pour protéger vos noms de domaine stratégiques - Blog Nameshield

Les attaques Internet font désormais partie intégrante de l’actualité. De plus en plus fréquentes et puissantes, les menaces cybercriminelles inquiètent les entreprises qui doivent intégrer la notion de protection de leurs actifs immatériels dans leur stratégie de sécurité.

L’ANSSI (Agence nationale de la sécurité des systèmes d’Information) met d’ailleurs à disposition des entreprises ses recommandations en matière de sécurité informatique. Un guide accessible en ligne recommande très fortement la mise en place sur les noms de domaine les plus stratégiques (porteurs de services notamment) du Registry lock, ou verrou de registre.

Il est en effet devenu indispensable de se protéger à tous les niveaux sur Internet. Outre les célèbres attaques DDoS, les attaques par détournement de noms de domaine permettent au cybercriminel de prendre le contrôle du nom, en accédant aux données d’enregistrement, de détourner le trafic des sites web et de le rediriger par exemple vers un site Internet frauduleux.

L’impact d’une telle attaque entraîne :

  • une forte dégradation de l’image de l’entreprise
  • une perte de confiance des utilisateurs
  • une perte de chiffre d’affaires
  • une perte de données confidentielles ou stratégiques

Qu’est-ce que le Registry lock ?

Il s’agit d’une mesure de sécurité ayant pour objectif de lutter contre ces attaques en verrouillant les opérations possibles sur les noms de domaine.

Ce service permet ainsi à un titulaire de nom de domaine d’indiquer au registre qu’il désire le verrouillage des informations relatives à son nom de domaine. Pour modifier les données d’un nom sécurisé par un registry lock, le registrar doit alors faire une demande de déverrouillage auprès du registre, qui sera validée après un processus d’authentification.

Ce mécanisme de sécurité s’exécute par le biais de procédures manuelles fortement sécurisées, et offre une protection supplémentaire aux noms de domaine stratégiques.

Le Registry lock permet donc de protéger un nom de domaine en verrouillant différentes opérations telles que la modification de serveur DNS, le changement de titulaire ou la modification de contact, le transfert ou même la suppression d’un nom de domaine.

Protégez vos noms de domaine stratégiques en plaçant un Registry lock ! Pour plus d’informations, notre équipe se tient à votre disposition.

[INFOGRAPHIE] Les cyberattaques ont explosé en 2020

[INFOGRAPHIE] Les cyberattaques ont explosé en 2020 - Nameshield

Dans la fiche 5 minutes pour comprendre évoquée dans l’article publié sur ce blog, vous avez pu prendre connaissance des différents modes opératoires utilisés pour les cyberattaques.

Dans l’infographie téléchargeable ici, vous remarquerez à quel point ces cyberattaques ont explosé en 2020, comment les cibles des rançongiciels ont évolué. Une cybercriminalité qui s’est professionnalisée, qui a augmenté de façon exponentielle et qui vise maintenant des sources potentiellement plus lucratives.

Vous découvrirez également quelles sont les autres menaces à ne pas négliger.

Nouvelle fiche « 5 minutes pour comprendre : Cyberattaques – modes opératoires »

Fiche 5 minutes pour comprendre - Cyberattaques – modes opératoires

Chaque jour, de nouvelles cyberattaques viennent mettre à mal les systèmes de défense des entreprises, et fragilisent encore plus les réseaux, les cyberattaques se succèdent de manière exponentielle.

Découvrez dans cette fiche 5 minutes pour comprendre quelles sont les modes opératoires des cyberattaques les plus courantes et les solutions à mettre en place pour les contrer.

La sensibilisation à la sécurité de l’information en interne

Sécurité de l’information en interne - jeu des 7 erreurs - Nameshield

Une part importante des failles de sécurité de l’information dans les entreprises est due à des facteurs humains et cette donnée doit faire l’objet de la plus grande attention de toute entreprise ou institution dont le patrimoine numérique est précieux.

Parce que Nameshield est certifié ISO 27001, l’entreprise se doit d’évaluer régulièrement le niveau de connaissance de ses employés en termes de sécurité de l’information.

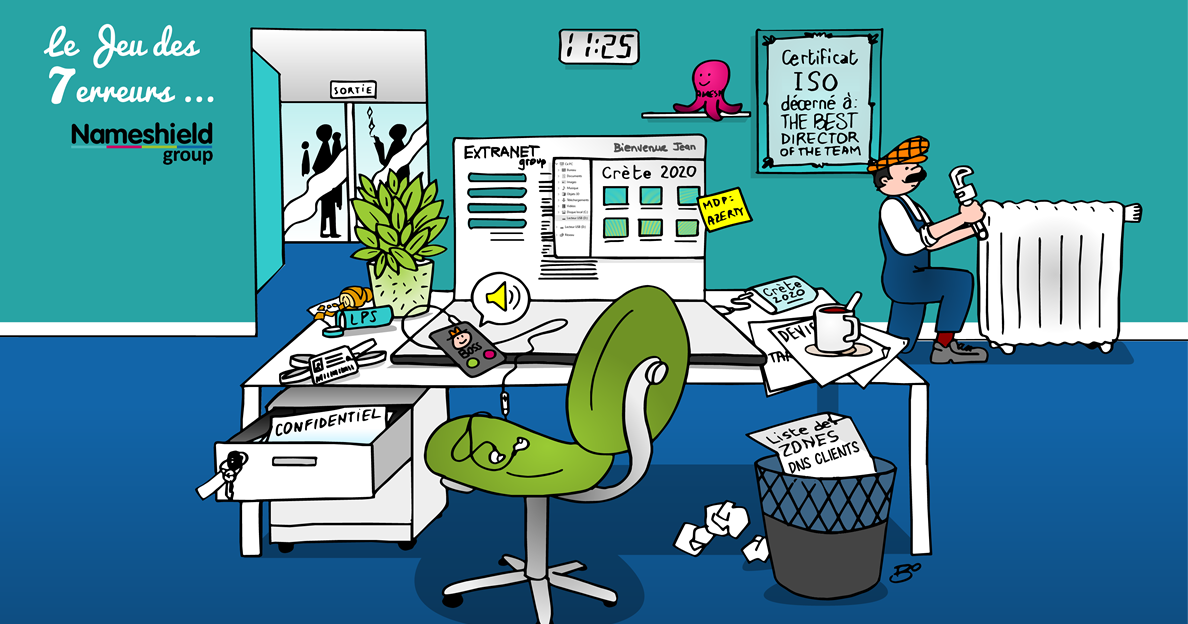
L’équipe Sécurité SI a donc concocté et soumis un QCM à l’ensemble des salariés du groupe ; une nette majorité s’est prêtée à l’exercice, agrémenté d’un « jeu des 7 erreurs » pour l’aspect ludique.

Le test a permis de mesurer les acquis et de partager des techniques pour que les bonnes pratiques obtiennent l’adhésion et ne soient pas vécues comme des contraintes pesantes.  

Voici quelques unes des questions abordées : Quelles sont les spécificités d’un mot de passe robuste ? Comment le rendre mémorisable ? Quels sont les atouts d’un coffre-fort numérique ? Comment reconnaître un site de vente en ligne officiel ? Où sauvegarder mes fichiers sensibles ? Comment déceler un e-mail de phishing ? Etc.

Nous partageons avec vous le jeu des 7 erreurs. A vous de vous prêter à ce jeu en donnant vos réponses dans les commentaires de notre post LinkedIn ! Celle ou celui qui aura trouvé toutes les mauvaises pratiques en termes de sécurité SI le plus rapidement possible, recevra une récompense !

Jouez maintenant !