Cyber-blurring : la technique mise en place par l’équipe de Macron face aux cyberattaques

Cyber-blurring - la technique mise en place par l'équipe de Macron face aux cyberattaques
Photo : www.gouvernement.fr


A deux heures de la clôture de la campagne pour l’élection présidentielle 2017, le 5 mai 2017, des dizaines de milliers de documents appartenant à l’équipe de campagne d’Emmanuel Macron ont fuité et ont été rendus publics sur le forum américain 4Chan, relayés par WikiLeaks. Les réseaux sociaux ont joué un rôle important dans la diffusion de cette attaque et du contenu des documents : des discussions internes du mouvement, des notes de synthèses, des photos, des factures ainsi que sa comptabilité. Cela représente 9 gigaoctets de données piratées.

Les équipes du candidat d’En Marche n’étaient pas confrontées à leur première attaque depuis le début de la campagne présidentielle. Alertées depuis longtemps sur de potentiels risques d’attaque, elles ont mis en place la stratégie du cyber-blurring (qui signifie cyber flou) pour essayer de se défendre. Cette technique consiste à créer une quantité massive de faux documents (faux emails, faux mots de passe, faux comptes) pour tenter de ralentir le travail des hackers. Cette parade est souvent utilisée dans le milieu bancaire, pour protéger leurs clients. Cette technique de diversion est aussi appelée floutage numérique.
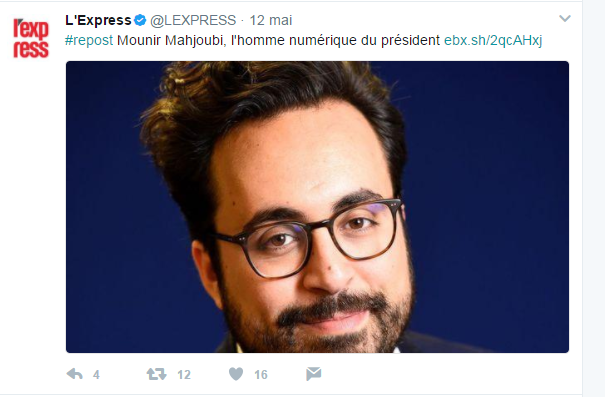
 

Twitter L'Express - Mounir Mahjoubi - cyber-blurring pour faire face aux cyberattaques
Compte Twitter de L’Express


Même si le directeur de la campagne numérique d’En Marche, Mounir Mahjoubi, pense avoir considérablement ralenti le travail des hackers par cette technique de cyber-blurring, malgré ces précautions, l’attaque n’a pas été empêchée.

Les pirates informatiques n’ont pas cherché à demander une somme d’argent en échange de la non publication des documents. Ces documents non compromettants pour l’équipe d’Emmanuel Macron, n’étaient pas monétisables car il fallait s’amuser à trier 9 gigaoctets en peu de temps.

Les conséquences sont minimes sur l’impact de la campagne présidentielle et l’équipe d’En marche n’a pas été réellement touchée. Cette contre-offensive a été bien mise en place. Les pirates anti-Macron n’ont pas eu le succès souhaité. En revanche, cet échec va les pousser à être encore bien plus malins, plus ingénieux, moins visibles, mieux préparés pour une prochaine attaque.

To be continued.

Mastodon : Quid du cybersquatting ?

Mastodon - Quid du cybersquatting


La communication par les réseaux sociaux fait l’objet de craintes justifiées de la part des titulaires de marques. En effet, la création des noms d’utilisateur appelé « username » ne fait l’objet d’aucune protection juridique préalable. Concrètement, il faut que le titulaire enregistre ou récupère le « username » correspondant à sa marque ou bien démontre au réseau social que l’utilisation qui est faite de sa marque est un cas de malveillance. Bref, une activité chronophage…

Mastodon, réseau social datant de plusieurs mois et « hype » depuis quelques jours fait l’objet de quelques articles variés sur sa nature, son fonctionnement, son but. Mais qu’en est-il de la protection des marques associées ?

Mastodon est un réseau social créé par Eugen Rochko, développeur allemand de 24 ans. Clone de Twitter où les caractères sont limités à 500, Mastodon est gratuit, open source et surtout décentralisé. C’est sur ce dernier terme que nous allons nous intéresser. Il est possible d’accéder à Mastodon à travers son site ‘officiel’ ‘de base’ mastodon.social.

Cependant, mastodon.social n’est qu’une instance, vous pouvez en utiliser d’autres, telles que mastodon.fun, développée à Angers. Vous choisissez un username sur une instance et votre username complet sera @username@instance. Gardez à l’esprit que les instances sont raccordables entre elles donnant le terme de fédération.

Vu que tout le monde peut créer une instance, vous avez deux possibilités cumulables :

  • soit vous enregistrez votre marque pour toutes les instances existantes (il y a plus de 2000 instances à l’heure actuelle et ce n’est qu’un début) ;
  • soit vous créez votre instance, fermée, qui correspond à votre marque.

Vous l’avez compris, c’est bien la deuxième option que je vous suggère : vu qu’il n’existe pas de certification sur Mastodon, tout le monde peut être n’importe qui. Mais en créant une instance qui corresponde à votre nom de domaine principal, vous créez cette certification !

Évidemment, les titulaires de .BRAND ont tout intérêt à créer social.BRAND afin d’avoir une instance dédiée qui permettrait de mettre en avant leur TLD, de type @pierre.dupont@social.brand


Plus d’infos sur Mastodon ? N’hésitez pas à nous contacter pour tout renseignement complémentaire.

Cyberattaque mondiale par ransomware : l’achat d’un nom de domaine a sauvé nos vies numériques !

Cyberattaque


Angleterre, 2017. La cinquième puissance mondiale arrête ses 4 sous-marins atomiques. Panne générale ? Préparation à une attaque quelconque ? Non, l’absence de mise à jour Windows a rendu les systèmes vulnérables.

Bienvenue en 2017 où l’on découvre que la cybersécurité est l’affaire de tous et que peu s’y intéressent. La France découvre à la fois, l’importance des mises à jour Windows, et les initiales de l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information). L’attaque mondiale qui a touché bon nombre d’institutions résulterait, et le conditionnel est primordial, en une absence de mise à jour de certaines versions du système d’exploitation Windows.

Non, les utilisateurs n’ont pas fait preuve d’irresponsabilité en ne mettant pas à jour leur système Windows : il apparaît que c’est Microsoft qui n’en a pas proposé pour ses « vieux » systèmes d’exploitation. En effet, l’obsolescence programmée est aisée pour un système numérique : dans un monde en mouvement, si vous ne procédez pas aux mises à jour et montées de version, vous devenez vite défaillant et vulnérable. C’est justement ce que Microsoft a fait en stoppant les développements de ses anciens systèmes d’exploitation. En attendant, de nombreuses applications continuent de tourner sur d’illustres systèmes d’exploitation.

Bien sûr, Microsoft a réagi en proposant un patch mais la question de l’obligation de mises à jour pour les systèmes informatiques se pose : comment peut-on stopper l’usage d’un système d’exploitation jugé vulnérable, alors que des clients l’utilisent toujours ? Les spécialistes auront sans doute à débattre prochainement de cette question…

Dans notre histoire, le « ransomware » apparaît avoir été endigué par l’achat d’un nom de domaine comme l’explique Le Monde et The Guardian. Cette affaire montre, une fois de plus, le caractère stratégique des noms de domaine dans notre monde de plus en plus connecté.


Un nom de domaine, on doit y penser !

Oakland, Californie. 390.000 habitants, huitième ville de l’État et un nom de domaine non renouvelé (http://www.eastbaytimes.com/2017/04/13/oakland-city-website-down-domain-name-not-renewed/).


Oakland, California Logo


Pour un journaliste, il y a des marronniers bien connus : le baccalauréat, l’arrivée du froid, l’arrivée du printemps, les risques de déshydratation en plein été,…

Chez les registrars, il y en a plusieurs : quel nom de domaine utiliser ? Quel périmètre défensif adopter et surtout, comment gérer un nom de domaine ?


Historiquement, il fallait être sur Internet. Avoir un site web et donc un nom de domaine. C’était majoritairement une personne, « A », qui s’en occupait, avec son adresse professionnelle. Mais lorsque la personne « A » quitte l’entreprise, « B » la remplace. Sans penser à transférer les courriels en question. Première erreur.

Deuxième erreur : l’absence de réflexion quant à la gestion des noms de domaine. Qui doit gérer cet outil numérique devenu actif immatériel ? Le marketing ? La communication ? Le juridique ? L’informatique ? Peu importe. Même si aujourd’hui le service en charge de la propriété intellectuelle est souvent le mieux à même de gérer un portefeuille de noms de domaine et d’influer sur les stratégies de dépôts, il n’y a pas de règles en la matière. La seule chose que nous pouvons vous conseiller, que nous devons vous conseiller, c’est d’adopter une stratégie quant à l’enregistrement et la gestion de noms de domaine. Par exemple, quel service lit ce genre de « news » ?

Du service innovation « on a une idée de marque, on enregistre le nom de domaine », au service comptabilité « on renouvelle les noms de domaine », au service juridique « on a une stratégie réelle quant à la gestion des noms de domaine »,  au service informatique « vers quelle adresse IP dois-je configurer le nom ? » : tous les acteurs doivent être impliqués et savoir qu’il existe une procédure quelque part, et qu’elle doit être appliquée.


Finissons sur deux exemples :

Lorsque ZEBANK a été présenté à Bernard Arnault, ce dernier a demandé « avez-vous enregistré le nom ? ». Ce qui n’a pas été le cas.

Malheureusement ce nom de domaine en question avait déjà été enregistré une semaine plus tôt. Il a fallu 30 000 USD pour le racheter.


Quand Vivendi, avec J6M, a lancé son portail VIZZAVI, la surveillance des marques et noms de domaine existants n’avait pas été réalisée : l’entreprise dépensera 24 millions de francs pour réaliser un accord de coexistence avec la marque Vis-à-vis, cybercafé parisien, tenu entre autres par le porte-parole des sans-papiers (http://www.leparisien.fr/economie/vivendi-verse-24-millions-pour-proteger-vizzavi-22-07-2000-2001520430.php ).

La transition HTTPS enclenchée

Depuis les récentes annonces de Google sur la nécessité de passer votre site en HTTPS sous peine de déréférencement du web, il est temps pour les DSI d’enclencher la transition. Mais cela n’est pas sans impact sur le référencement, et se prépare en amont.

Les raisons du passage en HTTPS sont assez simples : plus de sécurité pour les internautes, plus de confiance, plus de référencement (si un malware est détecté par Google, le SEO peut être impacté), un meilleur taux de rebond, donc plus de chiffre d’affaires. Et puis de manière pragmatique, si Google le dit…avons-nous vraiment le choix ?

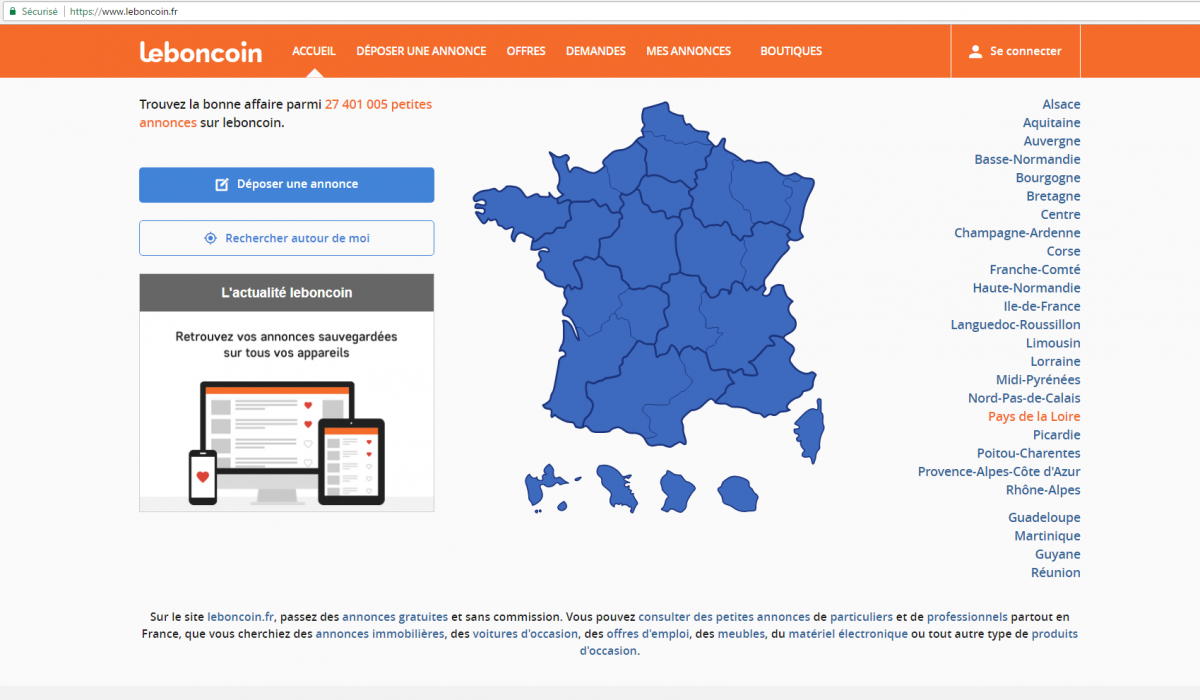
Nous avons trouvé les 10 étapes pour passer en HTTPS sans impacter le SEO, et Dimitri Fontaine, directeur IT de Leboncoin confirme d’ailleurs que leur transition s’était déroulée sans encombre.

  • Acheter et installer un certificat sur le serveur
  • Activer HTTPS sur le serveur
  • Choisir la bonne liste de ciphers
  • Mettre à jour les contenus HTTP en HTTPS (liens internes, images, scripts, pubs, etc)
  • Activer le nouveau site HTTPS sur Search Console
  • Envoyer le nouveau sitemap HTTPS
  • Mettre en place les redirections d’URL HTTP vers les URL HTTPS
  • Tester
  • Configurer Google Analytics en HTTPS afin que les nouvelles visites soient prises en compte sans perdre l’historique
  • Suivre la migration sur Search Console afin de détecter d’éventuelles erreurs


Site leboncoin.fr
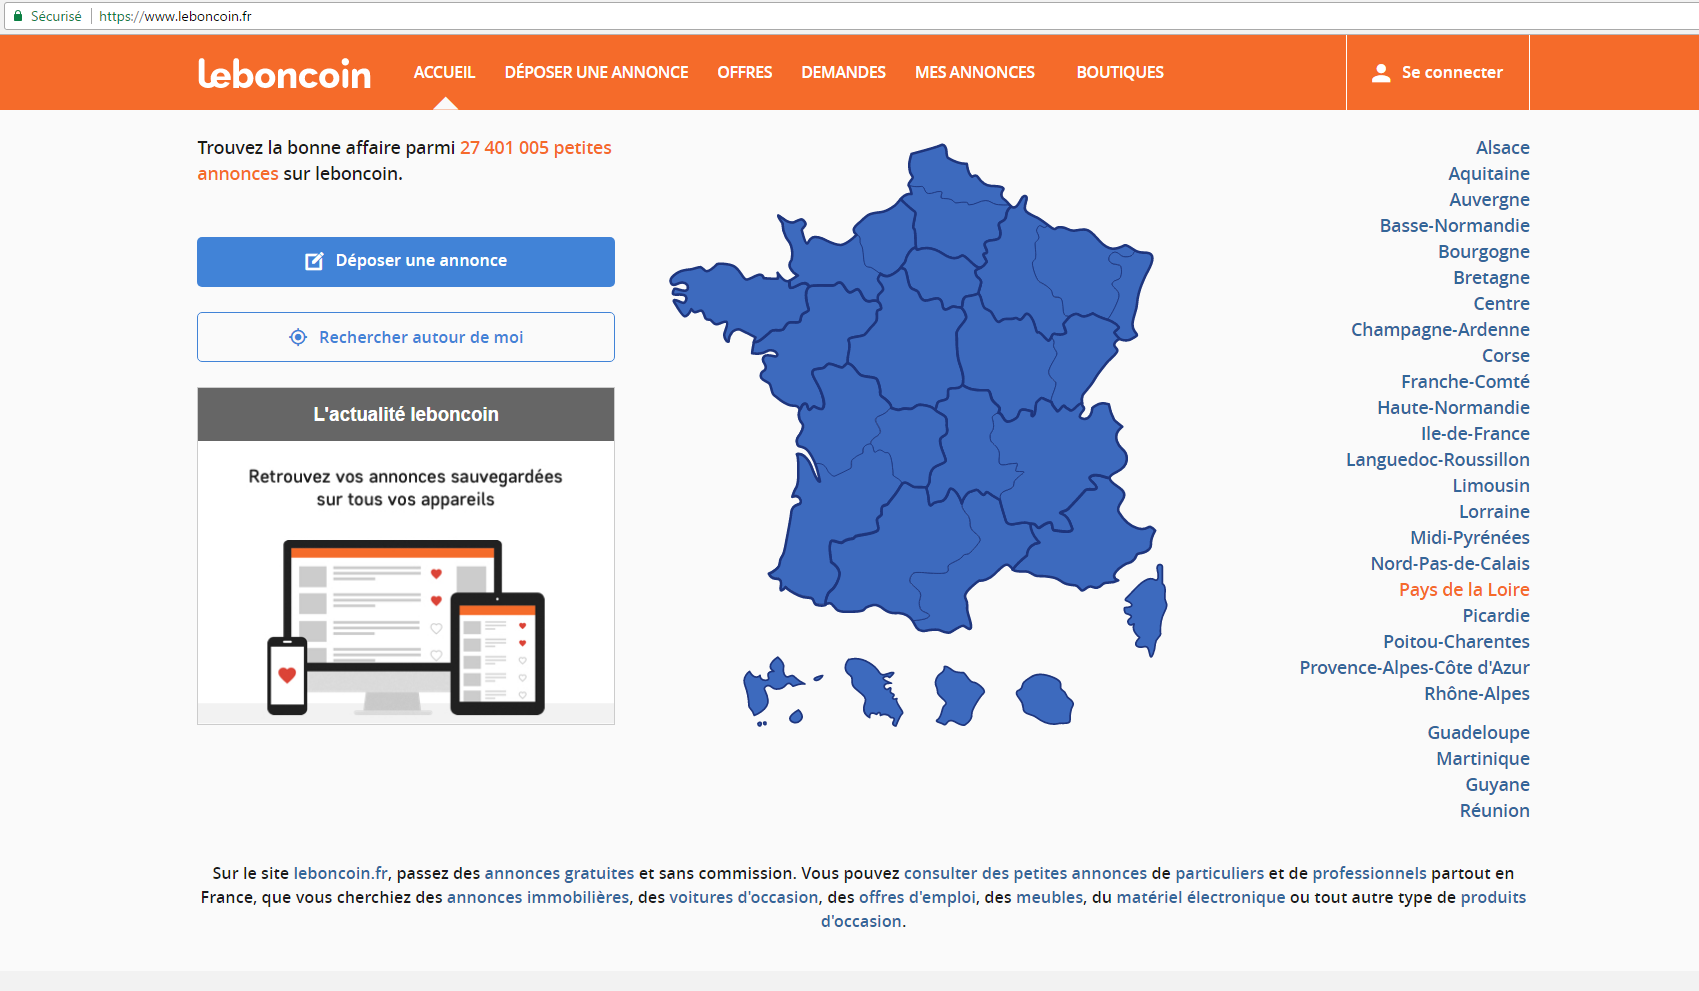
Site leboncoin.fr


Contrairement à ce qu’on pourrait croire, le trafic SEO du site leboncoin.fr est très faible car la plupart de la navigation se fait en trafic direct. Ainsi, le passage en HTTPS de ce site français de petites annonces a été moins stressant que pour d’autres.

Dimitri Fontaine reconnait que l’opération est moins risquée lorsqu’il n’existe pas une forte dépendance au SEO car le changement de protocole entraînera une perte de trafic SEO, même temporaire. En termes de coûts, ils ont été limités car ce site franco-français n’utilise pas de CDN (qui peut engendrer des facturations supplémentaires de la part du fournisseur liées à l’utilisation du HTTPS). Cela implique bien entendu des coûts humains, relatifs au temps passé par les équipes à vérifier le code dans chaque page. La direction de Leboncoin a décidé la migration HTTPS car le rapport coûts/bénéfices est intéressant. Google a annoncé un meilleur référencement, cependant, à ce jour, aucune conséquence sur le SEO n’a pu être mesurée.

La meilleure raison pour passer en HTTPS reste avant tout la sécurité apportée aux utilisateurs du site, apportant une marque de confiance.

Pour plus d’informations sur l’utilisation du HTTPS, retrouvez l’article de Christophe Gérard sur le blog : https://blog.nameshield.com/fr/2017/03/29/vers-un-web-100-crypte-les-nouveaux-challenges-du-https/