Les objets connectés : incontournables dans les attaques DDoS ?

IoT- Attaques DDoS


Aujourd’hui, tous les consommateurs côtoient et utilisent des objets connectés. L’Internet des Objets (IoT) peut comprendre un réfrigérateur, un capteur, une ampoule, des caméras de vidéosurveillance, des routeurs et thermostats connectés. Leur point commun ? De disposer d’une adresse IP et d’être connectés pour communiquer.

D’après la société américaine, Gartner,  d’ici 2020, les objets connectés devraient dépasser les 20,5 milliards d’unités. Nous allons faire face à une croissance phénoménale de l’Internet des Objets dans les années à venir.

La Chine, l’Amérique du Nord et l’Europe occidentale représenteront 67% de l’ensemble de l’Internet of Things (IoT) en 2017.

Toutefois, ces objets connectés sont fréquemment déployés avec des vulnérabilités et une sécurité hasardeuse, une véritable aubaine pour les attaques DDoS. 

Les attaques par déni de service distribué (Distributed Denial of Service ou DDoS) sont aujourd’hui fréquentes. Pour les hackers, il est relativement simple de les mettre en place contre une cible non protégée. Ces attaques sont susceptibles d’engendrer des pertes financières non négligeables pour les sociétés, par l’interruption de service (site web ou boîtes email)  ou encore indirectement, par l’atteinte portée à l’image de la cible (bad buzz, mauvaise réputation…).

Avec l’arrivée des objets connectés, les chances d’être confronté à une attaque DDoS sont élevées.

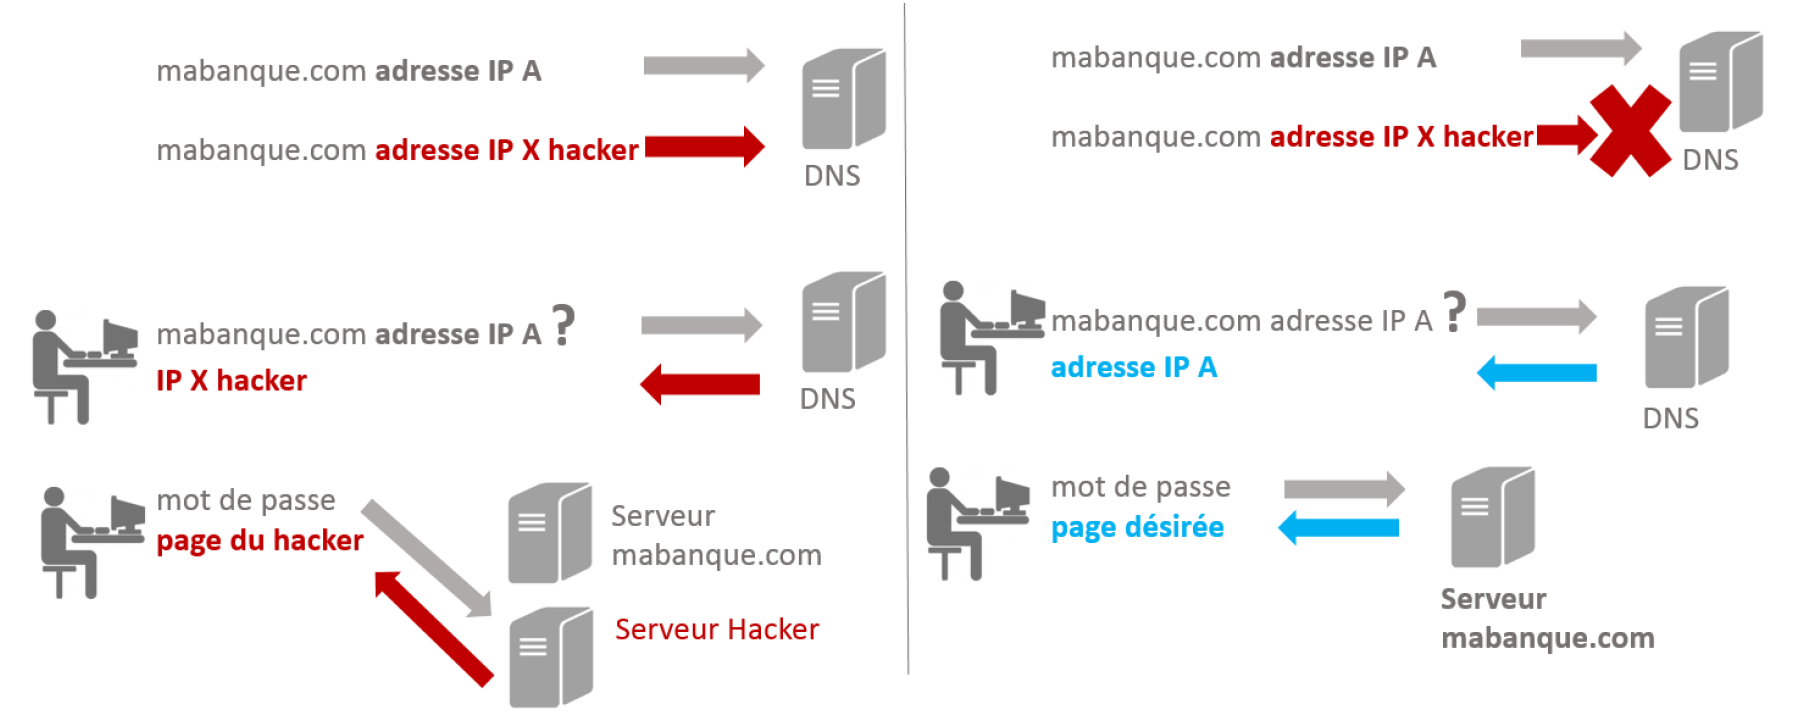
Ces attaques ont pour but de rendre indisponible un service, par inondation de requêtes. Avec l’aide de nos objets numériques et connectés, les pirates envoient des requêtes en masse sur un ou plusieurs serveurs DNS. Ils arrivent à prendre le contrôle de nos objets à distance, car ils sont porteurs de failles de sécurité. Si les serveurs DNS ne sont pas protégés par un filtrage anti-DDoS puissant, alors les serveurs risquent de ne pas absorber le volume de requêtes et donc de ne plus répondre à la demande de l’utilisateur.

En octobre 2016, la société DYN, fournisseur de service DNS, a été victime d’une attaque DDoS via les objets connectés. Les services d’infrastructure DNS ont été indisponibles et ont donc impacté les services de ses clients: Twitter, Netflix, Spotify …

Plusieurs heures hors ligne, pour ces pure players du web, impactent directement le chiffre d’affaires. DYN affirme que  « des dizaines de millions d’adresses IP étaient impliquées » lors de cette attaque.

La semaine dernière, le Registrar Melbourne IT a également été victime d’une attaque DDoS. Certains de ses clients ont été touchés par cette rupture de service.

Ces attaques risquent d’être plus nombreuses, et plus puissantes en 2017. Avant les attaques étaient menées par des ordinateurs, aujourd’hui, les objets connectés sont une arme incontournable. Heureusement, certains fabricants ont affirmé vouloir renforcer la sécurisation de leurs produits connectés.

Le DNS est une priorité absolue. Il est indispensable de sécuriser ses noms de domaine stratégiques en les plaçant sur des DNS hautement sécurisés, afin de garantir une haute disponibilité permanente. Nameshield propose une solution DNS Premium pour gagner en performance et assurer une disponibilité à 100%.

Et si on parlait de DNSSEC ?

Le DNSSEC est un vieux serpent de mer qui se concrétise et devient indispensable dans les bonnes pratiques de sécurité prônées par l’ANSSI et par le web d’une manière générale. Et pourtant c’est un terme un peu barbare qui fait souvent peur et dont on ne sait pas trop bien comment ça marche et à quoi ça sert. Cet article a pour humble vocation d’éclaircir tout ça.

Le Domain Name System Security Extensions est un protocole de communication standardisé permettant de résoudre des problèmes de sécurité liés au DNS. Il convient donc de commencer par un petit rappel de ce qu’est le DNS.

Qu’est-ce que le DNS ?

Pour faire au plus simple, le Domain Name System (ou Système de Noms de Domaine) est un peu l’annuaire de l’Internet. C’est un service permettant de traduire un nom de domaine en adresses IP. Il s’appuie sur une base de données distribuée sur des millions de machines. L’être humain arrive beaucoup plus facilement à identifier, mémoriser et différencier des noms que des suites de chiffres, le DNS a ainsi été défini et implémenté dans les années 80 pour devenir une brique fondamentale (et souvent oubliée) de l’Internet d’aujourd’hui.

Comment le DNS fonctionne ?

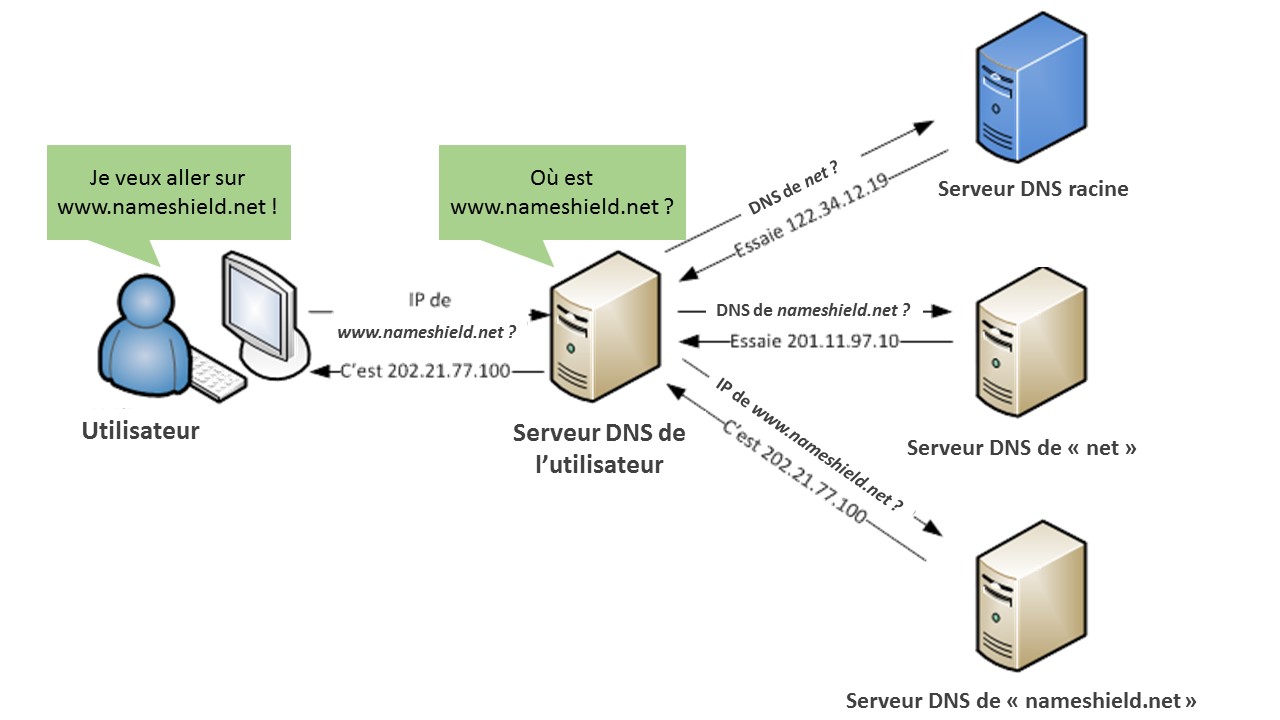
Le DNS va permettre à l’internaute de renseigner dans son navigateur web, un nom de domaine pour accéder à un site web. Le navigateur va alors « résoudre » ce nom de domaine pour obtenir l’adresse IP du serveur web qui héberge ce site web et l’afficher. On appelle ça la « résolution DNS ».

Résolution DNS

Quels sont les risques liés au DNS ?

Pierre angulaire du web, si le DNS tombe, vos sites web et vos e-mails tombent, ce qui de nos jours est purement impensable. D’autres applications peuvent être impactées dans les entreprises : l’accès au VPN, intranet, cloud, VOIP… tout ce qui nécessite potentiellement une résolution de noms vers des adresses IP. Le DNS doit donc être protégé et rester hautement disponible.

Si le protocole DNS a été conçu avec un souci de la sécurité, plusieurs failles de sécurité du protocole DNS ont été identifiées depuis. Les principales failles du DNS ont été décrites dans le RFC 3833 publié en août 2004. Interception de paquets, fabrication d’une réponse, corruption des données, empoisonnement du cache DNS et Déni de service. Je vous renvoie à l’article français de Wikipedia sur le sujet, fort bien documenté.

Pour contrer ces vulnérabilités, le protocole DNSSEC a été développé.

Les enjeux de DNSSEC :

DNSSEC permet de se prémunir de ces différents types d’attaques, en particulier l’empoisonnement du cache, en assurant l’intégrité de la résolution DNS. Les enjeux de DNSSEC ont donc été les suivants :

  • Comment assurer l’intégrité des données et authentifier les DNS (résolveurs/serveurs faisant autorité) tout en conservant la rétrocompatibilité avec DNS ?
  • Comment assurer la sécurité d’accès à la ressource demandée aux milliards d’utilisateurs du web ?
  • Comment trouver une solution assez légère pour ne pas surcharger les serveurs de noms ?

Fonctionnement de DNSSEC :

Pour assurer l’intégrité de la résolution DNS, DNSSEC permet d’établir une chaine de confiance qui remonte jusqu’à la racine du DNS (serveur DNS racine du schéma ci-dessus). La sécurité des données est effectuée à l’aide d’un mécanisme de clés (KSK pour Key Signing Key & ZSK pour Zone Signing Key) qui signe les enregistrements DNS de sa propre zone. Les clés publiques KSK sont alors envoyées au registre correspondant pour être archivées ; le registre étant lui-même lié via DNSSEC au serveur root, la chaine de confiance s’établit. Chaque zone DNS parente, garantit l’authenticité des clés de ses zones filles en les signant.


Sans DNSSEC                                     Avec DNSSEC

DNSSEC vs DNS normal


DNSSEC, Nameshield et vous :

DNSSEC intervient comme une protection indispensable pour vos noms stratégiques, qui permet de sécuriser l’authenticité de la réponse DNS. Il serait opportun d’étudier les noms qui méritent d’être protégés. Tous les TLDs ne proposent pas encore DNSSEC, voici une liste non exhaustive des principaux, liste très évolutive avec de nombreux ralliements en cours :

Extension supportant actuellement DNSSEC : .fr, .com, .be, .net, .eu, .pl, .re, .pm, .yt, .wf, .tf, .info, .li, .ch, .biz, .de, .sx, .org, .se, .nl, .in, .us, .at, .nu, .la, .ac, .cz, .me, .sh, .io, .uk, .co.uk, .me.uk, .org.uk.

Tous les news gTLDs, comme .paris, .club, .xyz, .wiki, .ink, supportent également DNSSEC.

DNSSEC est inclus sans supplément dans l’offre DNS Premium de Nameshield. Nameshield vous accompagne dans cette démarche pour la sécurisation optimale de vos actifs immatériels et gère l’intégralité du protocole DNSSEC pour vous, de la création, au stockage et au renouvellement des clés.

Ce n’est pas la seule réponse à mettre en place, le système de registry lock, le service DNS Premium, les certificats SSL sont des solutions complémentaires à étudier, que nous aurons l’occasion d’aborder dans d’autres articles ou dans les prochains nameshield.cafe.

Hier vous recherchiez de la confiance, aujourd’hui Google vous impose sa pertinence !

Hier vous recherchiez de la confiance, aujourd’hui Google vous impose sa pertinence


1998. La France est en finale de la Coupe du Monde, organisée à domicile. Finale contre le Brésil, Zinedine Zidane marque deux buts de la tête, fin de la première mi-temps. À ce moment-là, vous vous dites que c’est « rapado rapado » (https://www.youtube.com/watch?v=V4ahMgulldo) pour le Brésil et allez vous endormir, fier d’être vous aussi champion du monde.

Le lendemain, à la pause-café, vous apprenez qu’il y a eu un troisième but à la toute fin de la deuxième période. Et à cette époque, vous pouviez aller sur Internet pour savoir qui était ce buteur du triplé. Aujourd’hui, la certitude n’est plus la même. Voyons ensemble.


Au XXème siècle, l’information sur Internet passait par le biais de portails auxquels vous pouviez avoir confiance, tant vos petites habitudes faisaient que vous alliez sur tel ou tel site connu de vous. La sensibilisation à la source de l’information était la première de vos préoccupations.

Exemple Hitsme
Exemple : Hitsme, créé en 1998, permettait l’échange de bannières garantissant un certain niveau de confiance via l’identification du DNS


Dix-neuf ans plus tard, alors que la France est sixième au classement FIFA (http://fr.fifa.com/fifa-world-ranking/ranking-table/men/), rechercher une information ne s’opère plus de la même façon sur la toile : tapez votre requête sur votre moteur de recherche préféré et le résultat s’offre à vous.

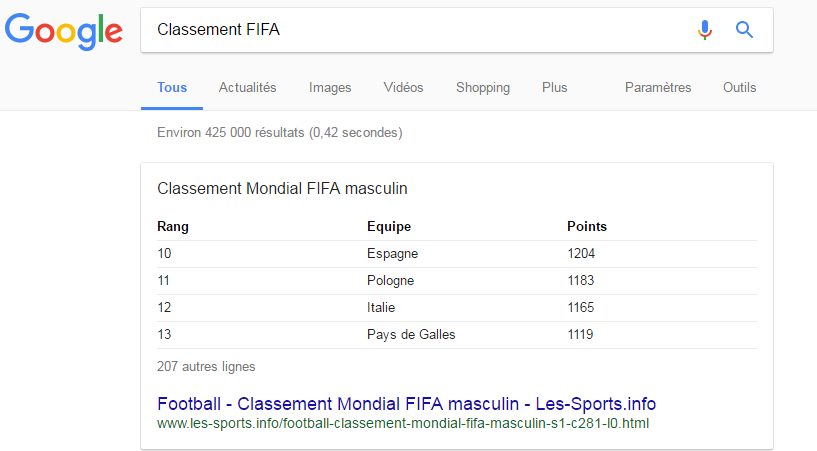
Essayez-donc : saisissez « Classement FIFA » sur Google et vous verrez le tableau. Seulement, la source n’est pas le site de la FIFA que je viens de citer précédemment. Non, il s’agit de les-sports.info, un site Internet pour lequel vous ne savez rien : pas de mentions légales, un design austère. On ne sait pas qui a créé ce site et pourtant vous avez fait confiance à Google lorsque votre moteur de recherche favori vous a présenté directement le classement.

Google - Classement Fifa


Vous l’avez compris, nous parlons ici d’une évolution de la recherche d’information sur Internet : avant on cherchait la confiance « je vais sur le journal l’Equipe pour voir les résultats sportifs » alors qu’aujourd’hui vous demandez à Google en espérant que ce dernier sera pertinent ; la confiance a cédé sa place à la pertinence.

Peu importe quand, peu importe qui, peu importe où, n’importe quel site Internet peut être classé dans les premiers résultats de recherche dans Google si son contenu est jugé pertinent par l’algorithme. Et c’est bien là le problème.

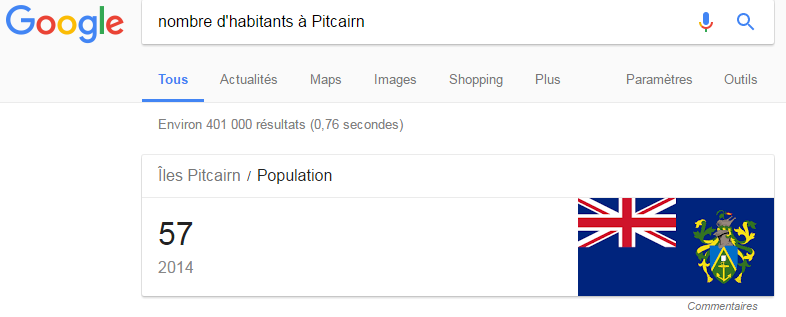
Un autre exemple. Combien y a-t-il d’habitants aux îles Pitcairn, l’entité juridique la moins peuplée du monde à avoir un ccTLD ? Demandons à Google : « nombre d’habitants à Pitcairn ». Réponse : 57 en 2014. Merci Google. Génial ce Google ! Mais quelle est la source de ce chiffre ? Google ne le dit pas.

Google - Nb d'habitants à Pitcairn


Les habitués de l’informatique l’auront compris : en modifiant l’algorithme de Google, vous saurez modifier la réalité et le comportement des gens.

Souvenons-nous du débat présidentiel en 2007 : Ségolène Royal et Nicolas Sarkozy avaient des chiffres différents concernant la génération de l’EPR, le réacteur nucléaire. Des internautes orientés politiquement avaient alors modifié le contenu de la page Wikipedia idoine (https://www.nextinpact.com/archive/36175-Wikipedia-EPR-generation-Sarkozy-Royal.htm).

Lorsque l’on saisissait « Sarkozy » dans le moteur de recherche en 2005, on tombait sur « Iznogoud » (https://www.generation-nt.com/iznogoud-nicolas-sarkozy-et-google-actualite-8896.html). Comme quoi, Google peut dire ce qu’il veut.

Prenons maintenant vos sites habituels, auxquels vous accordez une certaine confiance. À force de rechercher l’information souhaitée, vous pourrez tomber sur celle ; pertinente ET de confiance. C’est là toute la nuance.

Ce que Google vous dira, ce n’est pas l’information que vous recherchez, ni la vérité mais un résultat pertinent par rapport à votre requête. À partir de là, lorsque les faits passent bien après la réponse pertinente, le monde devient biaisé. Je ne me permettrais pas de montrer l’impact des recherches d’informations dans les récentes élections mais garderai en tête que lorsque la vérité n’est pas bonne, il devient tout à fait possible de la recréer.

Face à ce constat, il est intéressant de se rendre compte du regain d’intérêt de la presse traditionnelle de qualité : après un net recul des abonnements papiers en raison de la profusion d’informations gratuites sur Internet, la presse traditionnelle bénéficie aujourd’hui d’un boom des abonnements, grâce en partie aux « fake news » : Financial Times, New York Times et Washington Post ont ainsi bénéficié d’une hausse d’abonnements (https://www.lesechos.fr/tech-medias/medias/0211943354670-le-financial-times-bat-son-record-dabonnements-digitaux-2077427.php).

En tant que doctorant et étant confronté à des confrères qui affirment que la Terre est plate et que le soleil tourne autour (http://www.jeuneafrique.com/424393/societe/tunisie-these-affirmant-terre-plate-provoque-stupeur-consternation-monde-universitaire/), je ne peux que vous conseiller de prendre en considération cette notion de confiance. Et si ce n’est pas moi qui vous le dis, ce sera peut-être Sir Tim Berners-Lee, le fondateur du World Wide Web (http://www.bbc.com/news/technology-39246810).

Comment traiter de manière appropriée du contenu inapproprié sur Internet ?

Internet est l’endroit idéal pour trouver du contenu de toutes sortes. Des vidéos de chats et de leurs cascades, des mèmes (ce sont des images, des vidéos ou des textes repris, déclinés et diffusés en masse sur Internet), des messages qui incitent à réfléchir sur des modes de vie.

Cependant cette grande disponibilité signifie également une facilité d’accès à une large variété de contenus inappropriés.

Un contenu inapproprié correspond à tout contenu dérangeant, déplacé et simplement inadéquat. Cela peut être des images de violence réelle ou simulée, ou à caractère sexuel explicite.

Récemment, des inquiétudes sont apparues concernant des vidéos YouTube. Ces vidéos ressemblent fortement à des dessins animés populaires mais diffusent du contenu perturbant et inapproprié, ne convenant pas aux enfants. Dans certains cas, ces vidéos sont des parodies, mais parfois il s’agit de cas évidents de violation des droits d’auteur, avec un contenu non autorisé reprenant de populaires personnages de dessins animés, qui ne sont simplement pas, pour la plupart, destinés à un jeune public.


Quel serait alors le meilleur moyen d’y faire face ?

Google et les sites de réseaux sociaux proposent des outils permettant de signaler les cas de contenus inappropriés, de violation des droits d’auteur ou de contrefaçon de marque.

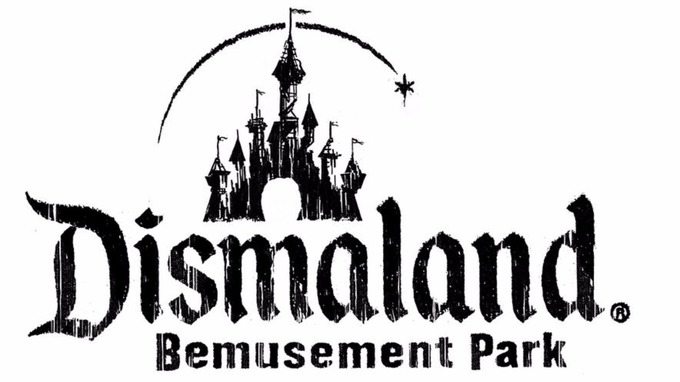
L’action en contrefaçon est une procédure légale lancée par l’auteur d’une œuvre, le titulaire d’une marque ou d’un brevet ou par son agent qui y est autorisé. Mais il est essentiel de considérer si le contenu est utilisé de manière raisonnable. Une utilisation raisonnable couvre les adaptations de l’œuvre originale dans le but d’une parodie ou d’un commentaire sur l’œuvre. La parodie d’une œuvre originale se justifie par la liberté d’expression, mais le point essentiel est que le public doit être capable de différencier les deux œuvres. Si le contenu est utilisé de manière raisonnable, il est préférable de ne pas soumettre une action en contrefaçon. Elle serait alors considérée comme une fausse réclamation et pourrait provoquer davantage de parodies. Été 2015, l’artiste Banksy avait lancé le projet du parc d’attractions Dismaland, jouant de manière évidente sur les mots et le concept de Disneyland. Disney est cependant resté (sensiblement) silencieux.


Exemple de parodie - Dismaland
Exemple de Dismaland


Le contenu inapproprié et perturbant devrait être signalé par l’utilisation d’un système de plateforme. YouTube prend en compte très sérieusement les avis des internautes et facilite le signalement des vidéos aux contenus problématiques. Les vidéos signalées sont manuellement examinées 24/7 et toute vidéo qui n’est pas propice à la diffusion est supprimée dans les heures suivantes. De plus, YouTube dispose d’une application YouTube Kids qui limite l’accès au contenu pour permettre aux enfants de regarder des vidéos sans qu’ils risquent de tomber sur des images inappropriées.

Bien évidemment, aucun filtre n’est sûr à 100%, et rien ne remplace la vigilance. Une surveillance attentive peut aider à s’assurer que votre contenu protégé par un copyright ne soit pas utilisé injustement et vous permet de soumettre un avis de retrait. Mais il n’existe aucun produit qui remplace la vigilance des parents.


YouTube

Vers un web 100% chiffré, les nouveaux challenges du HTTPS

Entre mars 2016 et mars 2017, Let’s Encrypt a émis 15 270 certificats SSL contenant le terme « PayPal » ; 14 766 d’entre eux ont été émis pour des domaines menant vers des sites de phishing. C’est le résultat de la récente analyse menée par Vincent Lynch, expert SSL.
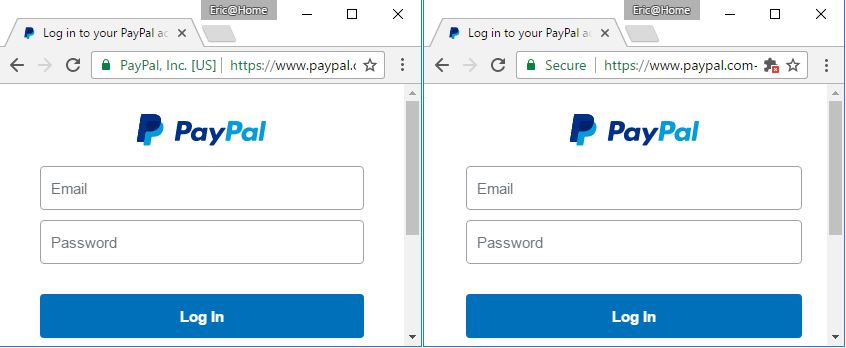
Paypal fake or real

Lynch s’est intéressé de près à ce cas à la suite d’un article très intéressant publié par Eric Lawrence (Google Chrome Security Team) en janvier 2017, le visuel ci-dessus est tiré de cet article, dénommé « Certified Malice » qui dénonçait les certificats SSL frauduleux et dénombrait alors « seulement » 709 cas pour PayPal, et bien d’autres sur toutes les plus grandes marques américaines : BankOfAmerica, Apple, Amazon, American Express, Chase Bank, Microsoft, Google…

Quel impact pour l’internaute ?

En Janvier 2017, Google et Mozilla ont mis à jour leur navigateur avec Chrome 56 et Firefox 51, et un changement majeur est intervenu pour les internautes : l’apparition des termes « Sécurisé » ou « Non sécurisé » dans la barre d’adresse.
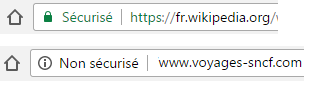
Vers un web 100% crypté, les nouveaux challenges du HTTPS

En 2015, l’initiative Let’s Encrypt, supportée par les grands noms de l’internet (EFF, Mozilla, Cisco, Akamaï…) voyait le jour avec pour objectif de diffuser en masse et gratuitement des certificats SSL au monde entier. Un an et demi plus tard, Let’s Encrypt a délivré des millions de certificats, et d’autres initiatives de ce type ont suivi.

Qui dit gratuit, dit peu ou pas de vérification pour délivrer les certificats, et toute une armée de cybercriminels qui se sont rués vers ces certificats pour sécuriser leurs contenus illicites : phishing, malware… et afficher ainsi le terme « Sécurisé » dans leur barre d’adresse. Comment l’internaute lambda peut-il facilement différencier le vrai du faux ?

Pour mémoire, il existe trois niveaux de vérification lors de l’émission des certificats permettant d’afficher HTTPS : Domain Validation (DV) considéré comme de l’authentification faible, Organization Validation (OV) à authentification forte et Extended Validation (EV) à authentification renforcée. Les certificats gratuits sont des DV, et représentent près de 90% des certificats, la plupart du temps sur des « petits » sites web. Les certificats OV (9%) et EV (1%) sont peu nombreux mais protègent la quasi-totalité des sites web à très fort trafic. Les GAFA (Google, Apple, Facebook, Amazon) sont tous en OV ou EV par exemple.
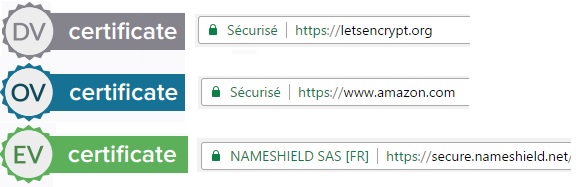

Niveaux de vérification lors de l’émission des certificats permettant d’afficher HTTPS

Le problème pour l’internaute est l’absence de différenciation dans les navigateurs entre les certificats DV et OV. Ces deux types sont affichés de la même manière, étant comme « Sécurisés », alors que les certificats EV affichent le nom du titulaire dans la barre d’adresse.

En reprenant le visuel du début de cet article, on comprend aisément l’intérêt du EV pour PayPal : permettre de distinguer facilement le vrai du faux. Et c’est la raison pour laquelle Nameshield conseillera systématiquement l’emploi du EV pour les sites vitrines, en particulier pour ses clients exposés au cybersquatting, phishing ou encore contrefaçon.


Deux forces qui s’opposent pour l’avenir du HTTPS

Malheureusement les choses ne sont pas aussi simples et là où la logique voudrait qu’on différencie clairement les trois types de certificat, ou en tout cas au moins deux types (DV/OV), Google ne l’entend pas de cette oreille et souhaite à l’inverse supprimer cette notion d’affichage EV. Chris Palmer (Senior Software Engineer pour Chrome) le confirme à demi-mot dans son article paru ici.

Nous sommes donc aujourd’hui dans une situation où les Autorités de Certification historiques, Microsoft et dans une moindre mesure Apple, font face à Google, Mozilla et Let’s Encrypt dans une vision que l’on peut résumer comme suit :

Vision de Google/Mozilla/Let’s Encrypt :

HTTP = Non Sécurisé

HTTPS = Sécurisé

Vision des AC historiques/Microsoft/Apple :

HTTP = Non Sécurisé

HTTPS DV = pas d’indicateur dans la barre d’adresse

HTTPS OV = Sécurisé

HTTPS EV = Nom de la société dans la barre d’adresse

La discussion est ouverte en ce moment même, au sein de l’instance supérieure du SSL qu’est le CAB/forum. On peut facilement comprendre que les Autorités de Certification voient d’un très mauvais œil la fin de la différenciation visuelle entre DV/OV/EV dans les navigateurs, c’est leur raison d’être de délivrer des certificats à authentification forte, mais est-ce seulement un tort ? Il s’agit quand même de rassurer l’internaute en lui garantissant l’identité du site qu’il visite.

A l’inverse, Google et Let’s Encrypt n’hésitent pas à dire que les notions de phishing et de garantie de contenu des sites web, ne sont pas du ressort des Autorités de Certification, et que d’autres systèmes existent (par exemple, Google Safe Browsing), et qu’en conséquence il faut avoir une vision binaire : les échanges sont chiffrés et inviolables (= HTTPS = Sécurisé) ou ils ne le sont pas (= HTTP = Non sécurisé). On peut simplement se demander si au travers de cette vision qui se défend également, ce n’est pas plutôt un problème de sémantique du terme employé : Sécurisé.

Que veut dire « Sécurisé » pour l’internaute ? Est-ce qu’en voyant « Sécurisé » dans sa barre d’adresse, il sera enclin à entrer ses login/password ou son numéro de carte bancaire ? On peut penser que oui et dans ce cas, le risque actuel est bien présent. Kirk Hall (Director Policy and Compliance – SSL, Entrust) a fait une intervention remarquée à la dernière conférence RSA sur ce sujet (si vous avez un peu de temps, l’enregistrement est ici).

Enfin, il ne faut pas négliger le poids de l’industrie financière ni des grandes marques qui voient d’un très mauvais œil l’augmentation du risque de fraude en ligne et que ne peut décemment pas totalement ignorer Google.

Comment rassurer l’internaute ?

Pour le moment nous ne pouvons que vous encourager à opter pour les certificats Extended Validation pour vos sites vitrines et/ou de e-commerce afin de faciliter la tâche des internautes et à rester à l’écoute de ce qui se passe sur le web. Rassurer et éduquer également les internautes en n’hésitant pas à mentionner sur vos sites les choix que vous faites en termes de sécurité et d’authentification.

Au même titre que vous surveillez certainement les dépôts de nom de domaine sur vos marques, vous pouvez aujourd’hui également surveiller les enregistrements de certificats, et ce pour réagir rapidement.

Et en tant qu’internaute, lorsque le terme « sécurisé » est mentionné dans la barre d’adresse, systématiquement contrôlez les détails du certificat pour voir qui en est le titulaire.