Un premier rapport très attendu sur les malwares dans les nouvelles extensions

Un premier rapport très attendu sur les malwares dans les nouvelles extensions

Alors que le sort de 25 nouvelles extensions non encore déléguées reste à sceller, soit environ 2% de l’ensemble des extensions retenues lors du round d’ouverture actuel, l’ICANN vient de publier une étude sur la proportion de domaines malveillants dans les nouvelles extensions lancées après 2012.

L’étude a été demandée par la Competition Consumer Trust and Consumer Choice Review Team (CCTRT), arcane de l’ICANN dont le rôle est de faire des recommandations sur l’impact des nouvelles extensions sur la concurrence, le choix et la confiance des utilisateurs. En définissant les paramètres de l’étude, le CCTRT a cherché à mesurer les taux des formes communes d’activités abusives dans le système de noms de domaine, comme le spam, le phishing et la distribution de logiciels malveillants.

Pour rappel le phishing ou hameçonnage est une technique utilisée par des fraudeurs pour obtenir des renseignements personnels dans le but de perpétrer une usurpation d’identité.

Quelles sont les bases de cette étude ?

L’étude a été conduite par SIDN, le registre de l’extension des Pays-Bas ainsi que l’Université de Technologie de Delft également située aux Pays-Bas. Elle a été réalisée sur une période allant de 2014 à 2016 grâce à un accès aux fichiers de zone consenti par l’ICANN à ces deux entités.

Elle a porté sur l’analyse de plus de 40 millions de noms dont 24 millions de noms enregistrés dans les nouvelles extensions et 16 millions dans les extensions génériques historiques : .com, .net, .org, .biz et .info. Pour les nouvelles extensions, elle a visé les extensions qui ont proposé une phase d’enregistrement Sunrise pour les détenteurs de marques. Cette étude a donc in fine concernée peu de registres de .BRAND dans la mesure où ces derniers n’ont pas besoin de faire de période Sunrise.

Les deux entités ont fait leurs propres mesures pour détecter des usages malveillants et les données ont été recoupées avec onze listes hétérogènes référençant des domaines et URLs identifiés comme malveillants qui ont été fournis par cinq organisations spécialisées.

Quels sont les enseignements de cette étude ?

En ce qui concerne le phishing et les logiciels malveillants, l’étude montre une convergence des proportions observées entre les nouvelles extensions et celles des extensions génériques historiques. Sur les extensions génériques historiques toutefois les taux tendent à rester stables alors que ceux des nouvelles extensions augmentent.

Une forte disparité apparaît en revanche sur le spamming. A fin 2016, les proportions de domaines concernés sont près de dix fois plus élevées sur les nouvelles extensions génériques : 526 sur 10000 noms contre 56 sur 10000 noms. Les tendances montrent par ailleurs un report des cybercriminels vers les nouvelles extensions.

L’analyse montre que près de la moitié des dépôts identifiés dans des activités de spamming sur les trois nouvelles extensions les plus concernées proviennent de cybercriminels connus et d’utilisateurs blacklistés par Spamhaus. Spamhaus est une organisation internationale non gouvernementale dont l’objet est de traquer les spameurs.

Ces phénomènes ne concernent toutefois pas toutes les nouvelles extensions puisque 36% n’ont pas connu d’usage malveillant lors du dernier trimestre de 2016.

L’étude montre également que les registres qui se concurrencent en tirant leurs prix vers le bas dans l’optique de faire du volume, sont ceux qui sont les plus prisés par les cybercriminels. Outre des prix d’enregistrement de domaine compétitifs, des pratiques d’enregistrement non restrictives, une variété d’autres options d’enregistrement comme la multitude des méthodes de paiement disponibles, des services gratuits comme le DNS ou les services de masques WHOIS sont autant d’autres facteurs recherchés par les cybercriminels.

Quel est l’impact du DNSSEC sur les pratiques malveillantes ?

Alors que le protocole sécurisé DNSSEC est en plein essor, les entités mandatées par l’ICANN pour ce rapport ont également analysé comment les propriétés structurelles et la sécurité des opérateurs de nouvelles extensions influencent les usages malveillants de domaines. Comme attendu, le DNSSEC joue un rôle statistiquement significatif et incite à déployer plus largement le protocole, sur d’autres extensions. Les extensions supportant DNSSEC sont en effet moins la cible de tels agissements.

Et après ?

L’étude va être ouverte à commentaires jusqu’au 19 septembre prochain. Les entités qui l’ont conduites entendent aussi analyser plus en détails les éventuelles corrélations entre les règles d’enregistrement et les pratiques malveillantes.

Le CCTRT va ensuite émettre des recommandations auprès de l’ICANN pour endiguer les pratiques malveillantes que l’ICANN peut ensuite transformer en autant de nouvelles obligations pour les opérateurs de registre de nouvelles extensions. Cette fois en revanche tous les registres risquent d’être concernés, .BRAND donc y compris. NAMESHIELD va suivre ce sujet de près.


.BRAND : 4 épisodes, de quoi tenir tout l’été

. brand : 4 épisodes, de quoi tenir tout l’été
Photo : CC BY-SA 3.0 Nick Youngson – source : http://nyphotographic.com/

Acte 3 : La dépression


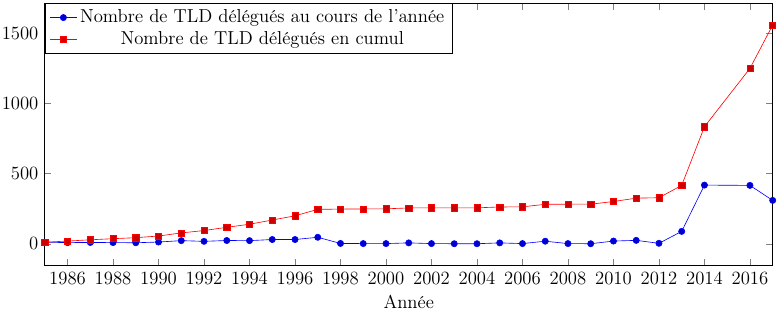
Il y a encore cinq ans, le nombre d’extensions de noms de domaine était correct : moins de 500. Il était encore possible d’enregistrer sa marque et le nom de son entreprise dans l’extension de son choix et de visualiser les dépôts frauduleux. Les attaques étaient peu communes et l’on se défendait lorsque des petits malins faisaient des dépôts litigieux. Certaines extensions n’acceptaient d’ailleurs que des sous-domaines, tel que l’Australie et le Royaume-Uni. Impossible d’enregistrer à la racine et impossible surtout d’enregistrer sans avoir de droit quelconque : .CO.UK pour les entreprises, .AC.UK pour le monde académique,…

Mais ça c’était avant.


Saga noms de domaine en .brand - Nombre TLD délégués


Arrivèrent ensuite quelques extensions génériques et si les rares extensions créées ne causèrent que peu de problème (.MUSEUM, .MOBI, .AERO,…), ce ne fut pas le cas du millier de nouvelles extensions déléguées suite au programme des new gTLDs ouvert le 12 janvier 2012. Bien que des marques aient déposé des .BRAND ou .SOCIETE pour protéger leurs territoires, de nombreuses extensions étaient ouvertes et la course à l’enregistrement permit à certains de créer de gros dégâts. L’enregistrement de BLOOMBERG.MARKET et de VINCI.GROUP en sont deux exemples particulièrement médiatisés.

Aujourd’hui, la gestion des noms de domaine est gérée par des personnes dédiées à cette activité, majoritairement au sein des départements juridique, marketing et SI.

Mais alors que faire ? Enregistrer son nom de domaine dans toutes les extensions ? Dépenser une somme importante en procédures de récupération de noms de domaine ? Un entre-deux ?

Des alternatives intéressantes sont nées de l’ouverture des new gTLDs :

  • Créer une extension fermée avec des sous-domaines permettant de retrouver le lien identification-confiance, tel que le projet du .FX que j’ai présenté voici quelques jours à NetWare2017 ;
  • Créer sa propre extension : certaines le font déjà très bien, telles que .BNPPARIBAS ou .LECLERC ;
  • Aider l’internaute final et c’est le projet du CEO de Nameshield à travers Brandsays, une extension pour navigateur.

Si les marques continuent à déposer légitimement des noms de domaine, elles développent également d’autres moyens d’accès, tels que le SEO ou les réseaux sociaux.

Alors que l’INTA dans sa récente étude mettait en avant des chiffres impressionnants concernant les actions défensives, il convient de se poser la bonne question pour la bonne action. Nous verrons ainsi dans le quatrième et dernier épisode de cette saga de l’été, comment comprendre la stratégie d’un .BRAND.


Lire l’acte 1 : Le déni (et la colère)

Lire l’acte 2 : L’expression

Lire l’acte 4: La reconstruction

.BRAND : 4 épisodes, de quoi tenir tout l’été

. brand : 4 épisodes, de quoi tenir tout l’été
Photo : CC BY-SA 3.0 Nick Youngson – source : http://nyphotographic.com/

Acte 2 : L’expression


Nous en étions restés à l’époque où les marques n’ont pas senti le vent tourner, les techniques évoluer et les noms de domaine déposés. (Lire l’acte 1 : Le déni (et la colère))

L’exemple McDonalds est en ce sens intéressant. En 1994, Wired, magazine américain créé un an plus tôt, communique sur le cas de mcdonalds.com. Joshua Quittner, journaliste chez Newsday, contacte McDonald’s pour leur demander si l’enregistrement de mcdonalds.com les intéresserait. Pas ou peu de réponse. Il enregistre le nom, contacte McDonald’s qui ne lui répond pas. Puis publie son article sur Wired en mettant en adresse de contact ronald@mcdonalds.com.

McDonald’s se plaint et Quittner demande une donation pour les œuvres de charité : ce sera 3500 USD pour l’équipement en informatique d’une école de New York.

Noms de domaine mcdonalds.com - .brand: 4 épisodes de quoi tenir tout l'été


On se souviendra en analogie d’un ouvrier russe demandant un cadeau à Vladimir Poutine : ce dernier ne pouvant refuser face à la caméra, lui offrira sa montre, d’une valeur d’un an de salaire.

Les attaques virulentes des marques sont légion pour récupérer les noms de domaine de petits plaisantins, dont certains sont internes à l’entreprise, tel est le cas pour mtv.com.

Les marques se fédèrent entre elles, contactent l’ICANN afin de développer des procédures simplifiées, même si, selon le fameux trademark dilemna, l’organisme américain était au courant depuis longtemps du risque de cybersquatting.

Du côté des juristes, des formations se lancent de chaque côté de l’Atlantique et les UDRP, SYRELI, URS et autres se développent afin de défendre les territoires numériques.

La France, connue depuis longtemps comme un pays adepte des marques, ne se laissera pas faire et est aujourd’hui le deuxième pays au monde en termes de résolutions de litiges concernant les noms de domaine.

Ainsi, dans le territoire virtuel, et à contrario du réel, la police est financée par les marques. Les titulaires de territoire, assimilables à des pays, ne font rien ou presque : récupérer un .Fr peut être faisable via une procédure SYRELI alors que chez nos amis d’outre-Rhin, aucune procédure alternative n’existe : pour demander son .DE, c’est le tribunal ou rien.

Malgré tout, une économie de défense de marques s’organise et un écosystème y est ainsi développé. Tout semble bien se passer, jusqu’à l’arrivée des nouvelles extensions, appelée dans le milieu, le premier round….


Lire l’acte 3 : La dépression

Juillet noir pour le .xyz

New gTLD- .XYZ non renouvelé

Le leader en volume des nouveaux gTLDs a vu son fichier de zone réduit de plus de la moitié.

Alors qu’il démarrait son mois de juillet avec plus de 5,2 millions de noms de domaine enregistrés dans sa zone, il n’en comptait plus que 2,5 millions le lundi 17, laissant pendant ce temps le .top revenir au sommet.

Comment expliquer un tel phénomène ?

Tout d’abord, l’extension multigénérationnelle n’échappe pas à la loi du non renouvellement.

Une année après avoir déposé massivement au tarif dérisoire de 0,01$ ou même reçu gratuitement leurs noms de domaine en .xyz, les acquéreurs ne renouvellent tout simplement pas ces derniers, d’où un fichier de zone considérablement diminué.

Enfin et surtout, une grande partie des non-renouvellements vient de l’interdiction faite aux registres par le Ministère Chinois de l’Industrie et des Technologies de l’Information de vendre des .xyz.

Or, la moitié des noms de domaine enregistrés en .xyz était détenue par des Chinois.

L’affaire serait en cours de résolution, le .xyz n’a donc pas encore tapé son point final.

L’acquisition de Rightside Group par Donuts se concrétise

New gTLDs - Acquisition Rightside par Donuts

C’est à la mi-juillet que l’ICANN a donné son accord relatif à la fusion de la société Rightside Group, le registre à l’origine de 40 new gTLDs (.ATTORNEY, .NINJA, .PUB, .DENTIST, .NEWS, .ROCKS, .LIVE, etc.), et de l’autre registre bien connu dans le monde des nouveaux gTLDs, Donuts Inc (plus de 200 TLDs : .LIFE, .LOANS, .MEDIA, .SOLUTIONS, .WORLD, etc.).

Donuts va donc acquérir Rightside au prix de 10.60 $ par action dans le cadre d’une offre publique d’achat, soit une opération d’environ 213 millions au total.

Donuts, déjà largement dominant de par ses centaines d’extensions, continue de renforcer sa position et profite des difficultés rencontrées par certains registres souffrant d’un déficit de succès commercial.

Cette nouvelle opération met en lumière un constat : de nombreuses nouvelles extensions n’ont pas obtenu l’engouement espéré et les registres qui les avaient créées sont en difficultés.

Se dirige-t-on lentement mais sûrement vers une récupération par Donuts des registres infructueux cherchant à limiter les pertes ?