Nameshield labellisé France Cybersecurity : un nouvel engagement pour votre souveraineté 

Label France Cybersecurity 2026 - DNS Premium de Nameshield de nouveau labellisé

Lors de l’édition 2026 du Forum InCyber à Lille, dont le thème central appelait à « Maîtriser nos dépendances numériques », la question de la souveraineté a pris tout son sens.

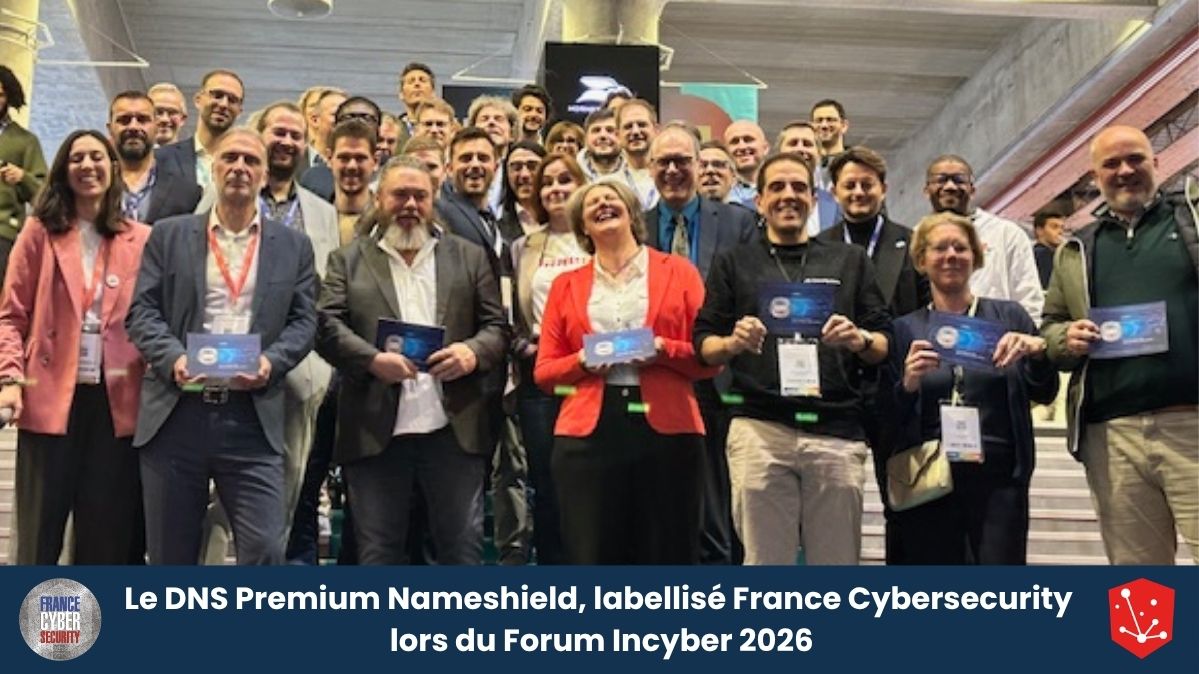
Lors de cet événement, Nameshield s’est vu remettre le prestigieux Label France Cybersecurity, pour son offre DNS Premium, pour la 8ème année consécutive, soulignant son engagement pour un numérique européen de confiance.

Face aux tensions mondiales actuelles, la nécessité de piloter nos ressources critiques et de construire une autonomie stratégique résiliente n’a jamais été aussi forte.

Nameshield : l’engagement d’une sécurité DNS souveraine

Aujourd’hui, les entreprises sont obligées de faire face à la numérisation de leurs services, et sont particulièrement dépendantes aux réseaux. Leurs services sont interconnectés : sites web, applications mobiles, e-mails, VPN, objets connectés… Face à ces contraintes, la disponibilité continue et la sécurité des services en ligne sont impératifs.

Le DNS (Domain Name System) représente la porte d’accès à tous ces services.

Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. En raison de sa complexité de gestion et du fait qu’il soit peu sécurisé, il est exposé à une surface d’attaque importante et reste un maillon faible des systèmes d’information des entreprises.

Face à l’augmentation constante de cybermenaces de plus en plus complexes et sophistiquées, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse, pour éviter toute interruption de service, est devenu indispensable.

Nameshield est fier d’être de nouveau labellisé France Cybersecurity sur son offre DNS Premium.  Cette reconnaissance de son engagement constant en matière de cybersécurité est une preuve de sa capacité à répondre aux défis croissants du secteur, tout en continuant à garantir à ses clients une protection optimale face aux cybermenaces auxquelles ils font face.

Il est également crucial de prendre en compte les règlementations et le contexte de plus en plus exigeant à la fois pour les éditeurs et les utilisateurs.

L’importance du « sourcing » technologique pour les utilisateurs

Aujourd’hui, la sélection et l’évaluation des solutions de cybersécurité sont devenues des étapes critiques pour les entreprises. Face à l’opacité de certains systèmes et aux législations extraterritoriales, le « sourcing » technologique de solutions européennes est un acte de cybersécurité en soi. Il permet aux DSI et RSSI de reprendre le contrôle de leur infrastructure tout en garantissant la stricte confidentialité de leurs données sensibles.

Le Label France Cybersecurity : l’assurance d’une technologie de confiance

Obtenir le Label France Cybersecurity n’est pas qu’une simple formalité, c’est la validation d’une solution par l’ensemble de l’écosystème numérique français. En effet, la gouvernance de ce label repose sur une structure tripartite rigoureuse divisée en trois collèges :

  • Un collège étatique, réunissant les plus hautes instances nationales avec l’ANSSI, la DGA et la DGE.
  • Un collège industriel, représenté par l’Alliance pour la Confiance Numérique (ACN) et Hexatrust.
  • Un collège utilisateurs, composé d’experts métiers issus du CIGREF, du GITSIS et du CESIN.

L’attribution du label est décidée par une commission où siègent les représentants de ces trois collèges. Pour qu’une entreprise soit labellisée, elle doit obtenir un vote favorable de la majorité (au moins deux collèges sur trois). Cette organisation garantit aux utilisateurs finaux que la solution certifiée est souveraine, performante, et répond aux exigences de sécurité de l’État, de l’industrie et de leurs pairs.

Cette nouvelle labellisation vient donc confirmer la place de Nameshield comme pilier essentiel pour les entreprises désireuses de sécuriser leur écosystème tout en reprenant le contrôle de leurs dépendances numériques.

Pour en savoir plus sur notre solution DNS Premium labellisée, rendez-vous sur le site de Nameshield. Si vous avez des questions ou que vous souhaitez en savoir plus sur notre entreprise, vous pouvez nous contacter directement via ce formulaire.

Que retient-on du « Panorama de la cybermenace 2025 » de l’ANSSI ?

« Panorama de la cybermenace 2025 » de l’ANSSI

Comme chaque année, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), partage les grandes tendances observées au cours de l’année écoulée en termes de cybermenaces, à partir des cas traités par l’Agence, dans son Panorama de la Cybermenace 2025, publié le 11 mars.

La préface, rédigée par Vincent Strubel, Directeur de l’ANSSI, alerte directement sur une menace cyber devenue systémique, marquée par l’effacement des frontières entre cybercriminels et acteurs étatiques, et par l’émergence d’attaques aux effets physiques destructeurs. Mais, rejetant toute fatalité, Vincent Strubel, appelle à la mobilisation en affirmant : « Nous avons les moyens de contrer, décourager ou au moins complexifier grandement la vie des attaquants ».

Bien qu’il soit impossible de rendre justice à un tel rapport de façon exhaustive en un article, Nameshield souhaitait vous faire part de certains enjeux importants de ce panorama, au cas où vous n’auriez pas eu la chance de le parcourir.

L’extorsion et l’espionnage toujours au sommet

Si le volume global des attaques par rançongiciel a légèrement baissé en 2025 (avec 128 compromissions recensées) les incidents liés à de simples exfiltrations de données ont significativement augmenté (l’ANSSI a été informée de 196 incidents de ce type en 2025 contre 130 en 2024).

Les PME restent les cibles privilégiées, elles représentent à elles seules la moitié, 48% des victimes de rançongiciels. Mais les hôpitaux et les établissements scolaires ont été, eux aussi frappés de plein fouet cette année, subissant de lourds impacts sur leurs services. Du côté étatique, les attaquants (notamment russes et chinois) maintiennent une pression constante sur les réseaux diplomatiques, les infrastructures critiques et les sous-traitants pour s’infiltrer au cœur de leurs véritables cibles.

Le casse-tête de la CTI face au « brouillard technologique »

Dans ce contexte complexe, le travail des analystes en Cyber Threat Intelligence (CTI) est devenu un véritable travail d’orfèvre. Les attaquants cherchent à se fondre dans la masse en utilisant des outils informatiques parfaitement légitimes plutôt que des malwares identifiables.

Attribuer une attaque à un groupe précis est un défi majeur, d’autant que les attaquants brouillent intentionnellement les pistes en partageant leurs logiciels de piratage, en mutualisant leurs serveurs, et en recourant à des tactiques de « faux drapeaux » pour faire accuser d’autres groupes. Face à cet écran de fumée, les enquêteurs exploitent massivement une nouvelle opportunité en 2025 : ils décortiquent les fuites de données internes des réseaux cybercriminels eux-mêmes. Les documents confidentiels de célèbres groupes comme « LockBit » ou de prestataires malveillants chinois, exposés au grand jour sur Internet, permettent ainsi aux défenseurs d’analyser leurs stratégies et leur fonctionnement de l’intérieur.

La menace cyber est aujourd’hui totalement systémique. Face à des pirates opportunistes qui exploitent la moindre faille sur les pare-feux et les équipements exposés sur Internet en un temps record, les entreprises ne peuvent plus réagir « après coup ». Elles doivent miser sur une anticipation constante.

Mieux comprendre les menaces pour les anticiper et y faire face

Il devient aujourd’hui essentiel de placer la marque au centre de la stratégie de défense. Les informations issues de la Brand Monitoring et les signaux qu’elle englobe (usage détourné de vos noms de domaine, imitation de vos canaux de communication, exploitation frauduleuse de votre image, fausses boutiques en ligne) permettent de bâtir des scénarios d’attaque probables et des plans de réaction adaptés.

En capitalisant sur cette vision globale, les équipes de sécurité peuvent transformer des signaux épars en alertes actionnables, réduire les temps de détection, prioriser les menaces réellement critiques pour le business et renforcer les dispositifs de prévention (authentification renforcée, durcissement des politiques DNS, surveillance des plateformes tierces).

Nameshield accompagne cette montée en maturité en apportant une expertise combinant protection de marque, gestion de portefeuille de noms de domaine et Cyber Threat Intelligence, afin de vous aider à structurer une veille continue, à interpréter les signaux faibles et à déployer des contre-mesures concrètes sur l’ensemble de votre surface d’exposition numérique.

Si vous avez des questions, n’hésitez pas à nous contacter.

Pourquoi les moyennes et grandes entreprises doivent repenser Let’s Encrypt ?

Pourquoi les moyennes et grandes entreprises doivent repenser Let's Encrypt 

L’essor de Let’s Encrypt, depuis 2015, et sa délivrance de certificats gratuits a permis de démocratiser et presque de « banaliser » l’utilisation des certificats TLS. Gratuits, automatisés et faciles à déployer, ces certificats sont devenus, pendant longtemps, une excellente solution pour les startups, les blogs et les petits projets web.

Mais Let’s Encrypt doit aujourd’hui faire face à des exigences plus larges de gestion des identités numériques, de pilotage des risques et de résilience opérationnelle. Dans ce contexte, sa valeur ne se limite plus au certificat lui‑même, mais à l’écosystème qui l’entoure : automatisation maîtrisée, supervision transverse, intégration à des processus de sécurité complexes, capacité à prouver à tout moment qui a délivré quoi, pour quel usage, et dans quel cadre de conformité.

Dans cette perspective, l’adoption de Let’s Encrypt par les moyennes et grandes organisations, pose une interrogation essentielle, non pas, « est ce que cela fonctionne techniquement », mais plutôt : « est-ce que l’usage de ce service gratuit peut rester compatible avec les exigences de gouvernance, de robustesse, de responsabilité et de conformité qui pèsent sur les grandes structures » ? Et la réponse est loin d’être simple : pour y voir plus clair, il est nécessaire de détailler les nombreux « risques et angles morts » auxquels les grandes entreprises vont faire face.

Un service gratuit, mais sans sécurité contractuelle ni d’engagement formalisé

En s’appuyant exclusivement sur Let’s Encrypt, une entreprise ne bénéficie d’aucun engagement de service formalisé, ni de SLA opposable, ni de garantie de support en cas de défaillance ou d’incident majeur.

Autrement dit, la continuité d’activité, la disponibilité des sites critiques ou la capacité à respecter des obligations réglementaires (NIS2, DORA, exigences sectorielles) reposent sur un service qui, par conception, ne fournit pas de cadre contractuel adapté aux enjeux d’un Système d’Information d’entreprise.

Cette absence de filet juridique et opérationnel devient particulièrement problématique lors d’un arrêt de service, d’un bug d’automatisation ou d’un incident de révocation de masse : sans clauses contractuelles sur les délais de rétablissement, les modalités d’escalade ou les pénalités, la responsabilité reste difficile à faire valoir : les impacts business sont donc intégralement portés par l’entreprise utilisatrice.

Pour les organisations qui doivent rendre des comptes à leurs clients, à leurs partenaires ou aux autorités de contrôle, il devient difficile de justifier la dépendance aux certificats Let’s Encrypt, et à un tel niveau d’incertitude…

Durée de vie courte, renouvellements fréquents et risques d’expiration en production

La durée de vie réduite des certificats Let’s Encrypt est de 90 jours seulement et impose un cycle de renouvellement très (trop) fréquent qui augmente mécaniquement le risque d’expiration en production si les processus ne sont pas parfaitement industrialisés.

Chaque point de terminaison TLS devient une source potentielle de défaillance si le renouvellement automatique échoue ou si le déploiement ne se propage pas correctement. Dans les architectures hybrides et multicloud, la combinaison d’une durée de vie très courte des certificats et d’un renouvellement massif automatisé crée une forme de fragilité systémique, particulièrement lorsque des API critiques sont exposées. En outre, si la chaîne de renouvellement est atteinte sur une partie seulement du périmètre, l’incident peut être complexe à diagnostiquer.

Ce modèle devient donc particulièrement problématique dès lors que des flux métiers, des applications clientes ou des intégrations partenaires reposent sur ces certificats : un simple oubli de renouvellement se traduit alors par des erreurs TLS visibles, une rupture de confiance utilisateur, voire une interruption de services contractuellement engagés, amenant perte de revenus et atteinte à la réputation de l’entreprise.

Pour les entreprises, la question n’est donc pas de savoir si l’automatisation fonctionne « en général », mais si elle est suffisamment robuste, supervisée et auditée pour garantir qu’aucun certificat Let’s Encrypt critique ne puisse expirer en production sans alerte préalable, sans procédure de reprise et sans scénario de secours clairement établi.

La limite du « domain validation only » (DV)

Let’s Encrypt ne délivre que des certificats validés par domaine (DV), qui répond au besoin de chiffrer rapidement un site web. Un certificat DV ne garantit que le contrôle technique d’un nom de domaine. Il ne fournit aucune assurance sur l’entité qui se trouve derrière, ni sur sa légitimité juridique, ni sur son niveau de contrôle interne.

S’en remettre exclusivement à des certificats DV revient à considérer que tous les services se valent du point de vue de l’identité, alors que de nombreux cas d’usage (portails de partenaires, espaces clients, interfaces sensibles, API financières ou de santé) exigent au minimum un niveau OV/EV ou des certificats internes permettant de matérialiser la responsabilité de l’organisation.

Pour les entreprises, la généralisation de Let’s Encrypt en DV ne doit donc pas masquer un enjeu clé : le chiffrement ne remplace pas la preuve d’identité, et l’absence de cette preuve peut devenir un problème majeur dans la gestion des risques et la relation de confiance avec clients et partenaires.

La prise en compte du niveau de conformité, audits et exigences réglementaires

Les moyennes et grandes entreprises ont des exigences de sécurité, de conformité, de disponibilité et de gouvernance qui dépassent souvent le cadre d’un simple certificat TLS gratuit.

Dans les secteurs soumis à de fortes contraintes (banque, assurance, santé, opérateurs d’importance vitale), l’usage de Let’s Encrypt ne peut être évalué uniquement sous l’angle technique : il doit être confronté aux exigences de NIS2, DORA et des réglementations sectorielles qui imposent une preuve de maîtrise des services critiques.

Ces textes exigent une traçabilité fine des actifs, une capacité à démontrer la gestion du risque fournisseur, la mise en place de contrôles récurrents et la production de preuves d’audit en cas de contrôle ou d’incident majeur. Or, un service de certificats 100 % gratuit, sans contrat ni SLA ne permet pas de justifier de la continuité des canaux chiffrés, de l’authentification des services exposés ou de la protection des données sensibles, en l’absence de levier contractuel.

Lors d’audits, l’absence d’encadrement formel : sans politiques, sans matrices de criticité et sans contrats complémentaires (Autorité de Certification commerciale ou PKI (Public Key Infrastructure) interne pour les services essentiels), l’organisation expose une dépendance non maîtrisée qui peut être pointée comme non‑conformité. 

Que choisir entre gain budgétaire et maîtrise durable des risques numériques ?

Let’s Encrypt est techniquement sûr et répond parfaitement à l’objectif de chiffrer massivement le web à coût nul, mais ne fournit ni cadre contractuel, ni pilotage centralisé, ni accompagnement stratégique pour les environnements critiques. Pour une entreprise, le véritable enjeu consiste à déterminer si l’usage massif de certificats gratuits s’inscrit dans une trajectoire cohérente de maîtrise des risques numériques.

Let’s Encrypt apporte un gain budgétaire immédiat et facilite le chiffrement généralisé, mais la valeur réelle d’une démarche de sécurité réside dans la capacité à assurer la continuité de service, à gérer les incidents et à rendre des comptes aux clients, aux partenaires et aux régulateurs. Un choix purement économique peut ainsi générer, à moyen terme, des coûts cachés : interruptions de production liées à des expirations non détectées, investigations complexes faute de traçabilité, renégociation de contrats après un incident, voire sanctions en cas de non‑conformité.

Conclusion : la sécurité d’entreprise nécessite plus qu’un simple chiffrement gratuit.

Il apparaît clairement que la sécurité des moyennes et grandes entreprises ne peut se limiter à un chiffrement gratuit, aussi robuste soit-il sur le plan cryptographique. Let’s Encrypt joue pleinement son rôle pour généraliser TLS, mais il ne répond pas, à lui seul, aux exigences de pilotage, de responsabilité et de résilience nécessaires pour des services critiques : absence de SLA opposables, support non garanti, périmètre fonctionnel limité aux certificats DV, difficulté à prouver la maîtrise du cycle de vie des certificats face à un auditeur ou à un régulateur…

Lorsque des applications, des API ou des portails clients sont au cœur du business, il est nécessaire de transformer le chiffrement en levier de confiance et non en source de fragilité : la valeur n’est plus seulement dans le certificat, mais dans l’écosystème de garanties, d’outils et de processus qui l’accompagne et sécurise durablement l’activité et les revenus de l’entreprise. Face à ces enjeux, la véritable interrogation n’est donc pas : « Pourquoi payer pour des certificats ? », mais bien : « Pourquoi accepter des risques inutiles lorsque des systèmes critiques pour l’entreprise sont en jeu ? »

Si vous avez des questions sur les certificats, vous pouvez contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !

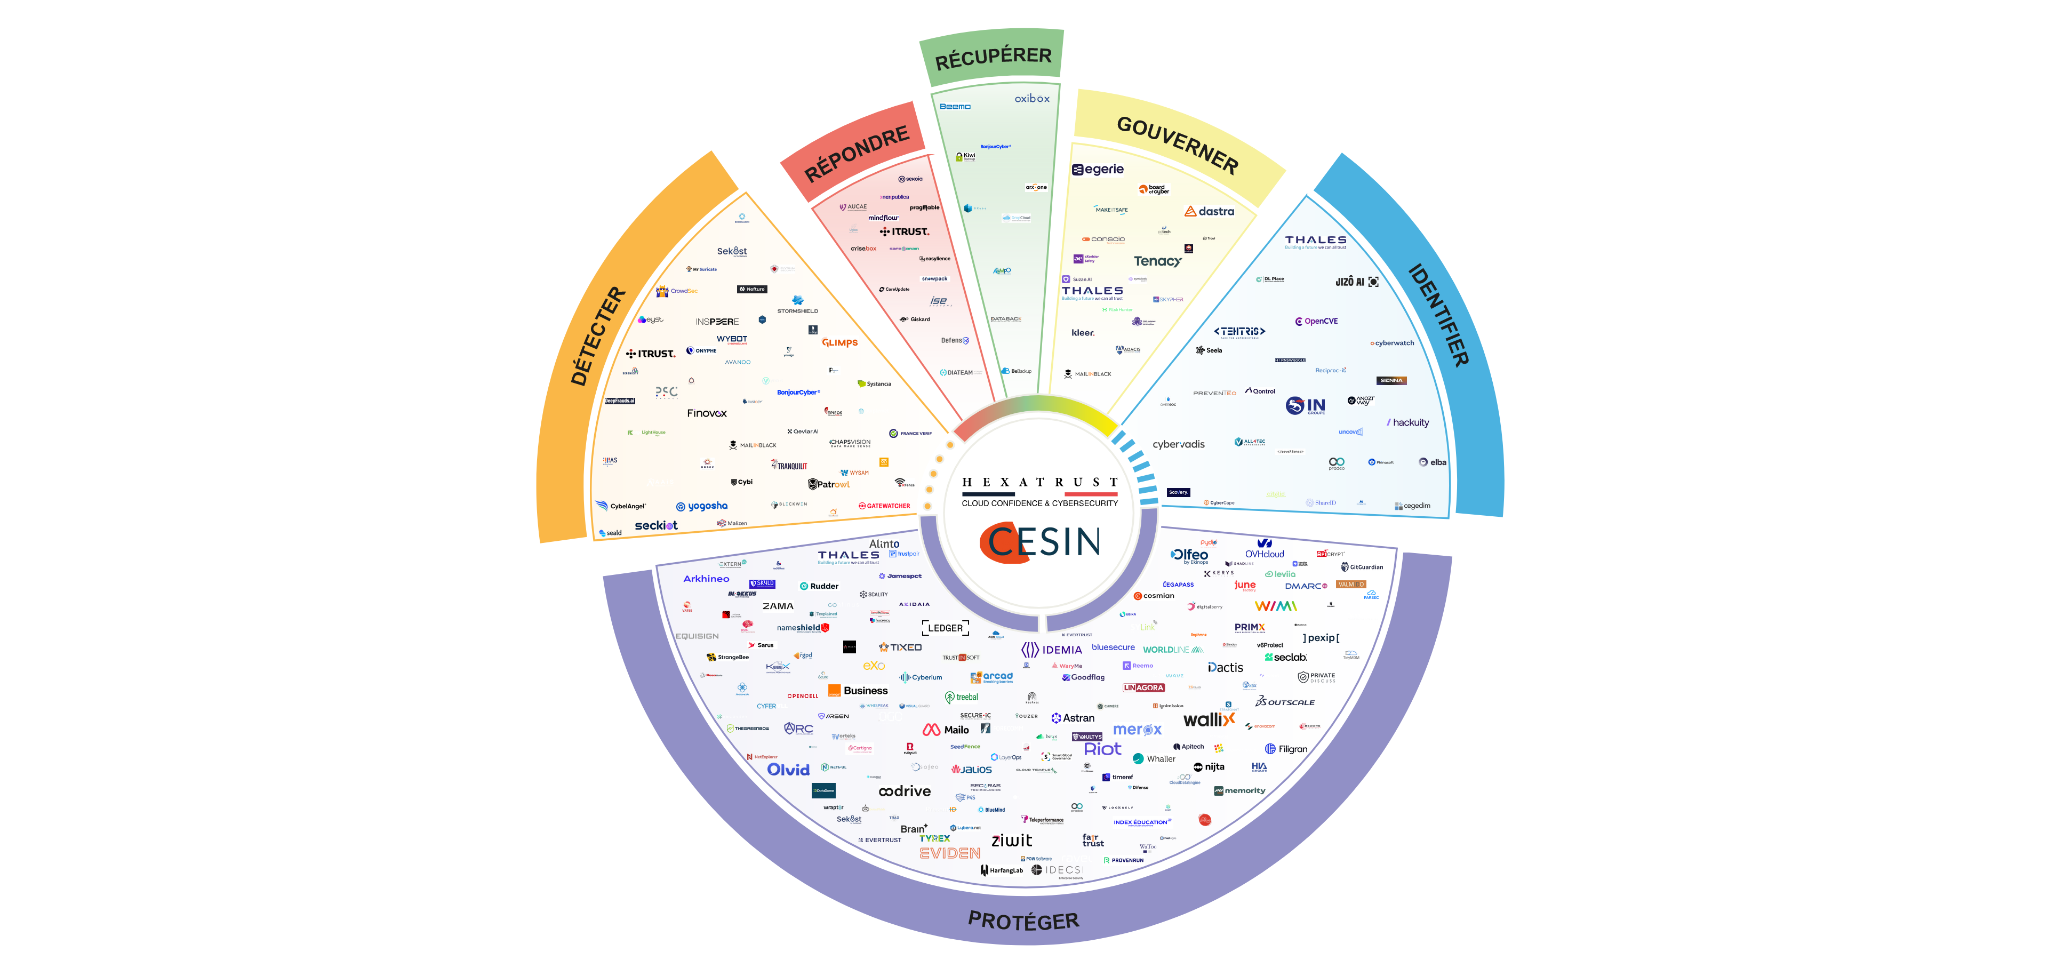
Nameshield est référencé dans le nouveau Cyber Panorama lancé par le CESIN et Hexatrust

Le Cyber Panorama : véritable boussole stratégique pour favoriser l’adoption de solutions souveraines a été lancé fin 2025.

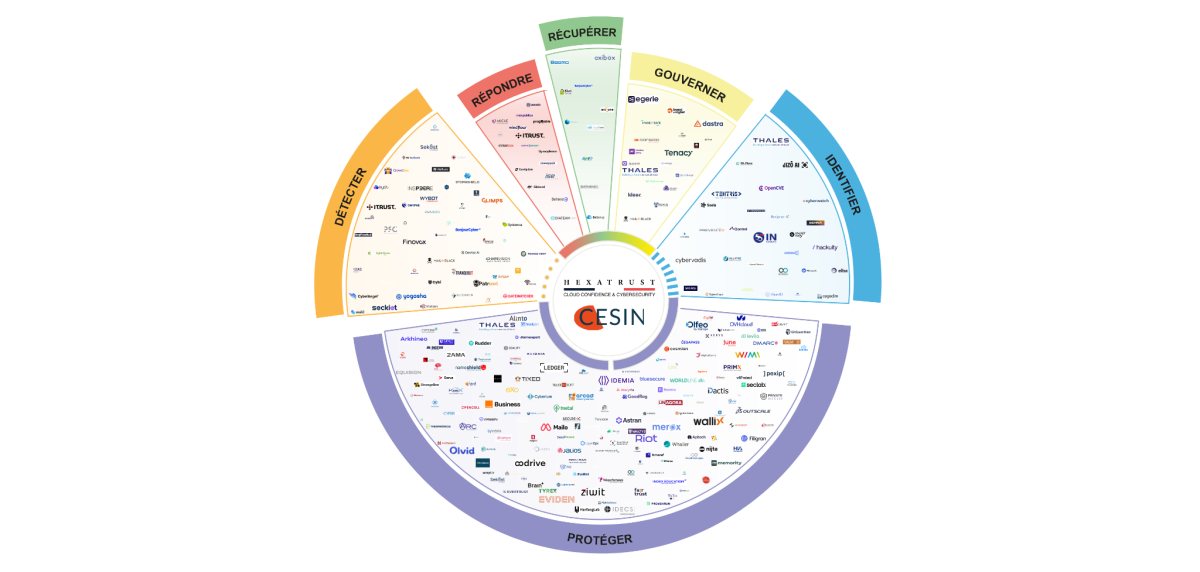
Le 9 décembre 2025, le CESIN (Club des Experts de la Sécurité de l’Information et du Numérique) et Hexatrust (Association regroupant les champions français et européens de la cybersécurité et du cloud de confiance) ont dévoilé le Cyber Panorama qui permet aux entreprises d’adopter des solutions fiables et souveraines. Offrant une visibilité unique de l’écosystème français de la cybersécurité, le panorama se place en référentiel centralisé et lisible comme peu d’autres catalogues sur le marché français.

En plaçant la souveraineté numérique au cœur de sa démarche, ce panorama a pour but premier de réduire la dépendance aux technologies extra-européennes en offrant une cartographie claire, exhaustive et opérationnelle des acteurs français et européens de confiance.

Il répond à une double urgence : d’une part, la montée des risques géopolitiques et réglementaires liés à l’usage de solutions non souveraines ; d’autre part, la difficulté persistante pour les organisations de repérer, comparer et intégrer des offres locales pourtant nombreuses et innovantes.

Structuré autour des six fonctions du NIST Cybersecurity Framework (Gouverner, Identifier, Protéger, Détecter, Répondre, Récupérer) et de leurs catégories associées (surveillance, sécurité des données, sensibilisation, etc.), le Cyber Panorama facilite la mise en lumière des besoins métiers avec des offres claires et compréhensibles.

En rassemblant plus de 300 acteurs, le Cyber Panorama offre une vision unique : sortir de la dépendance numérique ne consiste plus seulement à « remplacer » une solution étrangère, mais à structurer une stratégie d’écosystème autour de différentes briques complémentaires de gouvernance, sécurité, et réponse à incidents.

Nameshield est référencé parmi les solutions dont la mission est de « Protéger »

L’inscription de Nameshield dans la fonction « Protéger » s’intègre dans un cadre global qui permet de combiner, au sein d’une même stratégie, protection des noms de domaine, détection des menaces, réponse aux incidents et continuité d’activité, au bénéfice d’un environnement numérique plus résilient et moins dépendant d’acteurs non européens.

Cela renforce la légitimité de Nameshield dans sa mission : sécuriser les noms de domaine stratégiques de ses clients contre les cybermenaces, réduire les risques de fraude en ligne et soutenir les démarches de résilience numérique des organisations publiques et privées en France et en Europe.

Pour les directions générales, DSI, RSSI et acheteurs IT, le Cyber Panorama devient ainsi un outil d’aide à la décision concret : il leur permet d’identifier en quelques instants des solutions françaises et européennes, d’évaluer leur positionnement fonctionnel (protection, détection, réponse, etc.) et de comparer plus efficacement les alternatives aux solutions étrangères.

Dans un contexte où près de quatre organisations sur cinq considèrent déjà la souveraineté comme un critère déterminant dans leurs choix IT, le référencement de Nameshield offre un repère clair, atteste de la maturité de ses services de protection des noms de domaine et participe à la construction d’une vision unifiée du marché, au service d’une stratégie de cybersécurité plus robuste, accessible et souveraine.

Si vous souhaitez en savoir plus sur le Cyber Panorama, le communiqué de presse du CESIN est disponible ici.

Ingérences numériques et municipales 2026 : une menace pour la démocratie locale

Ingérences numériques et municipales 2026 : une menace pour la démocratie locale

À l’approche des élections municipales des 12 et 26 mars 2026, le risque d’ingérences numériques ciblant les collectivités françaises augmente, mêlant désinformation, usurpation d’identité visuelle, détournement de marque et cyberattaques visant notamment le DNS. Ce contexte met à nu la vulnérabilité de l’espace informationnel local et des infrastructures critiques telles que le DNS ou les certificats numériques. Les questions de disponibilité et de fiabilité de l’information deviennent alors des conditions essentielles au bon déroulement du scrutin.

Comprendre l’état de la menace 

Les ingérences numériques prennent une dimension véritablement systémique pour la démocratie locale en ciblant simultanément :

  • L’information (désinformation, faux contenus, usurpation, phishing)
  • L’identité numérique des collectivités (cybersquatting, faux sites, comptes inauthentiques),
  • Et la disponibilité des services en ligne (attaques par déni de service (DDoS), perturbation des portails citoyens)

Le service de vigilance et de protection contre les ingérences numériques étrangères (VIGINUM) explique d’ailleurs, dans son guide de sensibilisation à la menace informationnelle publié en décembre 2025, que ces ingérences représentent une menace « grave pour le fonctionnement démocratique de nos sociétés ».

En cette période importante, le risque de menace est multiplié et s’inscrit dans une logique d’affaiblissement de l’écosystème politique local : chaque faille DNS, chaque certificat obsolète ou mal géré, chaque confusion de nom de domaine peuvent être exploités pour semer le doute sur l’authenticité d’un site de mairie ou l’intégrité d’une communication officielle.

Face à ces risques, le DNS et les certificats numériques deviennent des éléments stratégiques de défense pour les collectivités : en ciblant les noms de domaine, les attaquants peuvent rediriger les citoyens vers de faux sites, provoquer des indisponibilités temporaires ou altérer l’accès aux services essentiels, tandis qu’un certificat expiré ou non conforme suffit à déclencher des alertes de sécurité anxiogènes dans les navigateurs.

Protéger le DNS, via des infrastructures résilientes, des politiques de sécurité adaptées et une surveillance active des manipulations potentielles, revient à verrouiller la « porte d’entrée » numérique des mairies. Tandis que sécuriser et renouveler rigoureusement les certificats, en particulier dans la perspective du basculement vers eIDAS et l’usage de QWAC, permet d’assurer en continu l’authenticité des sites et de couper court aux tentatives d’usurpation.

Les noms de domaine frauduleux exposent directement les données personnelles des utilisateurs à des usages malveillants. Une fois attirés sur un faux site, via un lien partagé sur les réseaux sociaux, un courriel imitant une communication officielle ou un contenu web bien indexé, les citoyens sont incités à renseigner des informations sensibles : identité complète, adresse postale, numéro de téléphone, voire identifiants de comptes ou justificatifs numérisés (pièces d’identité, attestations de domicile, formulaires de procuration). Ces données, collectées sous couvert d’un service municipal prétendument légitime, peuvent ensuite être revendues, croisées avec d’autres bases illicites ou réutilisées pour des campagnes d’hameçonnage ciblé.

Verrouiller la chaîne d’authentification c’est contribuer à protéger non seulement l’intégrité du scrutin, mais aussi le capital de confiance et les informations personnelles des utilisateurs.

Protéger les élections municipales : la réponse de Nameshield

Dans ce contexte de menaces, Nameshield propose une approche intégrée pour sécuriser l’identité numérique des mairies et communes, en combinant protection DNS, lutte active contre le cybersquatting et gestion avancée des certificats.

Sur le volet DNS, l’entreprise s’appuie sur des infrastructures hautement résilientes afin de garantir la disponibilité et l’intégrité de l’accès aux sites institutionnels et faire face aux attaques potentielles en période de pression accrue.

En parallèle, une surveillance des noms de domaine présentant une similarité orthographique et typographique avec votre institution permet de détecter rapidement les tentatives de cybersquatting ou de typosquatting et d’enclencher, si nécessaire, des actions de remédiation.

Côté certificats, Nameshield facilite le passage vers des certificats QWAC conformes eIDAS en orchestrant l’émission et le renouvellement de certificats qualifiés via plusieurs Autorités de Certification (AC). Cette position unique sur le marché multi-AC, couplée à l’automatisation des processus, réduit drastiquement le risque de certificat expiré le jour du scrutin, tout en assurant une authentification forte et visible de chaque site ou portail électoral.

S’appuyer sur un prestataire comme Nameshield revient ainsi à transformer un paysage de contraintes réglementaires en un avantage opérationnel : des services plus disponibles, des canaux officiels clairement identifiés et une continuité électorale renforcée, face à une menace cyber importante et à des attaques de plus en plus sophistiquées.

Vous souhaitez basculer vers des certificats qualifiés QWAC, découvrir nos solutions DNS ou Online Brand Protection ? N’hésitez pas à contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !