Les entreprises ne sont pas assez préparées face aux attaques DNS

Les entreprises ne sont pas assez préparées face aux attaques DNS
Source de l’image : typographyimages via Pixabay

La sécurité du DNS est souvent négligée en matière de stratégie de cybersécurité, la plupart des entreprises n’étant pas suffisamment préparées pour se défendre contre les attaques DNS.

Dimensional Research * a interrogé plus de 1 000 professionnels de la sécurité et de l’informatique dans le monde et a constaté que 86% des solutions DNS n’alertaient pas les équipes de sécurité lors d’une attaque DNS et près du tiers des professionnels doutaient que leur entreprise puisse se défendre.

Ces résultats font suite à la célèbre attaque DDoS subie par DNS Dyn en octobre 2016, attaque qui a rendu inaccessibles des dizaines de sites majeurs, dont Netflix, Airbnb, Amazon, CNN, New York Times, Twitter et plus. L’impact généralisé de cette attaque a mis en lumière une réalité surprenante : de nombreuses entreprises ne disposent pas de moyens de défense suffisants en matière de sécurité DNS. Malgré ce qui aurait dû être une sensibilisation du fait de la visibilité de l’attaque, seules 11% des entreprises ont des équipes de sécurité dédiées à la gestion du DNS, le DNS n’étant toujours pas traité au niveau de priorité adéquat.

« Nos recherches révèlent un écart sur le marché, alors que nous avons constaté que la sécurité DNS est l’une des trois principales préoccupations des professionnels de l’informatique et de la sécurité, la grande majorité des entreprises ne sont pas suffisamment équipées contre les attaques DNS« , dixit David Gehringer responsable chez Dimensional Research. « Cela vient du fait que les entreprises sont uniquement réactives en matière de sécurité du DNS, n’accordant la priorité à la défense du DNS qu’après avoir subi une attaque. À moins que les organisations d’aujourd’hui ne commencent à adopter une approche proactive, les attaques DDoS telles que celle sur le fournisseur DNS Dyn deviendront de plus en plus répandues. »

Attaques DNS

Les attaques DNS sont extrêmement efficaces 

Trois entreprises sur dix ont déjà été victimes d’attaques DNS. Parmi celles-ci, 93% ont connu une indisponibilité de leurs services suite à leur dernière attaque DNS. 40%  sont tombées une heure ou plus, ce qui a eu un impact considérable sur leurs activités.

Les entreprises tardent à remarquer les attaques DNS 

Bien que 71% des entreprises déclarent avoir une surveillance en temps réel des attaques DNS, 86% des solutions ne sont pas les premières à notifier les attaques de DNS. De plus, 20% des entreprises ont d’abord été alertées par des plaintes de clients à propos d’attaques DNS, ce qui a eu un impact sur leurs activités, leur réputation et la satisfaction de leurs clients.

La plupart des entreprises sont vulnérables aux attaques DNS

Seules 37% des entreprises sont en mesure de se défendre contre tous les types d’attaques DNS (détournements, exploits, empoisonnements de cache, anomalies de protocole, réflexion, amplification), ce qui signifie que la majorité (63%) parie essentiellement sur le fait que la prochaine attaque DNS est une attaque qu’ils peuvent repousser.

Réactif plutôt que proactif 

Avant une attaque, 74% des entreprises se concentrent sur la surveillance antivirus en tant que priorité de leur sécurité. Cependant, après une attaque, la sécurité du DNS passe à la première place avec 70% des personnes interrogées affirmant que c’est le point de sécurité le plus important. Cela démontre une approche réactive et que le DNS n’est pas une priorité tant qu’une entreprise n’a pas été attaquée et n’a subi aucune perte tangible.

Le DNS a un impact direct sur le résultat net 

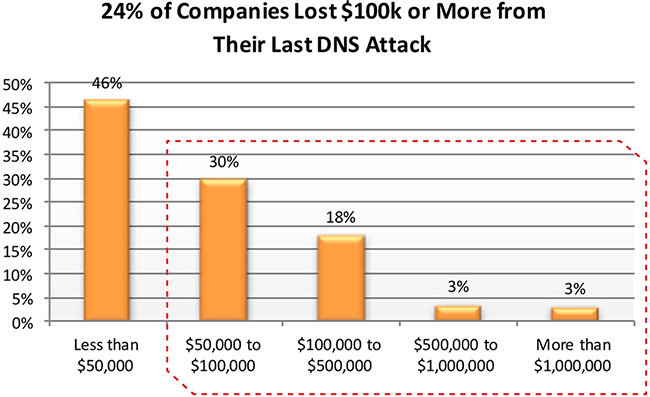
24% des entreprises ont perdu 100 000 $ ou plus lors de leur dernière attaque DNS, ce qui a eu un impact considérable sur leurs résultats. 54% ont perdu 50 000 $ ou plus. Comme le montrent les chiffres, une fois que les sites Web sont devenus inaccessibles, toutes les activités et tous les revenus numériques s’arrêtent, tandis que les ressources internes sont redirigées vers la résolution de l’attaque plutôt que vers l’activité. Sans parler des pertes de données clés (email), de l’impact sur l’image de marque de la société et du nombre d’internautes qui se détournent au profit d’autres sites disponibles.
Les entreprises ne sont pas assez préparées face aux attaques DNS
Source : Dimensional Research

« La plupart des entreprises considèrent le DNS comme une simple infrastructure plutôt que comme une infrastructure critique nécessitant une défense active », a déclaré Cricket Liu, architecte en chef du DNS chez Infoblox. « Malheureusement, cette enquête confirme que, près de deux ans après l’énorme attaque DDoS contre Dyn, une leçon dramatique sur les effets des attaques sur l’infrastructure DNS, la plupart des entreprises négligent encore la sécurité du DNS. »

Notre approche de la cybersécurité nécessite un changement fondamental : si nous ne commençons pas à accorder à la sécurité DNS l’attention qu’elle mérite, le DNS restera l’un des systèmes Internet les plus vulnérables et nous continuerons à voir des événements similaires. Rappelons-nous qu’un DNS qui tombe impacte potentiellement tous les services clés de l’entreprise : sites web, messageries (email et instantanée), applications mobiles, VOIP, intranet, extranet…

Nameshield vous accompagne sur la sécurisation des DNS, n’hésitez pas à contacter nos experts pour entamer une discussion sur ce sujet clé.

* Dimensional research est une société de consulting américaine qui fournit des études de marché, notamment sur la cybersécurité.
Webstresser.org, la source de millions d’attaques DDoS a été démantelée

Webstresser.org, la source de millions d’attaques DDoS a été démantelée
Source de l’image : typographyimages via Pixabay

La bonne nouvelle vient d’arriver, Webstresser.org l’un des sites le plus responsable de millions d’attaques DDoS vient d’être démantelé. Cette fermeture a été rendue possible grâce à l’intervention active d’Europol.

Pour rappel, un DDoS est une attaque informatique. Son mode de fonctionnement consiste à saturer les serveurs de requêtes afin que les sites web hébergés sur ces mêmes serveurs ne puissent plus servir les internautes.

Plusieurs pays se sont donnés la main pour démanteler le réseau

Selon les études de la National Crime Agency, Webstresser.org a été utilisé par les pirates informatiques pour le lancement de près de 4 millions d’attaques de par le monde. Parmi ses victimes figurent plusieurs banques anglaises notamment. Pour mener à bien cette opération d’envergure, cinq pays, à savoir la Croatie, l’Ecosse, le Canada, les Pays-Bas et la Serbie ont affrété leurs meilleurs policiers pour prêter main forte à Europol.

Bien qu’il s’agisse d’une opération à intérêt international, les autorités allemandes, néerlandaises et américaines se sont chargées de fermer définitivement le site. A présent, ses opérateurs ne peuvent plus y accéder et un message laissé par le Ministère de la Défense américaine fait office de page d’accueil.

De lourdes sanctions pour les pirates

La fermeture de Webstresser.org a aussi entrainé une vague d’arrestations, dans plusieurs pays comme l’Ecosse, la Croatie et la Serbie. Selon la loi française, une cyberattaque est un acte criminel et les sanctions sont lourdes. Ainsi, si l’attaque vise les particuliers, le ou les pirates informatiques peuvent écoper de 5 ans de prison et d’une amende de 150 000 euros. Si l’attaque touche l’Etat ou ses institutions, la sanction peut aller jusqu’à 7 ans de prison, accompagnée d’une amende de 300 000 euros.

A la suite de ce gros coup de filet, la porte-parole d’Europol et coordinatrice des opérations, Claire Georges, a annoncé que des mesures seront prises à l’encontre de tous utilisateurs du site à travers le monde et que des arrestations seront prévues.

Le Slamming : une arnaque encore trop courante

Le Slamming : une arnaque encore trop courante !

Le slamming est une escroquerie visant à tromper des sociétés afin de leur vendre des services non sollicités pour les noms de domaine, par mail.

Ces tentatives de slamming sont facilement reconnaissables et jouent du manque de connaissance de leurs interlocuteurs dans certains cas. Les slammers vous proposent des services que vous n’avez pas sollicités auprès de votre Registrar officiel (enregistrement, mise à jour du whois, transfert de titulaire ou de Registrar …) à des tarifs excessifs. Ces mails sont très anxiogènes et vous poussent à prendre une décision rapide.

Par exemple, un mail type de slamming vous inciterait à enregistrer des noms de domaine en urgence car un tiers aurait fait une demande de dépôt de noms de domaine reprenant exactement votre dénomination sociale ou votre produit phare, à l’identique (comme par hasard). Ils vous recommandent de les enregistrer sur le champ pour éviter tout cybersquatting.  Evidemment, le « faux registrar », dans sa grande magnanimité, a mis en stand by la commande de dépôt du nom de domaine pour le bien de votre société…

Attention, le slammer utilise des références visuelles et le bon vocabulaire technique, induisant ainsi en erreur l’entreprise. Il peut aussi faire référence ou mettre le logo de certains Registres ou acteurs du milieu internet, pour crédibiliser son discours.

Que faire si vous avez un doute ?

Transmettez vos mails à Nameshield, qui vous confirmera si ces mails sont frauduleux.

Nous recommandons une gestion de vos noms de domaine centralisée et gérée par une personne informée des opérations liées aux noms de domaine. Ne prenez pas de décision dans l’urgence. Vous pouvez également faire un whois pour vérifier l’identité de l’expéditeur et l’existence de la société « Registrar ». Vous remarquerez alors que la plupart des noms de domaine qui sont utilisés pour des campagnes de slamming ont été enregistrés récemment et que les sociétés titulaires des noms n’ont aucun rapport avec l’activité de bureau d’enregistrement.

Soyez vigilants, vos noms de domaine sont des actifs immatériels à protéger, sécuriser et à valoriser.

Nameshield vous accompagne quotidiennement dans la gestion de votre portefeuille de noms de domaine, la protection de vos marques digitales et la gestion des risques sur le web.

JO de PyeongChang : cyberattaque

JO de PyeongChang : cyberattaqueC’est durant la cérémonie d’ouverture des Jeux Olympiques d’Hiver de PyeongChang qu’une cyberattaque a visé les services informatiques de l’infrastructure organisatrice.

Environ 45 minutes avant le début de l’évènement, les serveurs et le réseau Wi-Fi ont été touchés par une attaque, qui n’a heureusement pas affecté le déroulement de la cérémonie. Cependant, dans le village olympique, l’espace presse a été privé de connexion Internet et de télévision. Par ailleurs, le site officiel des Jeux Olympiques de PyeongChang a été inaccessible durant des heures, empêchant les internautes d’imprimer leurs billets pour accéder à l’évènement. 12 heures ont été nécessaires pour rétablir complètement les services.

Le CIO n’a pas souhaité s’exprimer sur l’origine de cette attaque, mais le porte-parole de PyeongChang 2018, Sung Baik-you indique qu’ «Il y a eu une cyberattaque, le serveur a été mis à jour hier (dimanche 11 février), et nous connaissons la cause du problème. On sait ce qui s’est passé, c’est une chose habituelle pendant les Jeux Olympiques. Nous n’allons pas révéler la source.». Le directeur de la communication du CIO, a quant à lui assuré «Nous refusons de révéler les détails de notre enquête pour l’instant, mais nous le ferons».

Une cyberattaque à but destructif

Deux chercheurs de l’entreprise Talos Security ont pourtant analysé l’attaque et observé que l’objectif n’était pas de récupérer les données sensibles ou personnelles contenues sur les serveurs de l’organisation, mais bien de perturber le déroulement des Jeux. L’analyse des échantillons du virus a permis de faire mettre en lumière sa fonction principale : l’aspect destructif. Concrètement, les effets causés par cette cyberattaque, consistaient en la suppression des évènements du calendrier et de documents, et surtout de rendre inutilisable la machine affectée.

Les Jeux de PyeongChang, victimes une nouvelle fois

D’envergure mondiale et assurant une visibilité de choix pour les cybercriminels, les JO de PyeongChang n’en sont pas à leur première cyberattaque. Fin décembre 2017, l’infrastructure a subi une attaque consistant principalement en l’envoi de mails aux organisateurs de l’évènement. Ces  mails contenaient des fichiers Word infectés par un virus, selon l’analyse de l’entreprise McAfee.

Russie, Corée du Nord : les différentes pistes envisagées

Les potentiels responsables de l’attaque pourraient être la Russie, dont la délégation a été privée de Jeux en raison de dopage : McAfee a déclaré avant les Jeux disposer d’informations indiquant que des hackers basés en Russie prévoyaient des attaques en guise de représailles. On évoque aussi la piste de la Corée du Nord, malgré le rapprochement que les téléspectateurs ont pu observer durant la cérémonie d’ouverture.

Une attaque qui démontre, une nouvelle fois, la vulnérabilité des infrastructures informatiques malgré les moyens mis en œuvre.

Equifax victime d’une cyberattaque massive

Equifax victime d'une cyberattaque

La société américaine Equifax, basée à Atlanta, présente dans 24 pays, a été la proie d’une attaque particulièrement préoccupante. Equifax récolte et analyse les données personnelles de clients sollicitant un crédit. Début septembre, la société a révélé une intrusion dans ses bases de données.

Ce piratage informatique pourrait concerner potentiellement environ 143 millions de clients américains, ainsi que d’autres clients au Canada et au Royaume-Uni. Les criminels ont exploité une faille dans une application web entre mi-mai et juillet. Ils ont obtenu les noms, numéros de sécurité sociale, dates de naissance, adresses et certains numéros de permis de conduire. Le vol de ces données est très préoccupant. Ces informations faciliteront les usurpations d’identité et le piratage de comptes. Le numéro de sécurité sociale est indispensable aux Etats-Unis pour travailler, ouvrir un compte en banque ou encore obtenir un permis de conduire et souvent louer un appartement. Il se pourrait même que certaines de ces données soient déjà en vente sur le Dark Web [une partie du web non indexée par les principaux moteurs de recherche généralistes].

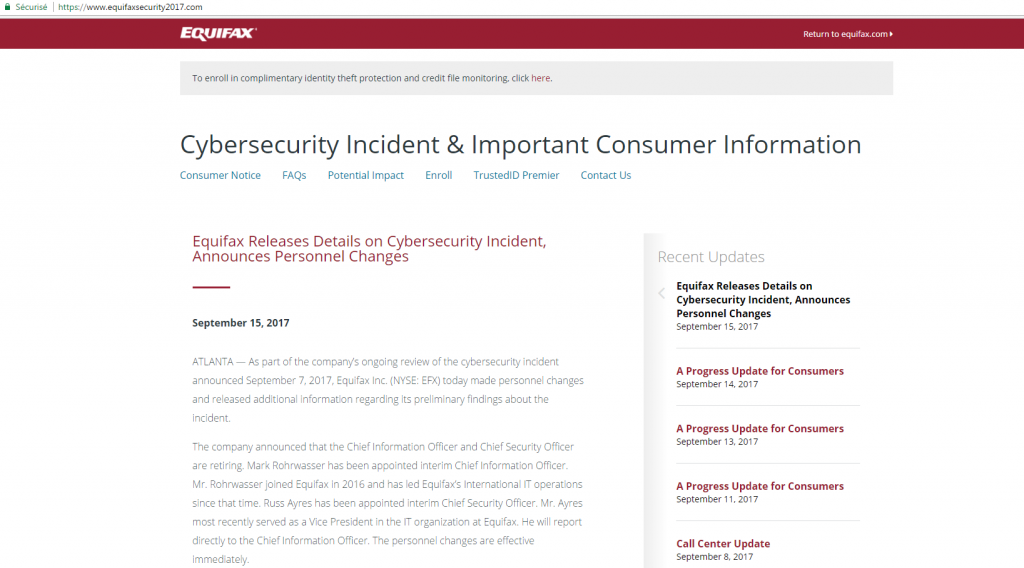
Cette attaque touche directement le cœur de l’identité et de l’activité d’Equifax. La société a mis en place un site internet (www.equifaxsecurity2017.com) et un numéro de téléphone à la disposition de ses clients et leur promet «gratuitement» une aide contre l’usurpation d’identité. Equifax collabore avec les autorités et une société de sécurité pour évaluer les dommages.

Equifax victime d'une cyberattaque
Site Internet Equifaxsecurity2017.com

Toutes les sociétés devraient voir cette attaque comme un avertissement. Cet exemple est bien la preuve que les entreprises peuvent peiner à voir ce qui est en train de se passer au sein de leurs propres réseaux informatiques. Les nouvelles attaques, chaque jour plus sophistiquées, passent de plus en plus inaperçues.

De surcroît, Equifax affirme avoir découvert l’attaque le 29 juillet. Pourtant, la communication faite aux clients n’intervient que début septembre : un délai anormal quant à la protection de données aussi sensibles. Aujourd’hui ces données ont disparu dans la nature.

Ce piratage de grande ampleur est loin d’être le premier. L’année dernière, le groupe Yahoo annonçait qu’un milliard de comptes avaient été piratés tandis que d’autres entreprises américaines ont elles aussi été victimes de piratages, comme le site de rencontres Adult Friend Finder, ou encore le groupe de distribution Target. Les voleurs n’ont cependant, pas eu accès aux numéros d’assurance sociale ou de permis de conduire.

Cette attaque ne vient que renforcer la nécessité pour les entreprises d’envisager dans leur stratégie de sécurité toutes les failles susceptibles de servir d’entrée aux cybercriminels.