Extensions pays, alphabet et code ISO : et si le Kazakhstan changeait d’alphabet, que deviendrait le .KZ ?

La création des extensions dites « pays » s’est faite selon la norme ISO3166-2, donnant un identifiant à deux caractères à un pays donné (par exemple, FR pour la France ou encore PE pour le Pérou). Cette norme étant basée sur l’alphabet latin, les pays utilisant un autre alphabet ont alors dû se contenter du fameux code ISO en caractère latin. Ce fut le cas entre autres de la Chine avec le CN, de la Russie avec le RU, etc.

Au sein des anciennes républiques socialistes soviétiques, le Kazakhstan, représenté par le code ISO KZ, utilise depuis de nombreuses années l’alphabet cyrillique à 42 caractères. Cependant, le pays souhaite désormais utiliser l’alphabet latin, ce qui remettra en cause l’écriture même du nom du pays.
https://www.wsj.com/articles/a-quarrel-over-the-letter-k-breaks-out-in-an-unfortunate-place-kazakhstan-1486744336

Ainsi, la compagnie aérienne kazak s’écrit en caractères latins et se nomme Qazaq Air. De facto, si le nom du pays change selon l’alphabet latin, passant de KAZAKHSTAN à QAZAQSTAN, on peut se poser la question du ccTLD associé : les noms de domaine kazakhs utiliseront-ils le suffixe QZ en lieu et place de KZ ? Le code ISO associé évoluera-t-il et l’extension pays avec lui ? La question reste entière.

Historiquement, les mouvements géopolitiques ont eu des incidences sur les ccTLDs, ces codes n’étant que les reflets des territoires existants. Cependant, la règle d’application de la norme ISO 3166-2 n’a pas toujours été parfaitement respectée : le Royaume-Uni utilise par exemple le .UK et non .GB, l’Australie .AU et non .OZ et la chute de l’Union Soviétique n’a pas donné lieu à l’extinction du .SU.

Car en effet, l’économie liée à la vente de noms de domaine en fonction d’une homophonie intéressante reste lucrative lorsque l’on sait que l’enregistrement de .ME représente 2 % du PIB du Montenegro et que les îles de Tuvalu ont émis une série de timbre lors de la signature du partenariat avec Dot TV pour la gestion du .TV
Cependant, même si l’on imagine le lucratif marché que le voisin Turkmène génère avec son .TM (homophonie avec TradeMark), il est moins aisé d’imaginer le business occasionné par .KZ.

Quand les fake news font l’actualité : de l’importance de bien gérer son identité Internet

Fake news

La récente affaire d’usurpation d’identité dont a été victime une société du CAC 40 dernièrement montre les failles de la confiance sur Internet. Dans un monde journalistique en péril, la recherche de la viralité, donc du clic, donc du profit, est constante. Quitte à ne pas vérifier ses sources. Comprenons-nous, la majorité des journalistes n’est pas tombée dans le panneau. La minorité, elle, a communiqué sur les pertes de la société en question, fakes news, entraînant la circonspection de ses actionnaires, avec le résultat que l’on connaît.

Le temps du journal tiré à la rotative à 6h du matin semble désormais dépassé. Le monde de l’information asynchrone est révolu, l’alerte de l’information se synchronise avec l’information et celui qui dégaine le premier la nouvelle remporte l’audience. Dans notre cas, essayons de faciliter le regard du journaliste et au-delà du commun des mortels : comment faire en sorte que son identité soit effective ?

Prenons l’exemple de Bloomberg qui a souffert d’une affaire similaire. Regardons comment l’entreprise communique : WWW.BLOOMBERG.COM est le vaisseau numérique amiral : tout est lié. Excepté lorsque l’on regarde les adresses mail proposées dans la rubrique contact : inquiry1@bloomberg.net. Le service communication est donc joignable via cette adresse ! Si l’on ne tient pas rigueur de ‘inquiry1’ , pourquoi Bloomberg communique en .NET et .COM ?

En d’autres termes, une cohérence numérique est plus que jamais importante et surtout nécessaire : si une entreprise ne communique que via une adresse physique unique (quartier général), pourquoi ne le fait-elle pas de manière identique au niveau numérique ? A l’inverse, quand différentes entités locales existent, la cohérence extension/pays doit également être de mise.

L’absence de stratégie numérique peut entraîner une confusion de l’internaute, qu’il soit un particulier ou un professionnel : si demain vous recevez un courriel @bloomberg.cx, vous pourrez être amenés à penser qu’il s’agit probablement de Bloomberg puisqu’ils communiquent en .COM et .NET . C’est pourquoi il est primordial de mettre en place des stratégies numériques cohérentes et claires.

Transition vers le HTTPS : la France est en retard… et le réveil pourrait être difficile

Le JDN vient de publier un article très intéressant sur le décollage du HTTPS sur le top 100 des sites les plus visités en France. Il en ressort que 44/100 sont maintenant en HTTPS par défaut (dont 12 dans le top 20) et 54% des pages vues sont en HTTPS. C’est une bonne nouvelle pour les internautes français MAIS…

…on peut surtout remercier les acteurs américains. Sur le top 20, le seul acteur français aujourd’hui en HTTPS par défaut est Leboncoin.fr ! Si on pousse jusqu’au top 50, on ne trouve que quatre acteurs français supplémentaires : La Poste, Le Crédit Agricole, Mappy et Service Public.fr. Sur le top 100, 44 acteurs sont en HTTPS par défaut, dont seulement 15 acteurs français. Du côté du e-commerce c’est encore pire avec 33 acteurs français dans le top 40 mais seulement 7 en HTTPS par défaut.

La France est à la traine… et doit réagir

Google et Firefox, les deux fers de lance de la généralisation du HTTPS, continuent à annoncer des mesures toujours plus fermes en vue de l’adoption généralisée du HTTPS par défaut :

  • bonus sur le référencement naturel,
  • « malus » au cours de la navigation avec de plus en plus d’alertes,
  • limitation de fonctionnalités au seul HTTPS : HTTP2, géolocalisation, utilisation de la caméra, auto-remplissage des formulaires…
  • dépréciation des versions trop anciennes : SHA1 remplacé par SHA256

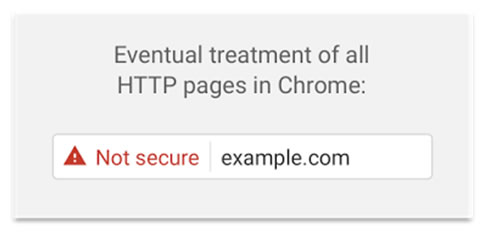
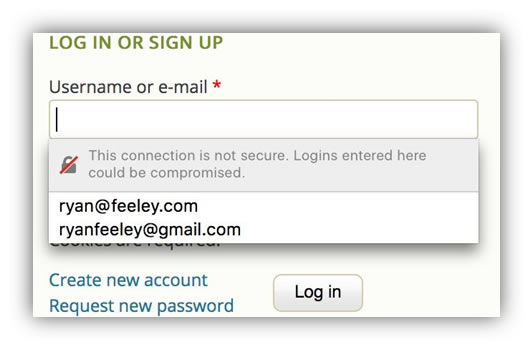
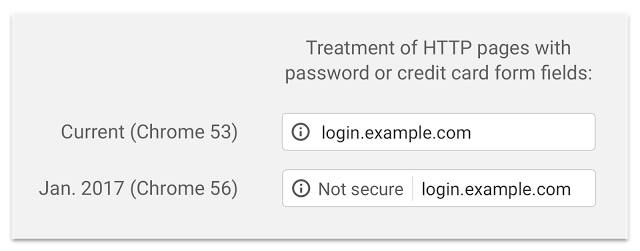
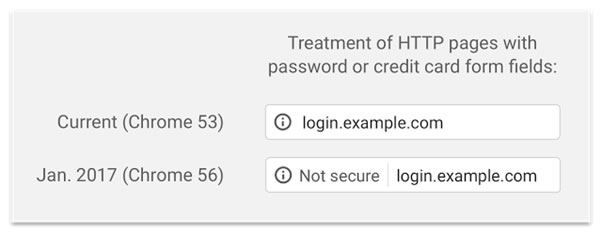
Chrome 56 arrive en Janvier 2017 avec une première série d’alertes dans les barres d’adresse pour les pages de connexion et contenant des champs de carte de crédit… et annonce déjà la couleur pour la suite avec la volonté clairement affichée d’une alerte pour tous les sites en HTTP (voir visuels ci-dessous).


https-2

Firefox n’est pas en reste et annonce la mise en place d’une alerte sur les saisies de mot de passe

treatment HTTPS firefox

Et d’autres acteurs majeurs comme WordPress, Apple ou Microsoft suivent le mouvement.

Pourtant le HTTPS peine à s’imposer pour la plupart des acteurs français du Web. Pourquoi ?

La transition d’un site Web en HTTPS par défaut n’est pas une mince affaire et deux freins importants existent encore : le risque d’un déclassement en termes de SEO si la transition est mal opérée, et certaines régies publicitaires qui restent en sources HTTP. Le trafic et les revenus publicitaires, le nerf de la guerre pour beaucoup de sites web.

Et donc, on attend ! On attend le dernier moment en espérant que Google et Firefox reculent ? C’est peu probable et le calendrier se resserre. Même si Google n’a pas encore annoncé de date pour la mise en place des alertes sur le HTTP, il y a fort à parier qu’ils le feront le plus tôt possible, et les conséquences risquent d’être désastreuses s’il faut agir dans l’urgence.

Nous recommandons d’étudier au plus tôt un calendrier de transition vers le HTTPS par défaut, projet à mener en étroite collaboration avec les équipes web et référencement, pour tous les sites vitrine dans un premier temps et pour l’ensemble des activités web dans un second.

Les équipes de Nameshield pourront vous accompagner en termes de conseil pour la mise en place et la gestion des certificats qui permettront d’afficher le HTTPS.

L’indispensable nom de domaine souvent grand oublié des campagnes politiques !

Si les campagnes politiques font rage sur les réseaux sociaux, via les usernames officiels, depuis maintenant plusieurs années, leurs petits aînés, les noms de domaine, sont quant à eux régulièrement oubliés des campagnes digitales !

Premier candidat officiellement déclaré pour la primaire de la droite dès 2013, François Fillon s’est aperçu que le nom de domaine fillon2017.fr avait déjà été réservé par un tiers. Et c’est 1000 euros que l’ancien ministre a dû investir dans le rachat du fameux nom de domaine.

Il faut en effet savoir que de nombreuses extensions, telles que le .FR et le .COM sont ouvertes et n’imposent d’autre règle d’enregistrement que celle du « premier arrivé, premier servi ». La protection de l’identité en ligne devrait avoir dans ces conditions un caractère prioritaire, à minima à titre défensif. Pourtant cette règle de stratégie digitale, bien connue des entreprises, semble désespérément échapper aux plans média des campagnes politiques.

Les exemples sont en effet pléthore et François Fillon est loin d’être l’unique victime de ce type de fraude, appelé cybersquatting (ou cybersquattage). Défini comme une pratique consistant à enregistrer un nom de domaine qui ne vous revient pas de droit, correspondant par exemple à une marque (ou une personnalité, on parle alors de celebritysquatting), le cybersquatting vise la plupart du temps à revendre le nom à l’ayant droit, à altérer sa visibilité, nuire à la réputation ou encore simplement de profiter de son trafic.

Rappelons-nous en effet que le nom macron2017.fr a été acheté 24h après la nomination du jeune homme au ministère de l’Économie et des Finances par un cybersquatteur quelque peu visionnaire.

Quelques heures après la désignation de François Hollande comme candidat du PS pour les présidentielles de 2012, un cybersquatteur farceur réservait le nom hollande2012.fr et le redirigeait vers le site de… l’UMP.

Dans la même veine, le nom sarkozy2017.com renvoyait à un site recensant les déboires de l’ancien Président français.

Si une leçon est bien à retenir de nos candidats, tous partis confondus, c’est que seule l’utilisation d’une bonne stratégie de nommage, notamment sur des extensions ouvertes ou à risque, permet une bonne défense.

Sur ce sujet, il vaut mieux être offensif que défensif : récupérer un nom de domaine prend au minimum trois semaines, expliquant pourquoi les noms sont le plus souvent rachetés dans l’urgence.

HTTPS et SSL : Google continue son offensive

https-chromeChrome 53 est arrivé le 31 août et avec lui Google continue de militer pour un internet plus sûr.
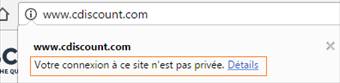
Avec son navigateur Chrome, Google souligne de plus en plus clairement quand un site ne dispose pas de httpS dès sa page d’accueil. Et les versions à venir vont continuer dans ce sens jusqu’à barrer purement et simplement le http d’une croix rouge, ce qui sera rédhibitoire pour l’image de marque des sites web, donc des marques notoires.

Http Cdiscount
Site en http
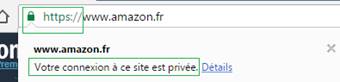
Https Amazon
Site en httpS par défaut
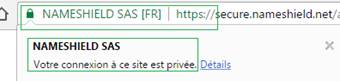
Https Nameshield
Site en httpS EV (Extended Validation)

Firefox a d’ores et déjà annoncé une mesure similaire. Ajoutez à cela le httpS comme facteur supplémentaire de référencement naturel et la prise en compte du httpS pour les pages de saisie de données personnelles dans les résultats de Google shopping, si vous ne l’avez pas encore envisagé, il est temps de préparer la migration de votre site web vers plus de sécurité.

Pourquoi passer maintenant au HTTPS ?

  •  Cela va devenir incontournable ;
  • C’est bénéfique pour votre image en ligne, notamment avec Extended Validation ;
  • La transition d’un site web vers le httpS se prépare et il vaut mieux se pencher dessus maintenant que dans l’urgence demain.

A quoi ressemblera la barre de navigation en Janvier 2017 ?

Pour les pages des sites HTTP proposant la saisie de mots de passe ou de cartes de crédit, le petit picto d’avertissement « i » sera agrémenté d’un texte pour le moins explicite : « Not secure » !

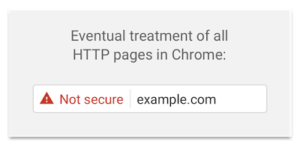
Ce que Chrome souhaite afficher à terme

Pour tous les sites, le but ultime de Google est d’afficher le libellé « Not secure » pour toutes les pages des site HTTP.

Note secure

Source : https://security.googleblog.com/2016/09/moving-towards-more-secure-web.html

Les équipes de Nameshield vous accompagnent dans le choix des certificats SSL les plus adaptés pour obtenir le HTTPS, contactez dès maintenant votre commercial ou votre chargé de clientèle pour aborder la question.