Sortie du .LATINO : toutes les informations utiles à savoir

Nom de domaine .LATINO

Le nouveau TLD « .LATINO » arrive en mai avec une promesse simple : là où une extension généraliste peut sembler banale, un nom de domaine en .latino va exprimer immédiatement un positionnement, une intention et une expertise pour les marques concernées.

À qui s’adresse cette extension ?

L’extension .latino s’adresse avant tout aux entreprises, médias, associations, créateurs de contenu et marques qui souhaitent parler à une audience hispanique ou latino-américaine avec plus de justesse et d’impact.

Elle peut convenir également aux projets culturels, artistiques ou communautaires qui veulent affirmer une identité claire, tout en se démarquant d’un .com ou d’un .fr, parfois trop généralistes.

Pour une société qui lance une offre dédiée à ce marché, le .latino apporte une lecture immédiate du positionnement. Cette extension envoie un signal fort de spécialisation, ce qui peut améliorer la mémorisation, renforcer la confiance et donner une image plus cohérente qu’un nom standard.

Se préparer à l’enregistrement de son nom de domaine en .LATINO 

Pour toute entreprise ou organisation en quête de différenciation et de crédibilité, le calendrier d’ouverture de l’extension. latino représente un moment clé à saisir.

Cette opportunité se déroulera en deux temps afin d’offrir une priorité stratégique aux porteurs de projets intéressés :

  • Du 12 mai 2026 au 11 juin 2026, la phase « sunrise » permettra aux titulaires concernés de sécuriser leur nom de domaine avant la concurrence, ce qui constitue un avantage décisif pour les marques qui souhaitent assurer l’obtention de leur nom de domaine en .latino.
  • À partir du 12 juin 2026, la période de « general availability (GA) » ouvrira l’accès à tous, offrant une opportunité idéale pour enregistrer un nom de domaine à condition qu’il soit toujours disponible.

Si vous souhaitez être accompagné pour acquérir un nom de domaine en .latino ou que vous êtes simplement curieux des bénéfices de l’extension pour votre marque, n’attendez pas !

Contactez l’équipe Nameshield et nous nous ferons un plaisir de répondre à votre requête.

Que retient-on du « Panorama de la cybermenace 2025 » de l’ANSSI ?

« Panorama de la cybermenace 2025 » de l’ANSSI

Comme chaque année, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), partage les grandes tendances observées au cours de l’année écoulée en termes de cybermenaces, à partir des cas traités par l’Agence, dans son Panorama de la Cybermenace 2025, publié le 11 mars.

La préface, rédigée par Vincent Strubel, Directeur de l’ANSSI, alerte directement sur une menace cyber devenue systémique, marquée par l’effacement des frontières entre cybercriminels et acteurs étatiques, et par l’émergence d’attaques aux effets physiques destructeurs. Mais, rejetant toute fatalité, Vincent Strubel, appelle à la mobilisation en affirmant : « Nous avons les moyens de contrer, décourager ou au moins complexifier grandement la vie des attaquants ».

Bien qu’il soit impossible de rendre justice à un tel rapport de façon exhaustive en un article, Nameshield souhaitait vous faire part de certains enjeux importants de ce panorama, au cas où vous n’auriez pas eu la chance de le parcourir.

L’extorsion et l’espionnage toujours au sommet

Si le volume global des attaques par rançongiciel a légèrement baissé en 2025 (avec 128 compromissions recensées) les incidents liés à de simples exfiltrations de données ont significativement augmenté (l’ANSSI a été informée de 196 incidents de ce type en 2025 contre 130 en 2024).

Les PME restent les cibles privilégiées, elles représentent à elles seules la moitié, 48% des victimes de rançongiciels. Mais les hôpitaux et les établissements scolaires ont été, eux aussi frappés de plein fouet cette année, subissant de lourds impacts sur leurs services. Du côté étatique, les attaquants (notamment russes et chinois) maintiennent une pression constante sur les réseaux diplomatiques, les infrastructures critiques et les sous-traitants pour s’infiltrer au cœur de leurs véritables cibles.

Le casse-tête de la CTI face au « brouillard technologique »

Dans ce contexte complexe, le travail des analystes en Cyber Threat Intelligence (CTI) est devenu un véritable travail d’orfèvre. Les attaquants cherchent à se fondre dans la masse en utilisant des outils informatiques parfaitement légitimes plutôt que des malwares identifiables.

Attribuer une attaque à un groupe précis est un défi majeur, d’autant que les attaquants brouillent intentionnellement les pistes en partageant leurs logiciels de piratage, en mutualisant leurs serveurs, et en recourant à des tactiques de « faux drapeaux » pour faire accuser d’autres groupes. Face à cet écran de fumée, les enquêteurs exploitent massivement une nouvelle opportunité en 2025 : ils décortiquent les fuites de données internes des réseaux cybercriminels eux-mêmes. Les documents confidentiels de célèbres groupes comme « LockBit » ou de prestataires malveillants chinois, exposés au grand jour sur Internet, permettent ainsi aux défenseurs d’analyser leurs stratégies et leur fonctionnement de l’intérieur.

La menace cyber est aujourd’hui totalement systémique. Face à des pirates opportunistes qui exploitent la moindre faille sur les pare-feux et les équipements exposés sur Internet en un temps record, les entreprises ne peuvent plus réagir « après coup ». Elles doivent miser sur une anticipation constante.

Mieux comprendre les menaces pour les anticiper et y faire face

Il devient aujourd’hui essentiel de placer la marque au centre de la stratégie de défense. Les informations issues de la Brand Monitoring et les signaux qu’elle englobe (usage détourné de vos noms de domaine, imitation de vos canaux de communication, exploitation frauduleuse de votre image, fausses boutiques en ligne) permettent de bâtir des scénarios d’attaque probables et des plans de réaction adaptés.

En capitalisant sur cette vision globale, les équipes de sécurité peuvent transformer des signaux épars en alertes actionnables, réduire les temps de détection, prioriser les menaces réellement critiques pour le business et renforcer les dispositifs de prévention (authentification renforcée, durcissement des politiques DNS, surveillance des plateformes tierces).

Nameshield accompagne cette montée en maturité en apportant une expertise combinant protection de marque, gestion de portefeuille de noms de domaine et Cyber Threat Intelligence, afin de vous aider à structurer une veille continue, à interpréter les signaux faibles et à déployer des contre-mesures concrètes sur l’ensemble de votre surface d’exposition numérique.

Si vous avez des questions, n’hésitez pas à nous contacter.

Nameshield sera présent au Forum InCyber 2026 à Lille

Nameshield aura, cette année encore, le plaisir de participer au Forum Incyber Europe du 31 mars au 2 avril 2026 à Lille Grand Palais.

Le Forum Incyber, c’est l’événement de référence en Europe, consacré aux enjeux de sécurité et de confiance numérique. Il se distingue d’autres grands salons du secteur en rassemblant une grande variété d’acteurs : clients finaux, offreurs de services, éditeurs de solutions, consultants, forces de l’ordre, agences étatiques, écoles et universités…

Cette année, il rassemblera, durant trois jours, 20 000 visiteurs, 580 intervenants et 730 organisations partenaires issus de 100 pays différents.

Ce sommet représente aujourd’hui le principal forum européen dédié au partage d’expériences et à la réflexion collective pour aborder les sujets centraux de notre secteur, notamment gestion des risques, lutte anti-cybercriminalité, identités numériques…

Une édition résolument tournée vers la souveraineté

Cette année, le Forum Incyber s’articulera autour du thème « maîtriser nos dépendances numériques ».

Nameshield place la souveraineté numérique au cœur de sa démarche en combinant sécurité DNS, détection des menaces, réponse aux incidents et continuité d’activité, au bénéfice d’un environnement numérique plus résilient et moins dépendant de technologies extra-européennes.

Maitriser nos dépendances numériques est particulièrement critique lorsque l’on parle des noms de domaine et des configurations DNS. Choisir une solution européenne pour les protéger, c’est s’assurer que ses données stratégiques échappent aux législations extraterritoriales et bénéficient d’une conformité stricte au RGPD.

Pendant toute la durée du Forum Incyber, nos experts Nameshield se tiendront à votre disposition STAND A4-6 pour comprendre vos enjeux, répondre à vos besoins et vous présenter notre solution globale.

Nos solutions assurent la gestion, la sécurisation, la disponibilité et la protection de vos noms de domaine, tout en permettant de surveiller efficacement le territoire numérique de vos marques et de remédier en cas d’atteinte. Si vous avez des questions sur nos solutions ou que vous souhaitez nous rencontrer lors de cet événement, n’hésitez pas à nous contacter via ce formulaire ou à l’adresse events@nameshield.net. Nos équipes se feront un plaisir de répondre à vos requêtes. 

Pourquoi les moyennes et grandes entreprises doivent repenser Let’s Encrypt ?

Pourquoi les moyennes et grandes entreprises doivent repenser Let's Encrypt 

L’essor de Let’s Encrypt, depuis 2015, et sa délivrance de certificats gratuits a permis de démocratiser et presque de « banaliser » l’utilisation des certificats TLS. Gratuits, automatisés et faciles à déployer, ces certificats sont devenus, pendant longtemps, une excellente solution pour les startups, les blogs et les petits projets web.

Mais Let’s Encrypt doit aujourd’hui faire face à des exigences plus larges de gestion des identités numériques, de pilotage des risques et de résilience opérationnelle. Dans ce contexte, sa valeur ne se limite plus au certificat lui‑même, mais à l’écosystème qui l’entoure : automatisation maîtrisée, supervision transverse, intégration à des processus de sécurité complexes, capacité à prouver à tout moment qui a délivré quoi, pour quel usage, et dans quel cadre de conformité.

Dans cette perspective, l’adoption de Let’s Encrypt par les moyennes et grandes organisations, pose une interrogation essentielle, non pas, « est ce que cela fonctionne techniquement », mais plutôt : « est-ce que l’usage de ce service gratuit peut rester compatible avec les exigences de gouvernance, de robustesse, de responsabilité et de conformité qui pèsent sur les grandes structures » ? Et la réponse est loin d’être simple : pour y voir plus clair, il est nécessaire de détailler les nombreux « risques et angles morts » auxquels les grandes entreprises vont faire face.

Un service gratuit, mais sans sécurité contractuelle ni d’engagement formalisé

En s’appuyant exclusivement sur Let’s Encrypt, une entreprise ne bénéficie d’aucun engagement de service formalisé, ni de SLA opposable, ni de garantie de support en cas de défaillance ou d’incident majeur.

Autrement dit, la continuité d’activité, la disponibilité des sites critiques ou la capacité à respecter des obligations réglementaires (NIS2, DORA, exigences sectorielles) reposent sur un service qui, par conception, ne fournit pas de cadre contractuel adapté aux enjeux d’un Système d’Information d’entreprise.

Cette absence de filet juridique et opérationnel devient particulièrement problématique lors d’un arrêt de service, d’un bug d’automatisation ou d’un incident de révocation de masse : sans clauses contractuelles sur les délais de rétablissement, les modalités d’escalade ou les pénalités, la responsabilité reste difficile à faire valoir : les impacts business sont donc intégralement portés par l’entreprise utilisatrice.

Pour les organisations qui doivent rendre des comptes à leurs clients, à leurs partenaires ou aux autorités de contrôle, il devient difficile de justifier la dépendance aux certificats Let’s Encrypt, et à un tel niveau d’incertitude…

Durée de vie courte, renouvellements fréquents et risques d’expiration en production

La durée de vie réduite des certificats Let’s Encrypt est de 90 jours seulement et impose un cycle de renouvellement très (trop) fréquent qui augmente mécaniquement le risque d’expiration en production si les processus ne sont pas parfaitement industrialisés.

Chaque point de terminaison TLS devient une source potentielle de défaillance si le renouvellement automatique échoue ou si le déploiement ne se propage pas correctement. Dans les architectures hybrides et multicloud, la combinaison d’une durée de vie très courte des certificats et d’un renouvellement massif automatisé crée une forme de fragilité systémique, particulièrement lorsque des API critiques sont exposées. En outre, si la chaîne de renouvellement est atteinte sur une partie seulement du périmètre, l’incident peut être complexe à diagnostiquer.

Ce modèle devient donc particulièrement problématique dès lors que des flux métiers, des applications clientes ou des intégrations partenaires reposent sur ces certificats : un simple oubli de renouvellement se traduit alors par des erreurs TLS visibles, une rupture de confiance utilisateur, voire une interruption de services contractuellement engagés, amenant perte de revenus et atteinte à la réputation de l’entreprise.

Pour les entreprises, la question n’est donc pas de savoir si l’automatisation fonctionne « en général », mais si elle est suffisamment robuste, supervisée et auditée pour garantir qu’aucun certificat Let’s Encrypt critique ne puisse expirer en production sans alerte préalable, sans procédure de reprise et sans scénario de secours clairement établi.

La limite du « domain validation only » (DV)

Let’s Encrypt ne délivre que des certificats validés par domaine (DV), qui répond au besoin de chiffrer rapidement un site web. Un certificat DV ne garantit que le contrôle technique d’un nom de domaine. Il ne fournit aucune assurance sur l’entité qui se trouve derrière, ni sur sa légitimité juridique, ni sur son niveau de contrôle interne.

S’en remettre exclusivement à des certificats DV revient à considérer que tous les services se valent du point de vue de l’identité, alors que de nombreux cas d’usage (portails de partenaires, espaces clients, interfaces sensibles, API financières ou de santé) exigent au minimum un niveau OV/EV ou des certificats internes permettant de matérialiser la responsabilité de l’organisation.

Pour les entreprises, la généralisation de Let’s Encrypt en DV ne doit donc pas masquer un enjeu clé : le chiffrement ne remplace pas la preuve d’identité, et l’absence de cette preuve peut devenir un problème majeur dans la gestion des risques et la relation de confiance avec clients et partenaires.

La prise en compte du niveau de conformité, audits et exigences réglementaires

Les moyennes et grandes entreprises ont des exigences de sécurité, de conformité, de disponibilité et de gouvernance qui dépassent souvent le cadre d’un simple certificat TLS gratuit.

Dans les secteurs soumis à de fortes contraintes (banque, assurance, santé, opérateurs d’importance vitale), l’usage de Let’s Encrypt ne peut être évalué uniquement sous l’angle technique : il doit être confronté aux exigences de NIS2, DORA et des réglementations sectorielles qui imposent une preuve de maîtrise des services critiques.

Ces textes exigent une traçabilité fine des actifs, une capacité à démontrer la gestion du risque fournisseur, la mise en place de contrôles récurrents et la production de preuves d’audit en cas de contrôle ou d’incident majeur. Or, un service de certificats 100 % gratuit, sans contrat ni SLA ne permet pas de justifier de la continuité des canaux chiffrés, de l’authentification des services exposés ou de la protection des données sensibles, en l’absence de levier contractuel.

Lors d’audits, l’absence d’encadrement formel : sans politiques, sans matrices de criticité et sans contrats complémentaires (Autorité de Certification commerciale ou PKI (Public Key Infrastructure) interne pour les services essentiels), l’organisation expose une dépendance non maîtrisée qui peut être pointée comme non‑conformité. 

Que choisir entre gain budgétaire et maîtrise durable des risques numériques ?

Let’s Encrypt est techniquement sûr et répond parfaitement à l’objectif de chiffrer massivement le web à coût nul, mais ne fournit ni cadre contractuel, ni pilotage centralisé, ni accompagnement stratégique pour les environnements critiques. Pour une entreprise, le véritable enjeu consiste à déterminer si l’usage massif de certificats gratuits s’inscrit dans une trajectoire cohérente de maîtrise des risques numériques.

Let’s Encrypt apporte un gain budgétaire immédiat et facilite le chiffrement généralisé, mais la valeur réelle d’une démarche de sécurité réside dans la capacité à assurer la continuité de service, à gérer les incidents et à rendre des comptes aux clients, aux partenaires et aux régulateurs. Un choix purement économique peut ainsi générer, à moyen terme, des coûts cachés : interruptions de production liées à des expirations non détectées, investigations complexes faute de traçabilité, renégociation de contrats après un incident, voire sanctions en cas de non‑conformité.

Conclusion : la sécurité d’entreprise nécessite plus qu’un simple chiffrement gratuit.

Il apparaît clairement que la sécurité des moyennes et grandes entreprises ne peut se limiter à un chiffrement gratuit, aussi robuste soit-il sur le plan cryptographique. Let’s Encrypt joue pleinement son rôle pour généraliser TLS, mais il ne répond pas, à lui seul, aux exigences de pilotage, de responsabilité et de résilience nécessaires pour des services critiques : absence de SLA opposables, support non garanti, périmètre fonctionnel limité aux certificats DV, difficulté à prouver la maîtrise du cycle de vie des certificats face à un auditeur ou à un régulateur…

Lorsque des applications, des API ou des portails clients sont au cœur du business, il est nécessaire de transformer le chiffrement en levier de confiance et non en source de fragilité : la valeur n’est plus seulement dans le certificat, mais dans l’écosystème de garanties, d’outils et de processus qui l’accompagne et sécurise durablement l’activité et les revenus de l’entreprise. Face à ces enjeux, la véritable interrogation n’est donc pas : « Pourquoi payer pour des certificats ? », mais bien : « Pourquoi accepter des risques inutiles lorsque des systèmes critiques pour l’entreprise sont en jeu ? »

Si vous avez des questions sur les certificats, vous pouvez contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !

Nameshield est référencé dans le nouveau Cyber Panorama lancé par le CESIN et Hexatrust

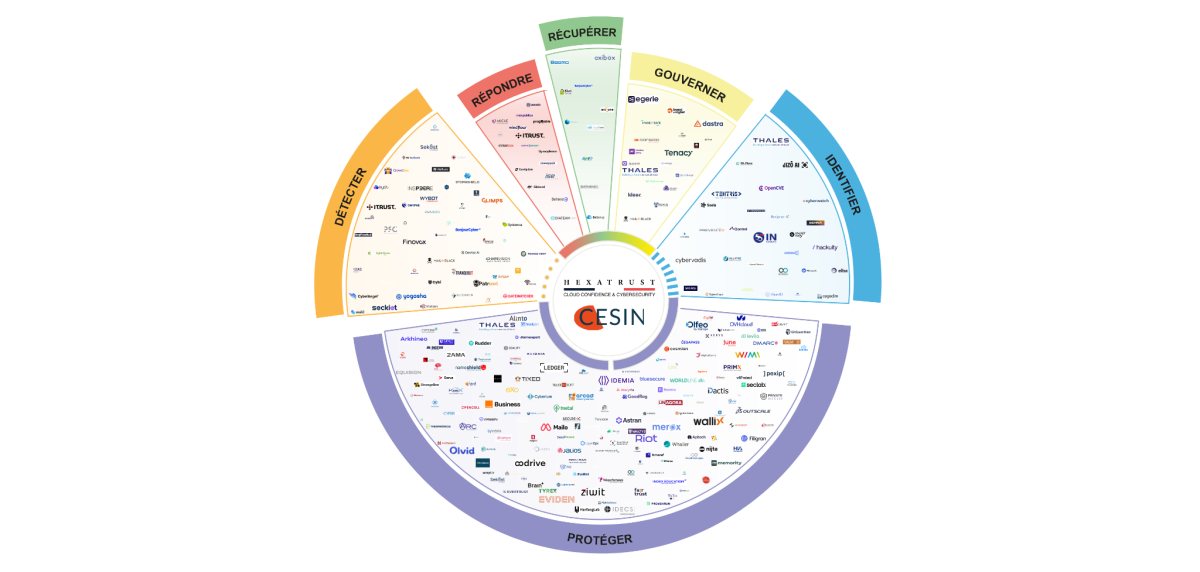
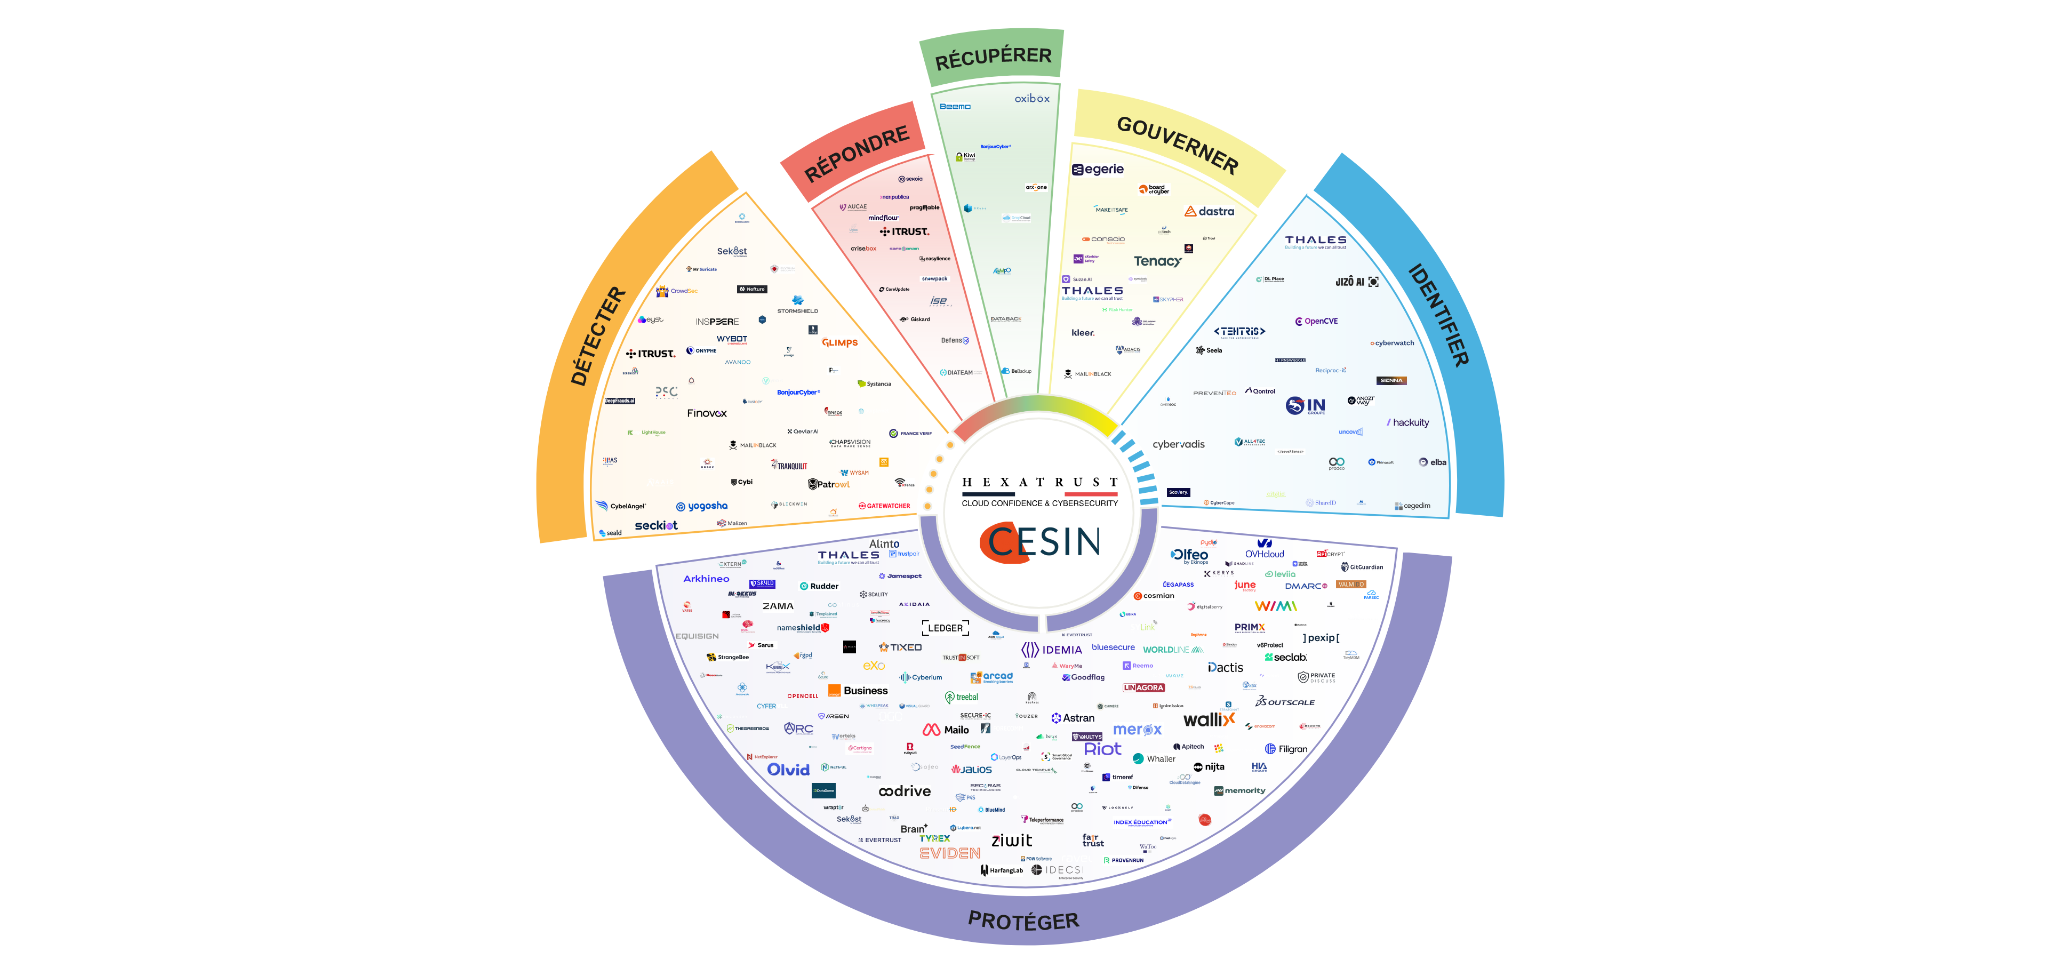
Le Cyber Panorama : véritable boussole stratégique pour favoriser l’adoption de solutions souveraines a été lancé fin 2025.

Le 9 décembre 2025, le CESIN (Club des Experts de la Sécurité de l’Information et du Numérique) et Hexatrust (Association regroupant les champions français et européens de la cybersécurité et du cloud de confiance) ont dévoilé le Cyber Panorama qui permet aux entreprises d’adopter des solutions fiables et souveraines. Offrant une visibilité unique de l’écosystème français de la cybersécurité, le panorama se place en référentiel centralisé et lisible comme peu d’autres catalogues sur le marché français.

En plaçant la souveraineté numérique au cœur de sa démarche, ce panorama a pour but premier de réduire la dépendance aux technologies extra-européennes en offrant une cartographie claire, exhaustive et opérationnelle des acteurs français et européens de confiance.

Il répond à une double urgence : d’une part, la montée des risques géopolitiques et réglementaires liés à l’usage de solutions non souveraines ; d’autre part, la difficulté persistante pour les organisations de repérer, comparer et intégrer des offres locales pourtant nombreuses et innovantes.

Structuré autour des six fonctions du NIST Cybersecurity Framework (Gouverner, Identifier, Protéger, Détecter, Répondre, Récupérer) et de leurs catégories associées (surveillance, sécurité des données, sensibilisation, etc.), le Cyber Panorama facilite la mise en lumière des besoins métiers avec des offres claires et compréhensibles.

En rassemblant plus de 300 acteurs, le Cyber Panorama offre une vision unique : sortir de la dépendance numérique ne consiste plus seulement à « remplacer » une solution étrangère, mais à structurer une stratégie d’écosystème autour de différentes briques complémentaires de gouvernance, sécurité, et réponse à incidents.

Nameshield est référencé parmi les solutions dont la mission est de « Protéger »

L’inscription de Nameshield dans la fonction « Protéger » s’intègre dans un cadre global qui permet de combiner, au sein d’une même stratégie, protection des noms de domaine, détection des menaces, réponse aux incidents et continuité d’activité, au bénéfice d’un environnement numérique plus résilient et moins dépendant d’acteurs non européens.

Cela renforce la légitimité de Nameshield dans sa mission : sécuriser les noms de domaine stratégiques de ses clients contre les cybermenaces, réduire les risques de fraude en ligne et soutenir les démarches de résilience numérique des organisations publiques et privées en France et en Europe.

Pour les directions générales, DSI, RSSI et acheteurs IT, le Cyber Panorama devient ainsi un outil d’aide à la décision concret : il leur permet d’identifier en quelques instants des solutions françaises et européennes, d’évaluer leur positionnement fonctionnel (protection, détection, réponse, etc.) et de comparer plus efficacement les alternatives aux solutions étrangères.

Dans un contexte où près de quatre organisations sur cinq considèrent déjà la souveraineté comme un critère déterminant dans leurs choix IT, le référencement de Nameshield offre un repère clair, atteste de la maturité de ses services de protection des noms de domaine et participe à la construction d’une vision unifiée du marché, au service d’une stratégie de cybersécurité plus robuste, accessible et souveraine.

Si vous souhaitez en savoir plus sur le Cyber Panorama, le communiqué de presse du CESIN est disponible ici.