Cyberattaques estivales : pourquoi les entreprises doivent être préparées face aux cybermenaces cet été ?

Cyberattaques estivales 2026 - Phishing slamming

Chaque année, les cybercriminels préparent leur calendrier d’attaque pour la période estivale. Ils profitent des départs en congés et de la baisse de vigilance généralisée pour cibler les entreprises.

Les portes d’entrées peuvent être multiples et toucher aussi bien les entreprises que les particuliers, le facteur humain rentrant souvent en cause lors de cyberattaques. Entre arnaques aux climatiseurs en pleine canicule, tentatives d’hameçonnages lors des remboursements d’impôt, sms frauduleux aux télé-péages, l’imagination des cybercriminels est sans limite.

Les entreprises sont des cibles de prédilections et sont particulièrement exposées pendant cette période : une sensibilisation des équipes est toujours nécessaire pour ne pas commettre d’impairs qui peuvent s’avérer particulièrement néfastes et coûteux.

Comprendre les différents types de menaces qui pèsent sur les entreprises l’été

Le phishing (également appelé hameçonnage) consiste à tromper un destinataire avec un message frauduleux pour voler des identifiants ou des données sensibles afin d’usurper et d’utiliser l’identité des victimes tandis que le spoofing usurpe une adresse, un numéro ou un site pour paraître légitime.

Le slamming, variante du phishing dans le monde des noms de domaine, part également d’un email urgent qui pousse à faire basculer frauduleusement un service, un contrat ou un nom de domaine vers un autre prestataire sans accord réel, souvent par une demande trompeuse (type renouvellement d’annuité) qui ressemble à une mise à jour habituelle et légitime.

Les emails frauduleux, vecteurs les plus utilisés pour mener des cyberattaques, comportent souvent des pièces jointes piégées, déguisées en documents PDF ou Word, capables d’installer malwares ou ransomwares. Ces pièces jointes piégées sont appelées « Chevaux de Troie » ou « Trojans », car elles tentent de compromettre la sécurité des systèmes informatiques des victimes, le plus discrètement possible.

Toute menace repose sur la confiance et l’urgence pour tromper les équipes, notamment lorsque les effectifs sont réduits pendant la période estivale.

Les noms de domaine sont alors plus exposés aux imitations, aux redirections frauduleuses et aux tentatives de réservation abusive, ce qui peut nuire à la visibilité et à la crédibilité d’une entreprise.

Pour y faire face au mieux, comprendre chaque type de menace en sensibilisant ses équipes devient un véritable rempart pour les détecter et les prévenir.

Renforcer durablement la vigilance en entreprise

Pour limiter les risques liés aux cybermenaces pendant l’été, plusieurs réflexes simples doivent devenir systématiques dans les usages quotidiens :

  • Protégez vos informations sensibles : Ne transmettez jamais de données confidentielles ou personnelles sans avoir formellement certifié l’identité de votre interlocuteur.
  • Restez vigilant face aux pièces jointes : N’ouvrez aucun document si l’expéditeur vous est inconnu.
  • Inspectez systématiquement les liens avant de cliquer : Prenez l’habitude de survoler les liens hypertextes avec votre souris. Cela permet de révéler l’adresse de destination réelle et de déjouer les URL trompeuses.
  • Prenez du recul face à l’urgence : Les cybercriminels exploitent souvent la précipitation (demande urgente de la direction, facture impayée). Ne cédez jamais à la pression et prenez le temps d’analyser la situation.
  • Pratiquez la contre-vérification : Au moindre doute sur un message, utilisez un autre canal de communication (appel téléphonique, messagerie interne) pour contacter l’expéditeur supposé et valider la légitimité de sa requête.
  • Surveillez les dépôts de noms de domaine frauduleux : Détectez au plus tôt les noms de domaine cybersquattés autour de votre marque et qui pourraient être utilisés pour mener des cyberattaques à l’insu de vos collaborateurs et clients.

Ces gestes réduisent les menaces visant les noms de domaine, ciblés par des imitations, des redirections frauduleuses ou des tentatives d’usurpation durant les périodes de moindre vigilance.

Maintenir un niveau d’alerte élevé durant la période estivale n’est pas une option, c’est une nécessité stratégique pour les entreprises. Alors que les cybermenaces se multiplient, la formation des équipes reste un atout défensif majeur. Anticiper les attaques coûtera toujours infiniment moins cher que de subir les conséquences d’une faille de sécurité, alors n’oubliez pas de sensibiliser votre entreprise ! N’hésitez pas à contacter Nameshield si vous avez une question.
Participez au Baromètre Hexatrust de la souveraineté numérique 2026  

Le Baromètre Hexatrust 2026 met en lumière un changement de cap : la souveraineté numérique ne relève plus d’une intention, mais d’un passage à l’action.  

En 2025, 8 décideurs sur 10 reconnaissaient déjà l’importance croissante de la souveraineté numérique. Aujourd’hui, face à l’intensification des cybermenaces, telles que le phishing et l’usurpation de domaines, et face aux exigences de la directive NIS2 et du Cyber Resilience Act, la maîtrise de nos données n’est plus une simple option : c’est une véritable urgence stratégique. 

Nameshield membre Hexatrust au cœur de la réponse souveraine  

À l’heure où les cybermenaces fragilisent plus que jamais les organisations, la protection des noms de domaine et de l’identité numérique deviennent un pilier de souveraineté. Dans cette trajectoire, Nameshield, membre Hexatrust, s’inscrit dans une approche de confiance qui vise à réduire les dépendances, sécuriser les usages critiques et renforcer la maîtrise des actifs numériques, au service d’une cybersécurité plus autonome et plus résiliente. 

La contribution à un écosystème européen de confiance  

Le Baromètre Hexatrust 2026 s’inscrit dans une mission précise : faire de la souveraineté numérique une réalité concrète, portée par un écosystème européen de confiance.  

Nameshield, contribue à une réponse collective face aux cybermenaces, aux obligations réglementaires et aux dépendances technologiques, en défendant des solutions qui renforcent la maîtrise des actifs numériques et la résilience des organisations. 

Cette année, l’objectif est clair, il est nécessaire de mesurer comment les intentions se transforment en actions concrètes sur le terrain. Ce nouveau baromètre évalue ainsi : 

  • Vos processus d’achats : la migration réelle vers des solutions européennes de confiance. 
  • L’évaluation de vos dépendances : l’identification et la réduction des risques liés aux acteurs non souverains. 
  • Le déploiement effectif : le passage des discours aux actes pour la protection de vos environnements (messagerie, réseaux, données). 

Si vous êtes DG, DSI, RSSI, Directions Achats ou Directions Data/IA : votre vision du marché est essentielle pour faire avancer notre secteur. 

En prenant quelques minutes pour répondre à cette enquête, vous pourrez bénéficier : 

  • En partageant vos coordonnées, d’une restitution personnalisée pour situer le niveau de maturité de votre organisation par rapport à vos pairs ; 
  • D’un accès en avant-première à l’étude complète, avant sa présentation officielle lors des Universités d’Été de la Cybersécurité (UECC) le 10 septembre 2026 à Station F ; 
  • De la possibilité d’y répondre de manière totalement anonyme. 

Si vous souhaitez participer au Baromètre Hexatrust 2026 dès maintenant, c’est juste ici. 

L’ANSSI a publié son « Rapport d’activité 2025 » : analyse des points clés à retenir 

Le 4 mai 2026, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), a publié son « Rapport d’activité 2025 ». En mars, Nameshield vous livrait les informations essentielles de leur « Panorama de la Cybermenace ».  

Ce nouveau rapport dresse cette fois un bilan global des actions institutionnelles, stratégiques et opérationnelles menées par l’ANSSI sur l’année afin de renforcer le niveau de cybersécurité française.  

Face à un cyberespace devenu un lieu de « compétition, de contestation et parfois même d’affrontement désinhibé », l’Agence explique avoir dû adapter ses moyens pour faire face à une « massification de la menace » afin de pouvoir offrir à la France une « résilience cyber de premier rang ».  

Ce qu’il faut retenir du rapport 2025 de l’ANSSI en quelques chiffres  

Dans son rapport d’activité 2025, l’ANSSI fait le constat d’un environnement numérique où la vigilance doit rester constante, car les attaques gagnent en discrétion et en sophistication :  

  • 1 366 incidents ont été traités, un chiffre en légère hausse de +0,4 % par rapport à 2024. 
  • 3 586 événements de sécurité ont été portés à la connaissance de l’Agence. 
  • 658 agents œuvrent aujourd’hui au sein de l’ANSSI, avec un budget alloué de 44,2 millions d’euros (hors masse salariale). 
  • 1 263 organisations (soit 5 680 participants dont des PME, ETI, collectivités et grands groupes) ont pris part à REMPAR25, un exercice de crise massifié d’ampleur inédite simulant un « black-out numérique », prouvant la volonté de la France de s’entraîner collectivement. Cet exercice a permis de constituer un premier baromètre du niveau de préparation à une gestion de crise cyber d’ampleur.  

En 2025, la menace cyber est plus diffuse, rapide et difficile à repérer  

Le rapport met en lumière une pression continue sur les organisations, avec des incidents qui touchent différents types d’acteurs, rappelant qu’une défense efficace repose sur une surveillance continue, des équipes préparées et des mesures de protection adaptées aux environnements exposés, notamment le cloud, les messageries et les usages mobiles.  

L’ANSSI confirme que la cybersécurité ne se limite plus à la défense technique : elle s’inscrit désormais dans une logique de préparation continue, de gouvernance et de réaction rapide.  

  • Une attribution historique : pour la première fois, la France a publiquement attribué un ensemble de cyberattaques au renseignement militaire russe (GRU). L’ANSSI et le Centre de coordination des crises cyber (C4) ont mis en lumière l’utilisation du mode opératoire APT28 pour cibler des entités françaises, européennes et américaines (secteurs gouvernemental, diplomatique et de la recherche) à des fins d’espionnage. 
  • Ciblage du Cloud et des Mobiles : l’ANSSI a également constaté une recrudescence des attaques visant les environnements cloud (à des fins lucratives et de déstabilisation). En parallèle, le piratage d’équipements mobiles via des logiciels espions a augmenté, entraînant la publication de bonnes pratiques dans le cadre du Processus international de « Pall Mall », publié en avril 2025. 

Les réglementations : de véritables fils conducteurs de la cybersécurité en 2025  

L’année 2025 a servi de période d’anticipation, avec des repères plus clairs pour aider les organisations à structurer leur défense, sécuriser leurs fournisseurs et renforcer leur gouvernance. Pour les entreprises, cette évolution rappelle qu’une veille régulière et une adaptation progressive des pratiques sont désormais indispensables pour rester en conformité et anticiper au mieux. 

  • Directive NIS 2 : l’ANSSI a préparé activement l’arrivée de cette directive européenne visant à élever le niveau de cybersécurité de milliers d’entités françaises. Fin 2025, un service de « pré-enregistrement » a été lancé pour aider les entreprises à anticiper l’obligation légale. 
  • Cyber Resilience Act (CRA) : l’ANSSI a soutenu la mise en place de ce règlement qui impose des obligations minimales de cybersécurité pour les produits numériques distribués en Europe, afin de garantir des équipements sécurisés dès leur conception. 
  • Règlement sur l’Intelligence Artificielle (AI Act) : l’Agence a été impliquée dans la mise en œuvre de cette réglementation européenne, notamment pour ce qui concerne les questions de gouvernance, de cybersécurité, de robustesse et de fiabilité.

La cybersécurité comme pilier de continuité, de conformité et de résilience  

Au terme de cette année dense, le rapport d’activité 2025 de l’ANSSI dessine une réalité claire : la cybersécurité est désormais un enjeu de continuité pour toutes les organisations, quelle que soit leur taille. Entre la hausse des incidents, la montée en puissance des menaces ciblant le cloud et les mobiles, et l’accélération des cadres réglementaires, les entreprises doivent renforcer leur préparation, leurs contrôles et leur capacité de réaction. 

Pour les clients Nameshield, le message est sans ambiguïté : la protection des actifs numériques, la maîtrise des dépendances techniques et l’anticipation des obligations à venir deviennent des priorités concrètes pour préserver la confiance et la résilience. L’enjeu n’est plus seulement de répondre aux obligations, mais de bâtir une cybersécurité durable, capable de préserver l’activité, la confiance des partenaires et la continuité de service. 

Si vous avez des questions ou besoin d’accompagnement n’hésitez pas à nous contacter. 

Lancement du .PAY : pourquoi préparer des enregistrements défensifs ?

Sortie dot PAY

Amazon Registry vient d’étendre son écosystème avec le lancement de l’extension « .PAY » : une opportunité pour les entreprises qui veulent associer plus clairement leur activité aux paiements, à la confiance et à la conversion.

À qui s’adresse le .PAY ?

L’extension .PAY s’adresse d’abord aux entreprises qui proposent des services de paiement en ligne, ou des parcours d’achat sécurisés. Pour le secteur bancaire, le lancement du .PAY promet d’être important car l’extension touche directement aux usages de paiement, à la crédibilité des parcours digitaux et à la prévention des tentatives d’usurpation.

Le .PAY pourra intéresser plus largement les marques qui souhaitent réserver un espace numérique cohérent avec leur identité, afin d’éviter qu’un tiers n’utilise ce nom pour inspirer confiance à tort.

Le .PAY : une extension stratégique qui soulève de nombreux enjeux

Le lancement du .PAY marque une étape importante pour les marques avec un enjeu central : éviter qu’un nom de domaine évoquant un portail de paiement ne soit utilisé par un tiers malveillant.

Cette extension promet d’attirer l’attention des marques parce qu’elle associe immédiatement le nom de domaine à un univers de paiement, donc à la confiance, la sécurité et la relation client. 

Face à des fraudes en ligne toujours plus nombreuses, un nom de domaine de type « marque.PAY » peut donc renforcer un parcours officiel, mais potentiellement servir à tromper les internautes si un tiers malveillant le détient avant sa propre marque.

Les dates clefs pour postuler à ce nouveau gTLD 

Le lancement de l’extension .PAY a déjà débuté, et il se déroulera en 2 phases :

  • Du 13 avril 2026 au 20 juillet 2026, la période « Sunrise » aura lieu.

Cette période ne prévoit pas de restriction mis à part que seules les marques déjà inscrites dans la Trademark Clearinghouse pourront prévoir un enregistrement, à condition de présenter le fichier .smd, qui agit comme une preuve technique de légitimité au moment du dépôt.

Dans les faits, cette fenêtre courte ouvre une course contre la montre pour les titulaires de marques qui doivent vérifier la disponibilité de noms de domaine, anticiper les variantes critiques et préparer des dépôts défensifs avant que l’extension n’entre dans sa phase plus ouverte.

  • Du 20 juillet 2026 au 1er février 2027 la « Limited Registration Period » (LPR) s’ouvrira à son tour, mais elle ne sera pas ouverte à toutes les entités.

Elle vise avant tout les acteurs qui réalisent des transactions de paiement en ligne via un prestataire agréé. Concrètement, cela peut concerner des e-commerçants, des plateformes de services, des fintechs ou toute société dont le site sert réellement à encaisser, traiter ou faciliter des paiements.

Une contrainte supplémentaire vient s’ajouter : l’entreprise devra s’engager à utiliser le .PAY, réfléchir à un projet d’usage cohérent, documentable et aligné avec l’activité du site, et ne pas déposer cette extension à des fins défensives en le laissant par la suite inactif.

Aucune information n’a été communiquée sur l’ouverture de la phase de « General Availability » pour le moment.

Le .PAY s’annonce comme une extension à fort enjeu pour les marques, à la croisée des paiements en ligne, de la confiance client et de la lutte contre la fraude. Dans un contexte de lancement encadré par une « Sunrise » puis une « Limited Registration Period », chaque décision d’enregistrement peut avoir un impact direct sur la protection de l’identité de marque.

Nameshield accompagne les entreprises dans cette anticipation afin d’identifier les variantes sensibles et d’échanger avec des experts sur la stratégie la plus adaptée, alors n’attendez plus, contactez-nous ici.

Nameshield labellisé France Cybersecurity : un nouvel engagement pour votre souveraineté 

Label France Cybersecurity 2026 - DNS Premium de Nameshield de nouveau labellisé

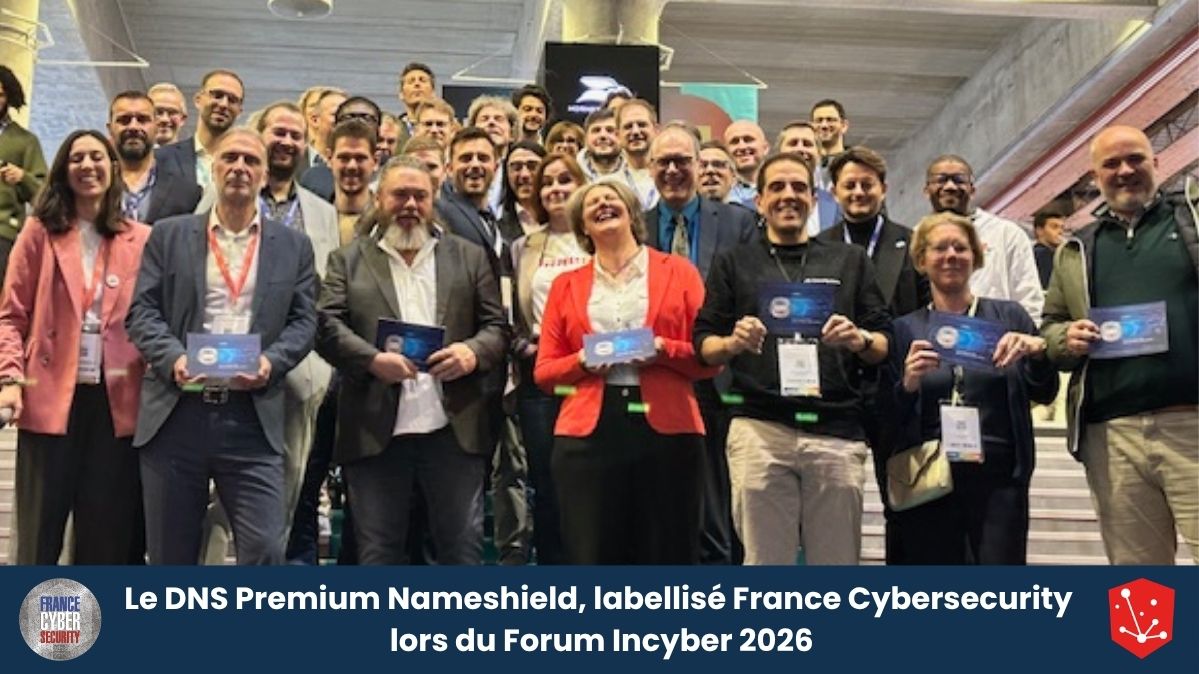
Lors de l’édition 2026 du Forum InCyber à Lille, dont le thème central appelait à « Maîtriser nos dépendances numériques », la question de la souveraineté a pris tout son sens.

Lors de cet événement, Nameshield s’est vu remettre le prestigieux Label France Cybersecurity, pour son offre DNS Premium, pour la 8ème année consécutive, soulignant son engagement pour un numérique européen de confiance.

Face aux tensions mondiales actuelles, la nécessité de piloter nos ressources critiques et de construire une autonomie stratégique résiliente n’a jamais été aussi forte.

Nameshield : l’engagement d’une sécurité DNS souveraine

Aujourd’hui, les entreprises sont obligées de faire face à la numérisation de leurs services, et sont particulièrement dépendantes aux réseaux. Leurs services sont interconnectés : sites web, applications mobiles, e-mails, VPN, objets connectés… Face à ces contraintes, la disponibilité continue et la sécurité des services en ligne sont impératifs.

Le DNS (Domain Name System) représente la porte d’accès à tous ces services.

Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. En raison de sa complexité de gestion et du fait qu’il soit peu sécurisé, il est exposé à une surface d’attaque importante et reste un maillon faible des systèmes d’information des entreprises.

Face à l’augmentation constante de cybermenaces de plus en plus complexes et sophistiquées, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse, pour éviter toute interruption de service, est devenu indispensable.

Nameshield est fier d’être de nouveau labellisé France Cybersecurity sur son offre DNS Premium.  Cette reconnaissance de son engagement constant en matière de cybersécurité est une preuve de sa capacité à répondre aux défis croissants du secteur, tout en continuant à garantir à ses clients une protection optimale face aux cybermenaces auxquelles ils font face.

Il est également crucial de prendre en compte les règlementations et le contexte de plus en plus exigeant à la fois pour les éditeurs et les utilisateurs.

L’importance du « sourcing » technologique pour les utilisateurs

Aujourd’hui, la sélection et l’évaluation des solutions de cybersécurité sont devenues des étapes critiques pour les entreprises. Face à l’opacité de certains systèmes et aux législations extraterritoriales, le « sourcing » technologique de solutions européennes est un acte de cybersécurité en soi. Il permet aux DSI et RSSI de reprendre le contrôle de leur infrastructure tout en garantissant la stricte confidentialité de leurs données sensibles.

Le Label France Cybersecurity : l’assurance d’une technologie de confiance

Obtenir le Label France Cybersecurity n’est pas qu’une simple formalité, c’est la validation d’une solution par l’ensemble de l’écosystème numérique français. En effet, la gouvernance de ce label repose sur une structure tripartite rigoureuse divisée en trois collèges :

  • Un collège étatique, réunissant les plus hautes instances nationales avec l’ANSSI, la DGA et la DGE.
  • Un collège industriel, représenté par l’Alliance pour la Confiance Numérique (ACN) et Hexatrust.
  • Un collège utilisateurs, composé d’experts métiers issus du CIGREF, du GITSIS et du CESIN.

L’attribution du label est décidée par une commission où siègent les représentants de ces trois collèges. Pour qu’une entreprise soit labellisée, elle doit obtenir un vote favorable de la majorité (au moins deux collèges sur trois). Cette organisation garantit aux utilisateurs finaux que la solution certifiée est souveraine, performante, et répond aux exigences de sécurité de l’État, de l’industrie et de leurs pairs.

Cette nouvelle labellisation vient donc confirmer la place de Nameshield comme pilier essentiel pour les entreprises désireuses de sécuriser leur écosystème tout en reprenant le contrôle de leurs dépendances numériques.

Pour en savoir plus sur notre solution DNS Premium labellisée, rendez-vous sur le site de Nameshield. Si vous avez des questions ou que vous souhaitez en savoir plus sur notre entreprise, vous pouvez nous contacter directement via ce formulaire.