Retrouvez-nous lors d’événements incontournables en 2026 

Au premier semestre 2026, Nameshield multiplie les événements pour vous rencontrer 

En 2026, Nameshield multipliera les occasions de vous rencontrer lors de salons spécialisés, de conférences sectorielles et d’ateliers thématiques dédiés à la protection de vos actifs numériques.  

Ces rendez-vous seront autant de moments privilégiés pour échanger avec nos experts sur les grandes actualités des noms de domaine, de la possibilité d’adopter une extension Internet personnalisée .BRAND, au besoin d’automatisation des renouvellements des certificats SSL/TLS pour les équipes IT face à leur durée de vie qui réduit.  

Ce sera aussi l’occasion de découvrir l’offre globale de Nameshield pour :  

  • Gérer et sécuriser vos noms de domaine et actifs numériques, 
  • Protéger et garantir la disponibilité, l’intégrité et la résilience de vos noms de domaine, 
  • Surveiller le territoire numérique de votre marque en analysant, et en surveillant l’évolution de la menace, 
  • Agir en menant des actions de lutte et remédiation pour répondre au mieux en cas d’atteinte contre votre marque. 

À travers des échanges, retours d’expérience et partages de connaissances, vous découvrirez comment protéger vos noms de domaine stratégiques, renforcer vos dispositifs de sécurité et protéger votre marque dans un environnement digital en constante mutation. 

Nameshield va faire son tour de France ce premier semestre 2026 pour venir à votre rencontre, et ira également en Angleterre, pour un focus propriété intellectuelle ! Rendez-vous :  

  • A l’IT Partners, le rendez-vous de la communauté des décideurs du Channel IT & Tech, à Paris, les 4 et 5 février 2026. 
  • A l’Hacktiv’Summit, le Sommet de la Cybersécurité dédié aux Directeurs de la cybersécurité et aux RSSI, à Chantilly les 12 et 13 mars 2026. 
  • Au Forum INCYBER Europe, événement européen de référence en matière de cybersécurité et de confiance numérique, à Lille du 31 mars au 2 avril 2026.  
  • Pour la première fois, Nameshield participera à l’INTA à Londres, qui se transformera en épicentre de la propriété intellectuelle, du 2 au 6 mai 2026.   
  • Au CoTer numérique pour un événement dédié aux collectivités territoriales et à leur écosystème, à Reims les 23 et 24 juin 2026.   

Si vous avez des questions sur nos solutions ou que vous souhaitez nous rencontrer lors d’un de ces événements, n’hésitez pas à nous contacter. Nos équipes se feront un plaisir de répondre à vos requêtes. 

Nameshield devient sponsor du Certified Senders Alliance (CSA) sur sa solution DMARC

Nameshield devient sponsor du Certified Senders Alliance (CSA) sur sa solution DMARC

La CSA, qu’est-ce que c’est ?

La Certified Senders Alliance (CSA) est un service appartenant à l’eco – Association of the Internet Industry en partenariat avec la Deutscher Dialogmarketing Verband – DDV, association allemande de marketing. Créée en 2004, et réunissant plus de 1000 membres, la CSA permet de faire le lien entre les fournisseurs de boîtes mail et les expéditeurs d’e-mails.

La CSA a pour mission d’établir un cadre commun entre fournisseurs de services de messagerie, expéditeurs et experts de la sécurité. Cela permet de favoriser le bon respect des standards techniques et juridiques en vigueur ainsi que les exigences du marché, en évolution constante.

Pourquoi être devenu sponsor ?

Nameshield s’appuie sur l’expertise technologique de son partenaire Merox pour offrir un écosystème de messagerie plus sûr, au service de la protection des marques. Cette approche conjointe assure une expertise reconnue des protocoles d’authentification des e-mails, permettant de mettre à profit un savoir-faire DMARC pour accompagner l’écosystème du CSA dans la lutte contre l’usurpation d’identité et le phishing.

Ce sponsoring s’inscrit dans une démarche globale de renforcement de la confiance numérique, en combinant la sécurisation des noms de domaine, la gouvernance des flux de messagerie et la diffusion de bonnes pratiques liées à la sécurité email.

À travers cette collaboration, Nameshield contribue à une meilleure mise en conformité DMARC, à l’optimisation des politiques de protection et à la montée en maturité des organisations européennes souhaitant aligner délivrabilité, conformité et sécurité.

Vous avez une question à propos de notre solution DMARC ? N’hésitez pas à nous contacter.

Adoptez les bons réflexes face au phishing à l’approche des fêtes

Adoptez les bons réflexes face au phishing à l'approche des fêtes

Alors que Noël approche à grands pas et que l’année 2025 touche bientôt à sa fin, les fêtes de fin d’année transforment cette période joyeuse et festive en un maillon vulnérable pour les entreprises. Révélant des fragilités parfois existantes : domaines oubliés mais toujours actifs, sous-domaines délégués à des prestataires qui ne répondent plus aux standards de sécurité, configurations DNS vieillissantes, certificats dispersés entre plusieurs équipes ou fournisseurs, les bonnes pratiques de sécurité ne doivent pas être reléguées au second plan en cette fin d’année !

La hausse des échanges, la multiplication des campagnes marketing, l’intensification des interactions avec les partenaires et les prestataires créent un environnement idéal pour les cybercriminels, qui combinent usurpation de marques, détournement de canaux techniques et exploitation des failles organisationnelles. Dans ce contexte, la protection ne peut plus se limiter à quelques mesures ponctuelles : elle doit s’inscrire dans une politique globale de sécurité, visant à renforcer la résilience des entreprises face aux menaces saisonnières tout en préparant l’entreprise aux défis cyber de l’année suivante. Cette période appelle aussi, plus que jamais à adopter les bons réflexes individuels, en sensibilisant ses équipes afin d’éviter les erreurs humaines qui peuvent coûter cher à l’entreprise.

Le phishing : un risque systémique qui capitalise sur la peur et l’urgence

Le phishing aussi appelé hameçonnage ou filoutage consiste à envoyer des courriels frauduleux qui imitent des communications légitimes pour tromper les destinataires. Cette attaque vise à soutirer aux utilisateurs des informations confidentielles telles que des mots de passe, des numéros de carte bancaire, et d’autres données sensibles. Selon une étude de Statista datant de janvier 2023, le phishing représentait la forme la plus répandue de cyberattaque en France, touchant environ 75% des entreprises.

Au-delà de la simple tromperie individuelle, le phishing constitue aujourd’hui un risque systémique pour l’entreprise, car il cible directement ses processus métiers, ses chaînes de paiement et sa réputation de marque. En haute saison commerciale comme Noël, les campagnes malveillantes s’appuient de plus en plus sur des données contextuelles (noms de fournisseurs, formats de factures, signatures internes copiées) pour paraître légitimes aux yeux des équipes comptables, commerciales ou support.

En jouant sur le sentiment d’urgence, les campagnes de phishing actuelles ne visent plus seulement à tromper un individu isolé, mais à déstabiliser l’ensemble de la chaîne décisionnelle de l’entreprise. Messages pressants évoquant une coupure imminente de service, une échéance réglementaire prétendument non respectée ou une validation de paiement « à traiter dans l’heure » contournent les contrôles habituels et court-circuitent les procédures de validation internes. Dans un contexte B2B où les flux financiers, les accès fournisseurs et les portails clients sont fortement interconnectés, une seule action réalisée dans la précipitation peut malheureusement conduire à l’usurpation de comptes, à la modification silencieuse de coordonnées bancaires ou à l’implantation de malwares persistants.

Une variante dangereuse, le slamming appelle à la plus grande vigilance

Le slamming est une variante connue dans le monde des noms de domaine et des entreprises. Contrairement à une simple tentative de spam, le slamming repose sur une mécanique de manipulation de la confiance : l’attaquant se présente comme un prestataire officiel, adopte les codes graphiques et juridiques d’un « registrar », et s’appuie sur un vocabulaire volontairement technique : expiration imminente d’un nom de domaine, dépôt d’un nom de domaine identique ou similaire, besoin de déposer un nom pour éviter une fraude, blocage DNS, suspension de certificats, transfert obligatoire… Autant de bonnes raisons pour pousser le destinataire de la demande à prendre une décision rapide qui se solde généralement par le règlement d’une facture.

La pression de la part des cybercriminels s’exerce d’ailleurs souvent sur des interlocuteurs qui ne gèrent pas directement les noms de domaine mais qui disposent d’un pouvoir de validation budgétaire ou administratif, ce qui augmente le risque de paiement ou d’acceptation d’un transfert non autorisé.

Pour s’en prémunir, il est essentiel de considérer toute sollicitation non planifiée relative aux noms de domaine comme suspecte par défaut : vérifier systématiquement l’adresse email de l’expéditeur et non seulement son nom affiché, confronter la demande au référentiel interne des domaines et des prestataires habilités avant tout engagement financier ou opérationnel.

Enfin, une autre attaque courante en période de Noël, les pièces jointes piégées 

Les pièces jointes piégées doivent être envisagées comme un risque de continuité d’activité à part entière, en particulier parce qu’elles peuvent servir de vecteur à un ransomware. Une simple facture de fin d’année ou un faux bon de commande envoyé à un service financier ou à un prestataire peut suffire à ouvrir une brèche, puis à chiffrer des serveurs critiques ou à exfiltrer des données contractuelles sensibles.

Au-delà du simple fichier infecté, les Chevaux de Troie ou Trojans constituent aujourd’hui un levier stratégique pour les cybercriminels, car ils permettent de prendre pied discrètement dans le système d’information, puis de préparer des attaques de plus grande ampleur (prise de contrôle de comptes, mouvements latéraux, déploiement ultérieur de ransomwares).

En période de fin d’année, pas de relâchement, prudence et sécurité doivent être plus que jamais des mots d’ordre 

Face à ces attaques de plus en plus ciblées, les organisations doivent rappeler les bons réflexes individuels à adopter mais aussi structurer une véritable hygiène numérique collective. Concrètement, cela passe par la formalisation de procédures internes adaptées aux périodes sensibles (fin d’année, clôtures comptables, pics d’activité)… La mise en place de campagnes régulières de sensibilisation, assorties de simulations de phishing ou de faux courriers de slamming, permet de transformer chaque collaborateur en maillon actif de la chaîne de défense, et non en simple « risque utilisateur ».

Si l’entreprise effectue bien son travail de sensibilisation, en période de fêtes, c’est aussi le rôle de chaque individu d’être particulièrement attentif. Les équipes doivent en effet adopter une lecture particulièrement critique de chaque message reçu, même lorsqu’il semble provenir d’un partenaire habituel ou d’un service interne. Les cybercriminels exploitent le contexte de fin d’année pour diffuser des campagnes de phishing et de slamming plus sophistiquées, en se basant sur des scénarios réalistes : renouvellement de contrats, relances de factures, rappels d’échéances de noms de domaine, notifications de livraison ou de blocage de compte. Avant d’ouvrir un email ou sa pièce jointe, il est recommandé de vérifier systématiquement la cohérence de plusieurs éléments : adresse de l’expéditeur (et non uniquement le nom affiché), objet du message (trop alarmiste ou trop alléchant), ton employé (pressions, menaces, promesses de réduction ou d’avantage exclusif), ainsi que la concordance avec les procédures internes existantes.

Quelques règles supplémentaires et simples vont pouvoir aider vos collaborateurs à éviter les erreurs :

  • La vigilance est le mot d’ordre lorsque l’on vous demande des données personnelles,
  • Les pièces jointes d’un expéditeur inconnu ne doivent pas être ouvertes,
  • Les liens URL peuvent être vérifiés en passant le curseur de la souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance,
  • Un retard face à une sollicitation urgente vaut mieux que des pertes financières : il ne faut pas céder à la pression et risquer d’engager un paiement frauduleux,
  • S’il y a un doute sur un expéditeur, vous pouvez le contacter par un autre biais pour vérifier s’il s’agit d’une tentative de fraude ou non.

Pour éviter de vous faire voler des données sensibles et d’être victime d’escroquerie, il est essentiel d’adopter ces bonnes mesures de cybersécurité. Parce qu’un simple clic suffit à commettre une erreur, continuez à sensibiliser vos équipes et restez informés face aux cybermenaces qui pèsent sur votre entreprise.

La nouvelle extension .MOBILE vient d’être lancée 

dot MOBILE - La nouvelle extension .MOBILE vient d’être lancée 

Le 17 novembre 2025, l’extension .MOBILE a été ouverte à l’enregistrement, offrant de nouvelles opportunités pour un large éventail d’acteurs incluant les entreprises et les marques souhaitant apparaitre en ligne, via des e-commerces, mais aussi plus largement, tout le secteur mobile. L’univers des noms de domaine s’élargit donc de nouveau, avec une opportunité qui va pouvoir parler à tous les acteurs du digital. En effet, toute structure souhaitant séparer ses services mobiles de son site principal, va pouvoir utiliser cette extension en .mobile comme levier important de différenciation.

Le planning d’ouverture de l’extension .MOBILE a été divisée en 4 phases :

La première, la Sunrise Period, permettra à une audience limitée de se positionner sur les noms de domaine qu’ils souhaitaient enregistrer en .mobile, du 17 novembre 2025 au 17 décembre 2025. Ce sont les titulaires de marques enregistrées auprès de la TMCH (Trademark Clearinghouse), qui ont la priorité d’enregistrement lors de cette étape de lancement.

Une seconde période est ensuite ouverte, la Telco Limited Registration Period (LRP) allant du 18 décembre 2025 au 3 février 2026.

La troisième phrase, la Early Access Period aura lieu du 4 au 18 février 2026 et permettra d’enregistrer, à des prix décroissants, les noms de domaine en forte demande en amont de la disponibilité publique.

Enfin, la dernière période, de l’Ouverture Générale de l’extension offrira la possibilité à tous d’acquérir leur nom de domaine en .mobile. Disponible et accessible à tous, sans condition préalable, cette étape fonctionne sur le principe du « premier arrivé, premier servi ». Le 19 février 2026, toutes les marques et entreprises intéressées par une telle démarche pourront ainsi affirmer leur présence « mobile » grâce à cette nouvelle extension.

Ne prenez pas le risque de rater cette opportunité : adoptez un nom de domaine en .mobile pour protéger votre réputation, assurer votre légitimité digitale et renforcer votre compétitivité en ligne.

Si vous souhaitez être accompagné pour acquérir un nom de domaine en .mobile ou si vous êtes simplement curieux des bénéfices de l’extension pour votre marque, contactez l’équipe Nameshield sans attendre, et nous répondrons à toutes vos questions.

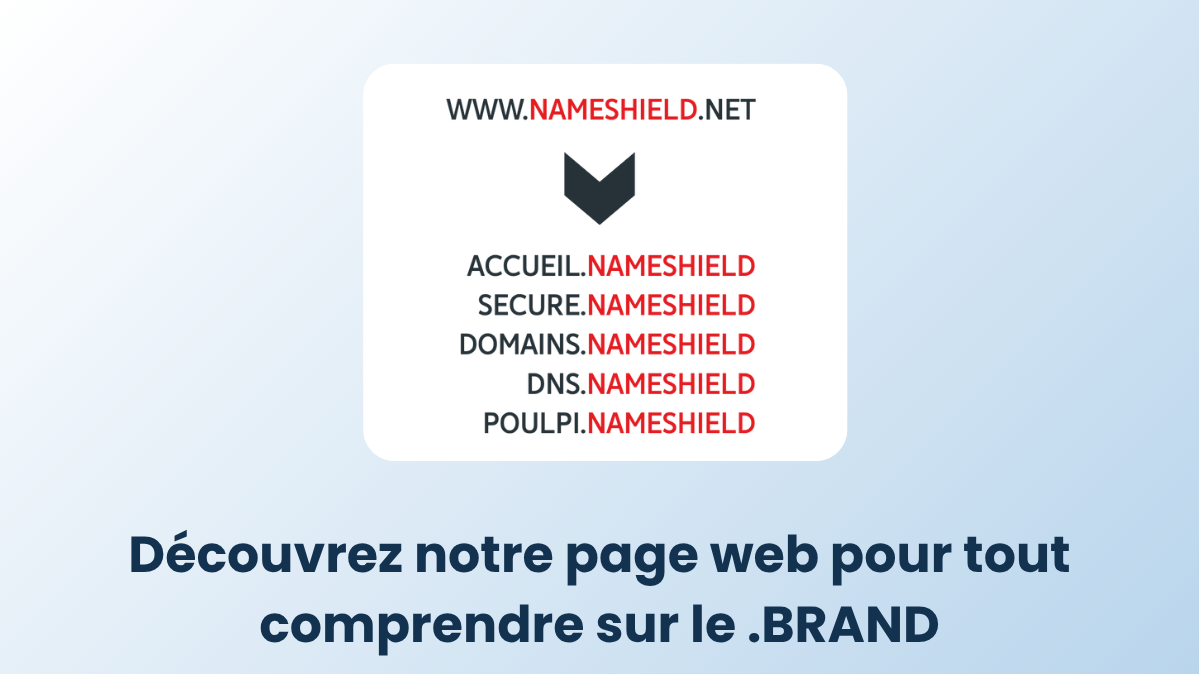
Découvrez notre page web pour tout comprendre sur le .BRAND

Découvrez notre page web pour tout comprendre sur le .BRAND

Depuis plusieurs semaines, Nameshield vous parle de l’opportunité rendue possible par l’ICANN, d’adopter votre extension Internet personnalisée, vous permettant de redéfinir et de contrôler votre écosystème numérique dès 2026. La date de candidature approche : c’est le moment de vous positionner, pour mener à bien votre projet.

Le .BRAND s’adresse à toute marque qui souhaite se différencier sur son marché. Véritable levier d’innovation, de confiance, de contrôle et de sécurité, ce projet ambitieux vous permettra de faire valoir votre réputation.

Pour tout comprendre sur cette opportunité, Nameshield vous donne rendez-vous sur notre nouvelle page dédiée.

Sur cette page, vous trouverez toutes les informations utiles sur :

  • Pourquoi adopter votre .BRAND ?
  • Comprendre ce qu’est un .BRAND et ce que représente le nouveau round de candidature d’extensions personnalisées proposé par l’ICANN dès l’année prochaine.
  • Les dates clefs dans le projet d’adoption d’un .BRAND, et la nécessité de s’y préparer dès aujourd’hui.
  • Ce que Nameshield vous propose en tant que partenaire, à la fois en termes d’accompagnement et de pilotage de votre projet, mais aussi en termes de gestion, pour vous offrir un support sur mesure, et de bout en bout.

Vous pourrez également consulter tous nos formats : derniers articles de blog sur le sujet, webinar disponible en replay, one pager à télécharger…

Alors que l’ICANN 84 aura lieu au mois d’octobre, l’équipe du programme des nouveaux gTLD de cette organisation prévoit de donner plus d’informations sur la mise en œuvre du programme de candidature à une extension personnalisée, en parlant notamment des mises à jour qui ont été faites depuis l’ICANN83, et des bonnes pratiques à adopter.

Alors restez connectés pour ne rien manquer sur le sujet ! Nameshield vous tiendra bien entendu informés des évolutions du programme de candidature afin de vous offrir le meilleur accompagnement.