Rapport annuel de l’ANSSI – Les 5 cybermenaces observées en 2018

5 grandes tendances de la cybermenace observées en 2018
Source de l’image : TheDigitalArtist via Pixabay

Le 15 avril dernier, l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) a dévoilé son rapport annuel lors d’une conférence de presse. L’agence a ainsi recensé 1 869 signalements, 391 incidents hors OIV (opérateurs d’importance vitale), 16 incidents majeurs et 14 opérations de cyberdéfense pour l’année 2018. L’ANSSI a également identifié 5 grandes tendances de la cybermenace observées en France et en Europe en 2018.

Analyse de la cybermenace en 2018 – Les 5 grandes tendances en France et en Europe

1. Cyber-espionnage

Préoccupation majeure de l’ANSSI en 2018, le cyber-espionnage représente le risque le plus élevé pour les organisations selon l’agence.

D’une extrême discrétion et bénéficiant d’importants moyens financiers, les attaquants planifient sur plusieurs années des attaques très ciblées et techniquement très sophistiquées. Il a été constaté en 2018, que ces cyberattaquants s’intéressent de plus en plus aux secteurs d’activité d’importance vitale  et aux infrastructures critiques spécifiques, tels que les secteurs de la défense, de la santé ou de la recherche.

2. Attaques indirectes

Les attaques indirectes ont connu une importante hausse en 2018, selon l’ANSSI. En effet, pour contourner les mesures de sécurité mises en place par les grands groupes, étant de plus en plus conscients du risque cyber, les attaquants visent les intermédiaires, tels que les fournisseurs ou les prestataires, qui sont plus vulnérables, pour atteindre leurs cibles finales.

Compromettre un seul partenaire suffit pour toucher plusieurs entreprises. Il est donc primordial de choisir des partenaires qui placent la sécurité de leur système d’information au premier plan de leurs préoccupations.

3. Opérations de déstabilisation et d’influence

De par la nature des cibles et des revendications, ces attaques à la technicité pourtant modérée, ont souvent un fort impact symbolique. Une augmentation de ces attaques a été constatée en 2018.

4. Cryptojacking

Pour rappel, le cryptojacking est une cyberattaque consistant à utiliser la puissance de l’ordinateur de sa victime afin de miner de la cryptomonnaie.

En 2018, de nombreuses attaques de ce type ont été observées, les attaquants de plus en plus organisés, profitent des failles de sécurité pour compromettre les équipements de leurs victimes en déposant des mineurs de cryptomonnaies sans qu’elles ne s’en aperçoivent.

5. Fraudes en ligne

La fraude en ligne constitue une cybermenace permanente aussi bien pour les entreprises et les grandes organisations que pour les particuliers. L’ANSSI a noté une importante évolution des fraudes en ligne l’année dernière. Les grands opérateurs se préoccupant de plus en plus de la cybersécurité, les attaquants se tournent alors vers des cibles moins exposées mais plus vulnérables, telles que les collectivités territoriales ou les acteurs du secteur de la santé qui ont été ainsi les cibles de nombreuses attaques de phishing en 2018.

Conclusion

La multiplicité et l’ampleur des attaques observées durant l’année 2018, démontrent qu’il est primordial de mettre en place des mesures de sécurité pour prévenir ces cybermenaces, aussi bien au sein des grandes organisations, des grands groupes que des petites entreprises.

« Le constat est sans appel : 2018 prouve une nouvelle fois que le risque numérique, loin d’être éthéré, doit être au cœur de nos préoccupations. Et pas seulement celles de l’ANSSI ! Les attaques informatiques touchent toute la société. C’est pourquoi nous devons tous nous emparer du sujet. », explique Guillaume Poupard, Directeur Général de l’ANSSI.
REPLAY WEBINAR CYBERSÉCURITÉ – DDoS et attaques ciblant le DNS et les noms de domaine : comment s’en protéger ?

REPLAY WEBINAR CYBERSECURITE - DDoS et attaques ciblant le DNS et les noms de domaine : comment s'en protéger ?

Le 24 février dernier le monde a pris conscience, à la suite d’un communiqué de l’ICANN, que l’Internet pouvait s’arrêter à tout moment ! En cause, la protection des noms de domaine et du DNS, pierre angulaire de l’accès aux sites web.

Saviez-vous que la disponibilité de vos mails, sites et services Internet dépend du Nom de Domaine?

Au programme de ce webinar à destination des Grands Comptes, Entreprises publiques et privées, Online Players et plus généralement des entreprises utilisant Internet comme canal de communication et de diffusion :

  • Actualités en cybersécurité
  • Comprendre l’importance du DNS
  • Identifier les attaques visant le DNS et les noms de domaine
  • Les bonnes pratiques pour se protéger

Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :

Cybersquatting : Hausse des plaintes UDRP déposées auprès de l’OMPI en 2018

Cybersquatting : Hausse des plaintes UDRP déposées auprès de l’OMPI en 2018
Source de l’image : janjf93 via Pixabay

Dans le monde des noms de domaine, la règle appliquée par plusieurs registres du « premier arrivé, premier servi » entraîne régulièrement de nombreux cas d’enregistrements abusifs de noms de domaine, et tout particulièrement de cybersquatting. Cette pratique consiste à s’accaparer, en le déposant, un nom de domaine, reprenant ou évoquant une marque, un nom commercial, un patronyme ou toute autre dénomination afin de tirer un profit matériel ou moral de sa notoriété présente ou à venir.

Afin de lutter contre ces actions frauduleuses et faire valoir ses droits, les titulaires de marque peuvent mener une action de lutte visant à récupérer ou supprimer le nom de domaine cybersquatté, appelée procédure UDRP (Uniform Domain Name Dispute Resolution Policy). Cette procédure est administrée par un centre d’arbitrage tel que celui de l’OMPI, l’Organisation Mondiale de la Propriété Intellectuelle (ou WIPO en anglais – World Intellectual Property Organization).

Selon le Directeur général de l’OMPI, M. Francis Gurry : “Les noms de domaine liés à des activités de fraude, d’hameçonnage ou de vente de contrefaçons représentent la menace la plus évidente, mais toutes les formes de cybersquattage sont préjudiciables aux consommateurs. Les litiges administrés par l’OMPI en vertu des principes UDRP soulignent combien les propriétaires de marques du monde entier doivent rester vigilants.”

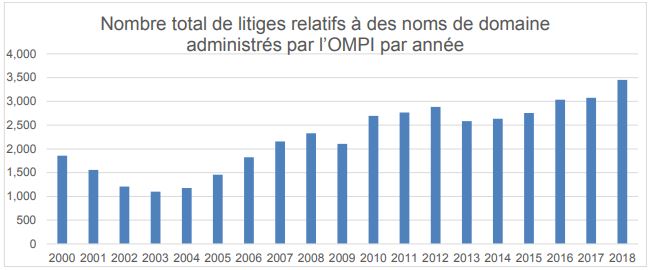
Plaintes UDRP déposées auprès de l’OMPI en 2018*

L’OMPI a publié le 15 mars dernier, son rapport annuel sur les litiges relatifs à des noms de domaine.

En 2018, le Centre d’arbitrage et de médiation de l’OMPI a reçu un nombre record de 3 447 plaintes UDRP déposées par des propriétaires de marques, soit une hausse de 12% par rapport à l’année précédente.

Plaintes UDRP déposées auprès de l’OMPI en 2018
Source : Base de données statistiques de l’OMPI, Mars 2019

Cependant ces litiges ont porté sur 5 655 noms de domaine, une baisse par rapport à 2017 qui comptabilisait 6 371 noms.

Les principaux gTLDs dans les plaintes déposées auprès de l’OMPI sont sans surprise le .COM (largement en tête avec 72.88%), le .NET (4.62%), le .ORG (3.50%) et le .INFO (2.23%).

Quant aux litiges portant sur des noms de domaine enregistrés dans les nouvelles extensions, ils représentent environ 13% des litiges, principalement dans les domaines .ONLINE, .LIFE et .APP.

Et enfin, près de 500 plaintes portant sur des noms enregistrés dans des ccTLDs ont été déposées, soit près de 15% de l’ensemble des litiges administrés par l’OMPI en 2018.

Les 3 principaux secteurs d’activité des requérants dans les procédures UDRP sont les secteurs de la banque et finance, biotechnologie et produits pharmaceutiques et le secteur Internet et technologies de l’information.

Au niveau de la répartition géographique, la France se place en 2nde position avec 553 dépôts auprès de l’OMPI, juste derrière les États-Unis (976 plaintes), et fait ainsi partie des pays les plus réactifs sur ce sujet.

A noter que sur l’ensemble des plaintes UDRP déposées en 2018, Nameshield est le 2ème déposant mondial avec 343 plaintes déposées et 66 clients représentés**.

Nos équipes se tiennent bien sûr à votre disposition pour vous renseigner quant aux possibilités d’actions de récupération de noms de domaine litigieux.


* Source : Base de données statistiques de l’OMPI, Mars 2019

**Source : Rapport sur les procédures UDRP de Nameshield group, 2018

Brexit et noms de domaine en .EU : Le plan d’actions de l’EURid reporté

Brexit et noms de domaine en .EU : Le plan d’actions de l’EURid reporté
Source de l’image : Tumisu via Pixabay

Dans l’article du 18 février dernier, nous avions abordé les conséquences du Brexit sur les noms de domaine en .EU et la publication du plan d’actions de l’EURid, le registre des .EU, suivant deux scénarios envisagés, en l’absence d’accord ou en cas d’accord de transition entre le Royaume-Uni et l’Union Européenne.

En résumé, à la suite du Brexit, les entreprises et les particuliers détenteurs d’un .EU ne pourront plus renouveler ou enregistrer de noms en .EU s’ils ne sont pas établis dans l’Union Européenne.

En l’absence d’accord, les titulaires des noms en .EU, auront 2 mois à compter du 30 mars 2019, pour démontrer leur éligibilité ou transférer leur nom à un titulaire éligible (dont l’adresse n’est pas en Grande-Bretagne ou à Gibraltar). Les titulaires qui n’auront pas démontré leur éligibilité seront considérés comme non éligibles et leurs noms de domaine seront alors supprimés.

En cas d’accord de transition, ce plan d’actions sera appliqué à partir du 1er janvier 2021.

Avec l’issue incertaine du Brexit, le 22 mars dernier, l’EURid a annoncé que ce plan d’actions serait mis en suspens dans l’attente d’une communication officielle de la Commission Européenne.

Affaire à suivre.

Le .DEV ouvert à tous

Le .DEV ouvert à tous
Source de l’image : mohamed_hassan via Pixabay

Après les lancements du .APP et du .PAGE, Google a lancé sa nouvelle extension .DEV, dédiée aux développeurs et à la technologie, le 16 janvier dernier suivant le calendrier ci-dessous :

  • Phase Sunrise : du 16/01/2019 au 19/02/2019
  • EAP (Early Access Program) : du 19/02/2019 au 28/02/2019
  • Ouverture totale : à partir du 28/02/2019

Depuis le 28 février 2019, le .DEV est en ouverture totale et compte déjà plus de 64 000 enregistrements de noms de domaine, selon Domain Name Wire.

Pour promouvoir cette nouvelle extension et à l’occasion du Google I/O 2019, son événement annuel à destination des développeurs (qui se tiendra du 7 au 9 mai 2019 au Shoreline Amphitheatre, à Mountain View), Google propose l’enregistrement gratuit d’un nom de domaine en .DEV pour une durée d’1 an pour tout billet réservé. Mais les enregistrements résultant de cette campagne promotionnelle ne représentent qu’une petite part des 64 000 noms de domaine en .DEV enregistrés.

Au cours des derniers mois, Google a lui-même lancé ou relancé plusieurs de ses propres sites en .DEV : web.dev, opensource.dev, flutter.dev…

D’autres entreprises ont également opté pour l’enregistrement de leurs noms de domaine en .DEV telles que Mozilla avec mdn.dev, Salesforce avec crm.dev ou encore Level Access avec accessibility.dev.

Le HTTPS obligatoire pour tous les noms de domaine en .DEV

Comme évoqué dans un précédent article par Christophe GERARD, Security Product Manager de Nameshield group, pour rappel, Google, dans sa volonté d’un Internet toujours plus sécurisé, rend le chiffrage HTTPS obligatoire pour tous ses nouveaux TLDs : .APP, .PAGE, .HOW, .DEV … (Retrouvez les détails dans cet article).

Ainsi l’extension .DEV est donc incluse dans la liste de pré-chargement HSTS, imposant le protocole HTTPS pour tous les noms de domaine en .DEV.

Par conséquent, pour pouvoir utiliser un nom de domaine en .DEV, il vous faudra acquérir un certificat SSL et déployer HTTPS.

Des outils aux plateformes, des langages de programmation aux blogs,  cette extension vous permettra de mettre en avant vos projets. N’hésitez pas à contacter un consultant Nameshield pour toutes questions concernant les conditions d’enregistrement de votre .DEV.