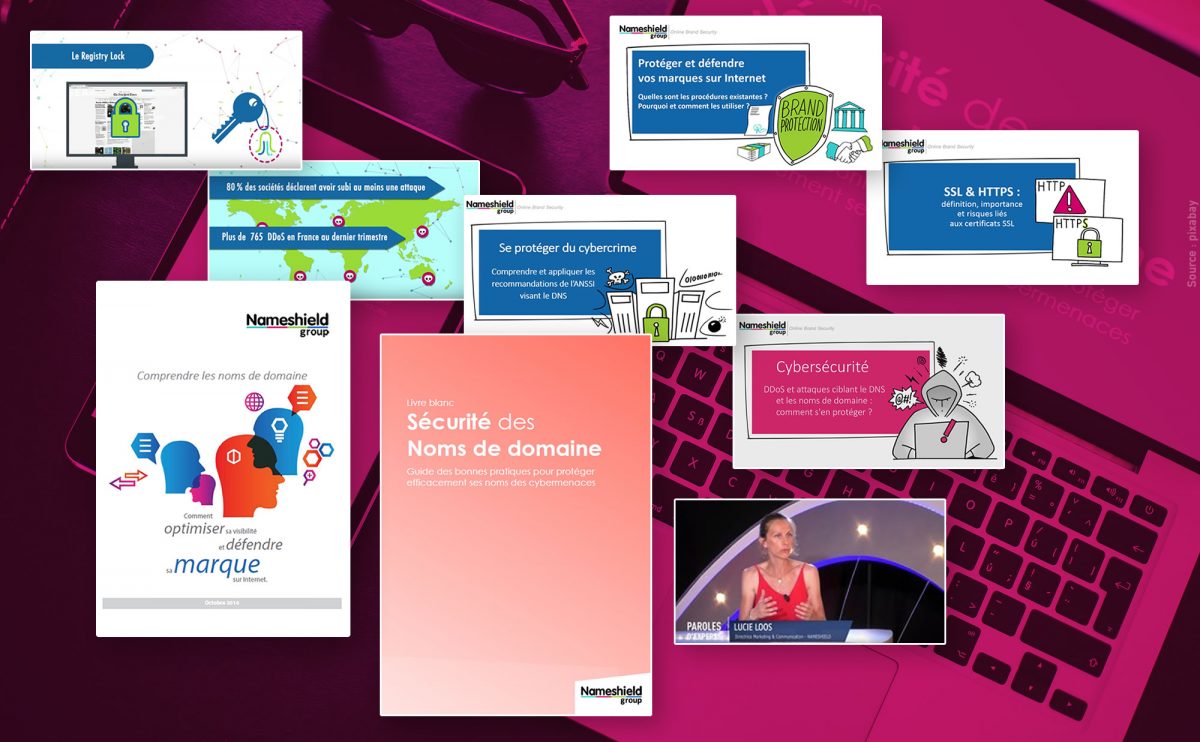
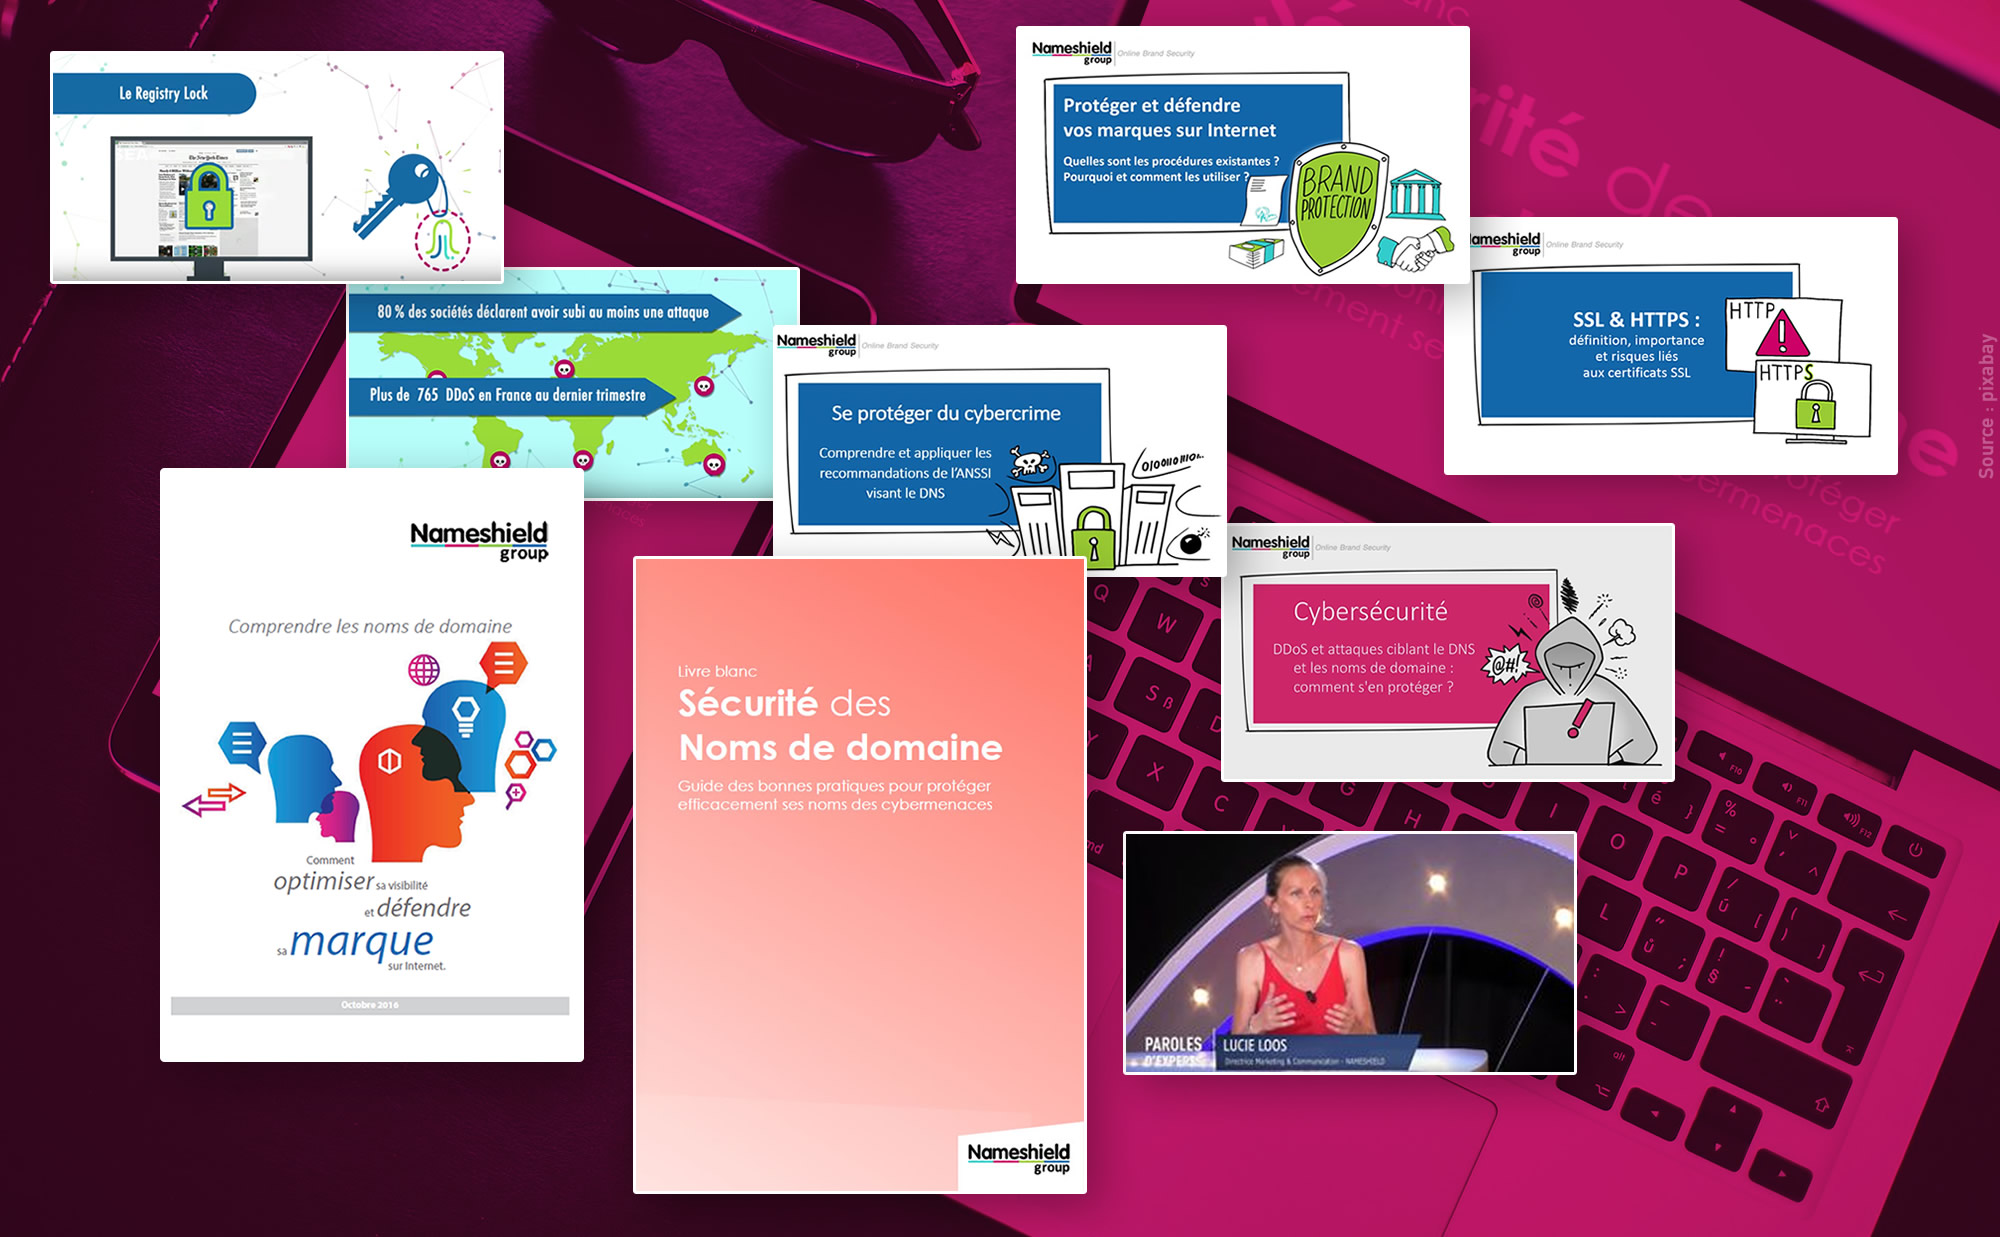
Pendant cette période de confinement, Nameshield vous propose un accès continu à de nombreuses ressources téléchargeables : livres blancs, infographies, vidéos, webinars, etc.
Si des webinars sur des sujets spécifiques vous intéressent particulièrement, n’hésitez pas à nous en faire part. Nous mettrons en place des sessions dédiées.
Apple a annoncé cette semaine que la durée de vie maximale des certificats SSL/TLS sur ses appareils et son navigateur Safari serait limitée à 398 jours (1 an, et 1 mois pour couvrir la période de renouvellement). Le changement, annoncé par Apple lors de la réunion CA / Browser Forum à Bratislava, en Slovaquie, entrera en vigueur pour les certificats émis après le 31 août 2020.
L’annonce d’Apple fait suite à un échec du vote du CA/B Forum sur les certificats d’un an (bulletin SC22), qui s’est tenu en août 2019, et reflète une tendance continue à raccourcir la durée de vie des certificats. A la suite de ce vote, Google avait d’ailleurs exprimé son intention de réduire la durée de vie des certificats en dehors du cadre du CA/B forum si celui-ci ne se positionnait pas rapidement. Cette annonce est une demi-surprise, nous aurions plutôt pensé que Google ou Mozilla ferait le premier pas.
Quelles conséquences pour les sociétés et leurs certificats SSL/TLS?
La validité plus courte est-elle une bonne chose?
Plus la période de validité
d’un certificat est courte, plus le certificat est sûr. En exigeant le
remplacement des certificats sur une période plus courte, les mises à jour de
sécurité sont apportées aux certificats, elles se déploient plus rapidement. La
durée de vie de la clé privée d’un certificat, plus courte, est aussi une forte
recommandation des acteurs de la sécurité en ligne afin de limiter la durée
potentielle d’une fraude suite à une compromission.
D’un point de vue sécurité,
tout le monde s’accorde à dire qu’une réduction de la durée de vie des
certificats est une bonne chose. Le problème se situe du côté opérationnel avec
les conséquences annoncées de cette réduction : plus d’interventions sur
les certificats, donc une plus grande complexité dans le maintien d’un
inventaire à jour et le besoin d’une organisation optimale avec les partenaires
pour l’émission des certificats.
Faut-il tenir compte de l’annonce d’Apple ?
Safari est l’un des deux principaux
navigateurs web, avec 17,7% en janvier 2020, derrière Google Chrome (58,2%) et
devant Microsoft Internet Explorer et Edge (7,1%). Il parait difficile de faire
fi de cette annonce qui touchera 1/5 des internautes, qui plus est si Google
suit, il vaut mieux anticiper et se préparer. C’est d’ores et déjà le conseil
de Nameshield.
Ce qu’il faut garder à l’esprit
Les certificats émis avant le 1er septembre 2020 ne sont pas affectés par cette modification. Ils resteront valides pendant toute la période de deux ans et n’auront pas besoin d’être modifiés ou remplacés. Tous les certificats émis le 1er septembre ou après devront être renouvelés chaque année pour rester fiables par Safari.
Il faut donc se préparer à
passer à des certificats d’une durée d’un an maximum contre deux actuellement.
S’appuyer sur un partenaire et des outils efficaces est plus que jamais
indispensable.
Vers la fin de la corrélation entre l’authentification et la gestion technique des certificats
Ce qui semble se dessiner au
sein du CA/B Forum est le fait de permettre une durée d’authentification
identique à celle que l’on connait aujourd’hui (deux ans) tout en forçant les
certificats à être remplacés plusieurs fois durant cette même période.
Les principales Autorités de
Certification, les organismes qui délivrent les certificats, anticipent ces
changements et travaillent sur plusieurs systèmes d’automatisation du cycle de
vie des certificats. Elles limiteraient ainsi le besoin de passer par une
procédure de réauthentification potentiellement lourde à chaque remplacement.
Les entreprises pourraient remplacer leurs certificats autant de fois qu’elles
le souhaiteraient durant cette période. Cela permettrait notamment d’anticiper
d’éventuelles nouvelles réductions de la durée de vie maximale des certificats.
La tendance est également à la
mise en place d’outils d’automatisation pour le maintien d’un inventaire précis
des certificats d’une part et la réinstallation technique de l’autre.
Nameshield suit de près ces différentes évolutions et vous permettra de
continuer à travailler en toute confiance.
Notre équipe se tient également à votre disposition pour anticiper ces changements et répondre à vos éventuelles questions.
Du 7 au 12 mars prochains devait se tenir à Cancún, au Mexique, le 67ième Sommet annuel de l’ICANN, un sommet consacré aux règlementations liées au nommage internet. Souvent désigné par l’acronyme ICANN67, c’est finalement un autre acronyme COVID19 qui désigne le désormais célèbre coronavirus qui a obligé ICANN à reconsidérer toute la logistique de cet événement.
Depuis 1999, ICANN organise tous les ans trois rendez-vous annuels consacrés aux règlementations applicables au nommage internet et un quatrième consacré à des aspects plus opérationnels, souvent désigné comme le GDD Summit (Global Domain Division Summit). Ces réunions sont l’occasion pour les participants de quelques 150 pays et quelques 2500 participants, d’échanger en direct sur les sujets brûlants liés au système de noms de domaine (le DNS).
Depuis quelques semaines l’attention mondiale s’est pourtant
cristallisée sur un tout autre sujet : celui de la propagation en cours du
coronavirus qui selon les derniers chiffres connus aurait contaminé quelques
75.465 personnes en Chine continentale et causé le décès de 2.236 personnes
depuis son émergence en décembre à Wuhan, capitale de la province de Hubei. Si
la Corée du Sud dépasse elle aussi désormais le cap des 150 cas confirmés, la
liste des pays qui recensent des cas d’infection ne cesse de s’allonger. Ce
sont en effet plus de 30 pays qui sont désormais dans cette situation.
Fort logiquement au cours des dernières semaines, dans les
coulisses de l’organisation ICANN, le coronavirus remontait comme un sujet de
préoccupation majeur pour les acteurs de l’industrie des noms de domaine. De
plus en plus de participants potentiels évoquaient le fait de préférer ne pas
se déplacer pour cet événement pourtant important pour eux, tandis que d’autres
demandaient si la tenue de cet événement était pertinente dans un tel contexte.
Des annulations récentes d’événements de même nature ont en effet fait écho à
leurs doléances. Au début de ce mois, la GSMA, les organisateurs de la plus
grande exposition de l’industrie mobile au monde, le Mobile World Congress
2020, avaient effectivement annulé l’événement après que plus de 30 exposants
et sponsors se soient retirés en raison de l’épidémie. Le Festival Fintech de
l’Inde (IFF 2020) organisé par le gouvernement du Maharashtra, le ministère de
l’électronique et des technologies de l’information (MeitY), la National
Payments Corporation of India (NPCI) et le Fintech Convergence Council a
annoncé lui aussi cette semaine qu’il reporterait l’événement à un « moment
plus approprié » en raison des problèmes liés au coronavirus. L’événement devait
se tenir les 4 et 5 mars 2020.
Lors de la session du conseil d’administration de l’ICANN du
19 février, session qui a été rallongée d’une heure, ICANN a donc fini par
trancher :
« Résolu (2020.02.19.01), en raison de l’urgence de santé publique de portée internationale posée par le COVID-19, des développements quotidiens en évolution, et du risque mondial élevé encore identifié, le Conseil d’administration charge le Président et le Directeur général de l’ICANN, ou ses représentants, de prendre toutes les mesures nécessaires pour ne pas tenir la réunion ICANN67 en personne à Cancún, au Mexique.
Il est résolu (2020.02.19.02), comme le Conseil
d’administration a décidé de ne pas se rendre à Cancún, au Mexique pour
l’ICANN67, que le Conseil d’administration ordonne au Président et au Directeur
général de l’ICANN de remplacer
l’ICANN67 par la première réunion publique organisée à distance. »
Le communiqué du Board ICANN confirme ainsi que le sommet
habituellement tenu en présentiel va pour la première fois être entièrement géré
à distance avec des moyens encore à préciser.
Si la tenue d’un tel rendez-vous à distance est inédite, il
est à noter que par le passé ICANN a déjà remis en question l’organisation des
réunions pour des raisons similaires. En effet en juin 2016 par exemple, ICANN
avait décidé de déplacer l’ICANN56 de Panama City à Helsinki en Finlande pour
cause de virus Zika. La seule différence est que la décision avait pu être
davantage anticipée.
C’est d’ailleurs pour cela que ICANN s’est déjà emparé du sujet pour la tenue des événements suivants l’ICANN67 : le GDD Summit prévu à Paris en mai puis l’ICANN68 prévu à Kuala Lumpur en Malaisie en juin.
A la suite de l’annonce, dimanche
16 février, de la candidature d’Agnès Buzyn aux élections municipales de Paris,
plusieurs journalistes politiques ont découvert lundi que le nom de domaine
buzyn2020.fr était déposé mais renvoyait vers Paris en commun, le site de
campagne d’une toute autre candidate, Anne Hidalgo.
Plusieurs autres noms ont été enregistrés dimanche soir, redirigeant également vers la page d’accueil de Paris en commun dont buzyn2020.paris, agnesbuzyn2020.fr et agnesbuzyn2020.com. Si plusieurs de ces noms ont été déposés anonymement, deux d’entre eux l’ont été par l’association Montreuil en Commun, un groupe de « quatre conseillers municipaux » qui se dit « sans aucune étiquette politique » et qui explique à Numerama que le fait que ces noms étaient disponibles est « révélateur de l’improvisation de sa candidature et de la légèreté de LREM s’agissant d’une affaire sérieuse comme une candidature à la mairie de Paris ».
Sensibilisation aux risques de cybersquatting
La candidate LREM ne pourra pas non plus utiliser le nom de domaine buzyn2020.com qui a été déposé lundi par une société de conseil en gestion de risques et de crises, Crisalyde. En déposant ce nom, la société a souhaité sensibiliser aux risques de cybersquatting.
« J’ai profité de l’occasion pour faire de la sensibilisation. C’est mon métier, j’ai vu un risque et je l’ai exploité », explique au Parisien Selim Miled, le président de Crisalyde.
Le cybersquatting est une pratique consistant à s’accaparer, en le déposant, un nom de domaine, reprenant ou évoquant une marque, un nom commercial, un patronyme ou toute autre dénomination sur laquelle le déposant n’a aucun droit et ce afin de tirer un profit matériel ou moral de sa notoriété présente ou à venir.
Crisalyde a ainsi enregistré 6
noms de domaine : buzyn.paris, agnesbuzyn2020.paris, buzynpourparis.com, buzynpourparis.fr,
buzyn2020.info et buzyn2020.com. «Dès que
l’équipe d’Agnès Buzyn me contactera, je leur céderai le nom de domaine au prix
acheté, avec un conseil amical» ajoute Selim Miled.
Quelle stratégie adopter face au cybersquatting ?
L’équipe d’Agnès Buzyn devra
entrer en contact avec les personnes qui ont déposé ces noms, qui pourront
décider de les rendre gracieusement ou de leur revendre à des prix qu’ils
auront fixés.
Toutefois il existe des actions de lutte visant à récupérer un nom de domaine cybersquatté, telle que la procédure UDRP (Uniform Domain Name Dispute Resolution Policy). Cette procédure permettra alors la suppression ou le transfert du nom de domaine (pour en savoir plus, un webinar sur les procédures de récupération des noms de domaine est disponible en replay sur le site de Nameshield).
Et enfin, afin d’éviter tout risque de cybersquatting, il est conseillé de mettre en place une surveillance des dépôts de noms de domaine, pour être ainsi alerté immédiatement de tout nouveau enregistrement de noms de domaine pouvant potentiellement porter atteinte à votre notoriété ou à votre activité.
Pour plus d’informations sur notre expertise en protection des marques en ligne et les procédures de récupération de noms de domaine, n’hésitez pas à prendre contact avec un consultant Nameshield.
Nous sommes actuellement dans une phase prioritaire pour l’enregistrement d’un nom de domaine en caractères standards (ASCII) sous l’extension .TW en chinois (.台灣 ).
L’IDN (internationalized domain name)* de cette extension est le suivant : .xn – kpry57d
Si vous détenez un nom de domaine
en .TW
vous pouvez donc prétendre au même nom en .台灣 sous certaines conditions :
La date de création de votre nom de domaine en .TW doit être antérieure au nom
souhaité sous l’extension : .台灣 (.xn –
kpry57d)
Le titulaire du nom de domaine en ASCII.台灣 (.xn – kpry57d) doit être le même que le nom en ASCII.TW
Les noms de domaine : ASCII.tw et ASCII.台灣 (.xn – kpry57d) doivent être gérés par le même registrar lors de la création du nom : ASCII.台灣.
Cette phase a débuté le 7 janvier 2020 et finira le 10 février 2020.
L’ouverture générale est prévue le 18 février 2020.
Pour plus d’informations sur les conditions d’enregistrement de votre .台灣, n’hésitez pas à prendre contact avec un consultant Nameshield.
* Les noms de domaine internationalisés (IDN) permettent l’utilisation de noms de domaine dans la langue maternelle d’internautes utilisant des caractères spéciaux tels que les utilisateurs asiatiques, arabes ou africains.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.