Nameshield sera présent aux Universités d’été de la Cybersécurité d’Hexatrust – Le 9 septembre 2025 à Paris

Nameshield sera présent aux Universités d’été de la Cybersécurité d’Hexatrust – Le 9 septembre 2025 à Paris

Les Universités d’été de la Cybersécurité et du Cloud de Confiance d’HEXATRUST reviennent le mardi 9 septembre 2025 pour une 11ème édition qui se tiendra à la Station F autour du thème « Faire l’Histoire ou la subir ». Événement incontournable de la rentrée pour les professionnels du secteur, ce salon offre une vitrine à de nombreuses solutions souveraines, et rassemble les professionnels de la filière – entreprises, clients, partenaires, prospects, associations, médias et décideurs.

Venez rencontrer l’équipe Nameshield qui se tient à votre disposition pour discuter avec vous des actualités cyber du moment et échanger sur vos besoins.

Rendez-vous au stand A14 pour découvrir nos solutions globales et lutter efficacement contre les cybermenaces.

Nameshield, membre Hexatrust depuis 2020, protège les noms de domaine stratégiques de ses clients contre les cybermenaces depuis 30 ans. Vous avez des questions et souhaitez nous rencontrer ? Nous vous attendons nombreux !

Pour plus d’informations sur le programme et pour vous inscrire, rendez-vous sur le site de l’événement : https://uecc-hexatrust.com/page-inscription

Quelles bonnes pratiques en cas de détection d’un nom de domaine usurpant votre marque ?

Quelles bonnes pratiques en cas de détection d’un nom de domaine usurpant votre marque ?

Les noms de domaine font partie intégrante de la surface d’attaque des entreprises. Les fraudeurs et cybercriminels exploitent donc régulièrement ces actifs stratégiques à des fins d’abus et d’attaques informatiques, que leurs objectifs soient d’ordre financier, de perturbation ou déstabilisation ou encore de compromission de systèmes d’information.

Dans cette optique, les acteurs malveillants enregistrent abusivement des noms de domaine qui reprennent à l’exact ou à l’approchant une marque ou un signe distinctif sur lesquels ils n’ont aucun droit : c’est ce qu’on appelle du cybersquatting. Il peut également arriver que les acteurs malveillants récupèrent et exploitent un nom de domaine non renouvelé ou abandonné par l’entité qui le détenait légitimement jusque-là.

Quels usages font les acteurs malveillants de ces noms de domaine usurpés ?

Initialement, les usurpations de noms de domaine avaient un but essentiellement financier, visant à monnayer et revendre le nom au prix fort. Si ce type de fraude perdure, ces usurpations sont désormais principalement liées à des activités cybercriminelles.

Elles peuvent avoir pour objectif de récupérer frauduleusement des renseignements via de l’hameçonnage, représentant un risque pour les utilisateurs qui transmettent des données sensibles pouvant être revendues et exploitées pour de l’usurpation d’identité ou pour la compromission de systèmes d’information.

Les internautes sont facilement leurrés par des noms de domaine très approchants d’un nom légitime, ce qui est exploité pour la mise en œuvre d’arnaques, de redirection vers des liens commissionnés ou encore de la promotion d’offres illicites voire concurrentes. Les noms de domaine peuvent également être utilisés pour diffuser de fausses informations ou des contenus inappropriés.

Le cybersquatting demeure par ailleurs un vecteur d’intrusion initial très utilisé par les acteurs malveillants pour conduire un internaute à télécharger des codes malveillants destinés à infecter son poste et partager des données permettant de prendre pied sur un système d’information.

Une exploitation croissante du cybersquatting

Les entités ciblées peuvent donc être victimes de pertes financières ainsi que d’atteintes réputationnelles et sécuritaires. Or, les actes d’usurpation de marque via le cybersquatting augmentent d’année en année.[1]

L’enregistrement de noms de domaine d’apparence légitime est une pratique très aisée. En effet, le dépôt d’un nom de domaine relève de la règle du « premier arrivé, premier servi », et nombre de bureaux d’enregistrement n’appliquent pas de vérification de l’identité du déposant. Certaines extensions étant par ailleurs très peu onéreuses, on observe une croissance des dépôts en masse.   

Les acteurs malveillants usent par ailleurs des formes de cybersquatting faisant passer le nom de domaine frauduleux le plus inaperçu possible, à l’instar du combosquatting qui consiste à imiter un nom de domaine existant par l’ajout d’un mot-clé au domaine de la marque et du TLD-squatting qui consiste à déposer un nom de domaine, le plus souvent dans sa forme exacte, avec une extension différente à celle du nom légitime.

Une fois un nom de domaine litigieux détecté, il faut alors réagir via des actions de remédiation pour mettre fin à l’atteinte et via des actions techniques pour vérifier qu’aucune compromission ne soit en cours ou anticiper une potentielle survenue.

Comment remédier à une atteinte pour protéger votre marque ?

En fonction de la forme de l’usurpation détectée et de la stratégie adoptée, il existe plusieurs actions de remédiation qui peuvent être activées dans le but de protéger la marque. Il peut être possible de récupérer le nom de domaine à l’amiable en faisant valoir ses droits, de faire suspendre le site web ou encore de contester l’enregistrement d’un nom de domaine via des procédures extra judiciaires adaptées.

L’envoi d’une lettre de cessation d’une atteinte au détenteur d’un nom de domaine, après obtention de son identité, a pour objectif de trouver avec ce dernier une solution à l’amiable pour récupération du nom de domaine litigieux. En cas de refus du titulaire, cette démarche peut constituer un premier recours pour prouver l’antériorité des droits sur la marque, et préparer un dépôt de plainte.

Les actions de suspension de sites sont quant à elles une procédure visant la fermeture des sites Internet présentant un contenu au caractère frauduleux avéré à l’encontre d’une marque. Elles peuvent également être activées dans le cas où il est prouvé que ce nom de domaine est utilisé à des fins d’envois de mails d’hameçonnage. Une demande de suspension doit être soumise au registrar et à l’hébergeur pour prise de mesures, le plus souvent à partir d’un dossier rassemblant les éléments de preuve de la fraude.

Les procédures extrajudiciaires (UDRP, URS, SYRELI…) consistent à faire appel à une structure tierce pour contester l’enregistrement d’un nom de domaine, en dehors du système judiciaire classique. En fonction des cas, les dossiers justifiant du bien-fondé de la plainte sont déposés auprès d’un centre d’arbitrage, d’un registre ou d’un organisme accrédité. Il existe différentes procédures pour contester un enregistrement, dont le choix repose principalement sur l’extension du nom de domaine objet du litige. La plupart d’entre elles permettent sa récupération.

Il s’agit des actions les plus communes, d’autres actions peuvent être envisagées en fonction des cas rencontrés.

Quelles actions techniques mettre en œuvre pour protéger votre SI ?

Comme l’indique l’ANSSI dans son rapport sur la Maîtrise du risque numérique en date de 2019, « la mise en œuvre de moyens de détection, de journalisation et de corrélation adaptés participe […] à la détection des cyberattaques ».

En cas de détection d’un nom de domaine litigieux, l’une des premières actions à mettre en œuvre consiste à le bloquer au niveau des proxys ou directement au niveau du serveur DNS, dans le but d’empêcher toute navigation sur le site Internet associé. Cette action permet également d’empêcher les utilisateurs de l’entreprise de s’y rendre bien qu’ils y soient invités à partir d’une adresse électronique tierce.

Une deuxième étape consiste à blacklister le nom de domaine au niveau du serveur mail afin d’empêcher la réception par les collaborateurs de mails qui seraient envoyés à partir de ce nom. De nombreuses solutions de passerelles mails proposent un système de blocklist qui peut être enrichi par les équipes techniques en charge de la sécurité informatique de l’entreprise.

Enfin, il convient de rechercher, dans les journaux de la passerelle mails, la réception de courriels transmis à partir de ce nom de domaine qui aurait pu advenir avant la mise en place du blacklisting. Corolairement, il convient également d’analyser les journaux de proxy pour vérifier qu’aucune navigation mails n’a abouti sur ce nom de domaine.

Ces actions peuvent être chronophages en l’absence de système SIEM, mais il est possible de prioriser les actions de recherche et de blacklisting à partir de la criticité des noms de domaine détectés.

En tant qu’expert dans la protection des noms de domaine stratégiques de ses clients contre les cybermenaces, Nameshield peut vous accompagner via ses solutions de détection des cas de cybersquatting et son service de Remédiation spécialisé dans les règlements de litige autour des noms de domaine.

N’hésitez pas à nous contacter pour plus d’informations.


[1] L’Organisation mondiale de la Propriété Intellectuelle (OMPI), l’un des principaux centres d’arbitrages auprès duquel il est possible de déposer une plainte extra-judiciaire UDRP, relève une augmentation du nombre de plaintes de plus de 7% entre 2022 et 2024 et de plus de 47% entre 2020 et 2024.

Enjeux, perspectives et actualités pour le secteur cyber : que doit-on retenir des différents rapports publiés en juin 2025 ?

Enjeux, perspectives et actualités pour le secteur cyber : que doit-on retenir des différents rapports publiés en juin 2025 ?

Au mois de juin, plusieurs rapports d’envergure ont été publiés par différents organismes français. Très éclairants pour le secteur cyber et particulièrement sur les noms de domaine, ils permettent aujourd’hui de dresser un panorama stratégique et opérationnel de la cybersécurité française : un passage en revue est donc nécessaire.

Le 4 juin, l’Alliance pour la Confiance Numérique a publié l’Observatoire de la Filière de la Confiance Numérique ». Le 26 juin 2024, c’est l’Afnic qui partageait son « Observatoire du marché mondial des noms de domaine en 2024 »

Nameshield tenait à vous partager les points clefs de ces différents documents afin de diffuser à ses lecteurs un aperçu de cette actualité riche du mois de juin.

11ème édition de l’« Observatoire de la Filière de la Confiance Numérique 2025 », une « boussole stratégique » pour appréhender les problématiques cyber de demain

Publié par l’Alliance pour la Confiance Numérique, ce rapport annuel reste une ressource incontournable pour les professionnels de la filière. Véritable observatoire de l’écosystème, il offre un large éventail d’informations, dressant un bilan de l’année écoulée et des tendances de la confiance numérique (regroupant les sujets de sécurité numérique, d’IA de confiance et de cybersécurité).

En 2024, la confiance numérique a représenté :

  • 21,3 milliards d’euros de chiffre d’affaires en France (une croissance de 6,2% entre 2023 et 2024), dont 53% provenant du secteur de la cybersécurité, 40% de la sécurité numérique et 7% de l’IA de confiance,
  • 33,5 milliards d’euros de chiffre d’affaires générés à l’étranger,
  • 107,000 personnes employées dans le secteur en France.

Au-delà d’un simple constat, le rapport cherche à préciser les contours de la filière de la confiance numérique, en pleine mutation, en évaluant son poids économique, ses spécificités et les défis à venir pour le secteur dans un monde de plus en plus interconnecté et vulnérable.  

Citant le « Panorama de la cybermenace 2024 de l’ANSSI » l’Observatoire rappelle que l’année 2024 a été particulièrement marquante : les Jeux Olympiques ont été catalyseurs de tentatives de déstabilisation et de cyberattaques. Plus de 4380 événements de sécurité ont été traités par l’ANSSI en 2024 : une augmentation de 15% par rapport à l’année précédente.

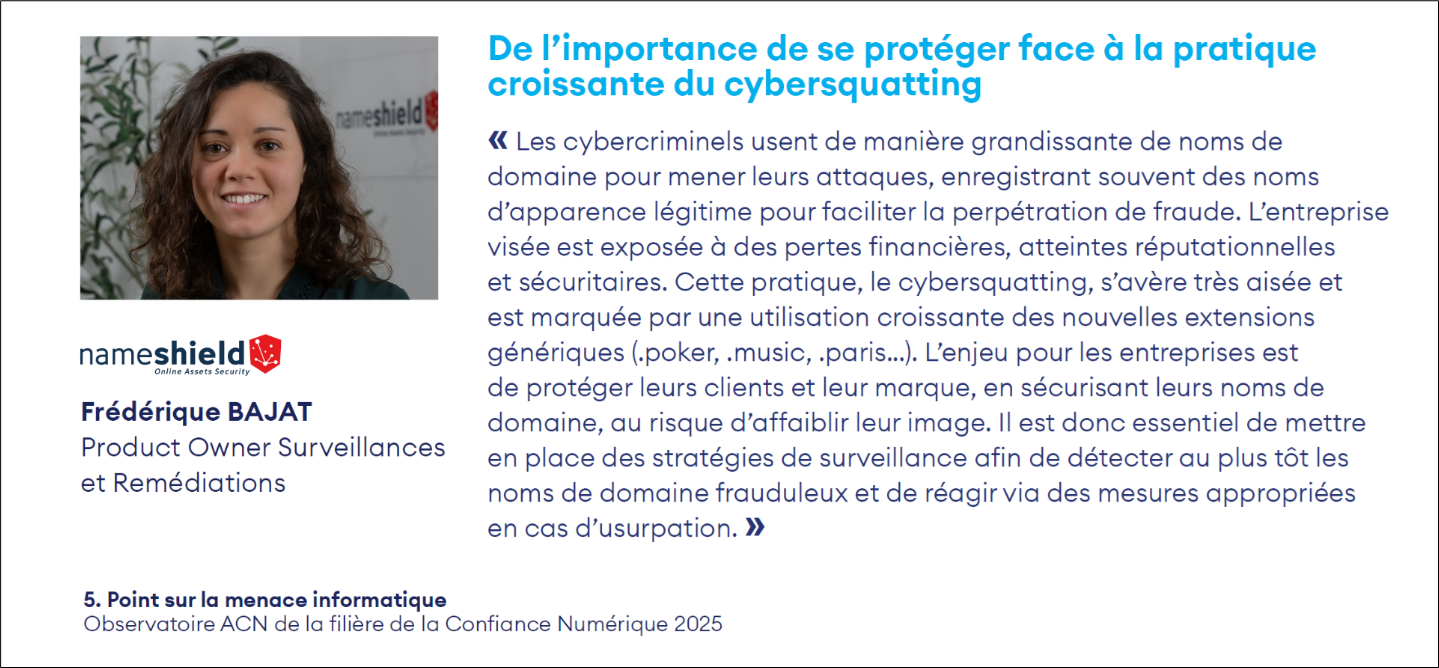
L’ACN a donc décidé de laisser la parole aux experts du secteur afin de partager un panel complet de points de vue sur l’état de la menace. Nameshield est ravie de l’intervention de Frédérique Bajat, Product Owner Surveillance et Remédiation, qui a pu livrer des informations sur le risque croissant de cybersquatting. Ce sujet a été analysé en détail par notre experte en début d’année, dans un article sur « l’augmentation de l’utilisation des noms de domaine en nouveaux gTLDs pour les cyberattaques en 2024 ».

Quels constats pour les noms de domaine en 2024 ?

L’AFNIC, association régissant le .fr, a récemment publié son « Observatoire du marché mondial des noms de domaine en 2024 » couvrant les tendances globales d’enregistrement à l’échelle internationale, à partir de statistiques publiées par l’ICANN en avril 2025.

Ce que l’on retient de cette étude particulièrement exhaustive, c’est que le marché mondial des noms de domaine s’élevait, en fin d’année 2024, à 372 millions de domaines, une augmentation de 1,5% par rapport à l’année précédente, mais une croissance en baisse, puisqu’elle était de 3,3% entre 2022 et 2023.

Les extensions historiques, « Legacy TLDs », sont de leur côté en baisse : le .COM continue de perdre du terrain. L’extension est particulièrement concernée par cette tendance, avec une perte de 3,5 millions de noms de domaine, soit 2% de son stock, ce qui représente la pire année de l’histoire de cette extension.

Les ccTLDs (country-code Top-Level Domains), extensions pays de premier niveau, baissent aussi, avec une croissance de 1,9 %, inférieure à celle de l’année précédente, qui était de 3%.

Les new gTLDs (New Generic Top Level Domains), qui sont les extensions qui ont été déposées après le round de l’ICANN de 2012 pour l’ouverture de nouvelles extensions, continuent à fleurir avec une croissance marquée l’année dernière. En 2024, les nTLD ont gagnés 6 millions de noms de domaine, soit une croissance de 17%.

Les .BRAND (ou .MARQUE), extensions Internet personnalisées qui permettent de disposer d’adresses Internet se terminant par son nom de marque, tels que .bnpparibas ou .sncf, sont en hausse également avec une augmentation de +9 % de stock et des créations en hausse de +17 %. Cette tendance devrait s’accélérer l’année prochaine avec l’ouverture par l’ICANN d’un nouveau round permettant aux titulaires de marques de créer leur extension Internet personnalisée. Une opportunité à considérer dès aujourd’hui, afin de pouvoir bénéficier des avantages de ces extensions permettant aux marques d’asseoir leur réputation en offrant à leur groupe une identité numérique reconnaissable, fiable et sûre dans un contexte de défis technologiques et règlementaires croissants.

Les enseignements croisés des Observatoires de l’AFNIC et de l’ACN soulignent une dynamique claire : la filière cyber traverse une phase d’accélération, face à une multiplication des menaces, l’élargissement des surfaces d’attaques et le renforcement des exigences réglementaires. Dans ce contexte, maîtriser ses noms de domaine et protéger ses actifs numériques contre un large éventail de menaces sont des enjeux stratégiques pour les entreprises, afin de sécuriser leur présence en ligne et protéger leur réputation. Ce paradigme pousse aussi les entreprises à étudier et saisir de nouvelles opportunités d’innovation, comme par exemple, l’adoption d’un .BRAND.

Si vous avez des questions, n’hésitez pas à contacter nos équipes qui se feront un plaisir d’y répondre.

Pourquoi les entreprises doivent redoubler de vigilance pendant la saison estivale ?  

Phishing slamming - cyberattaques noms de domaine

Alors que les températures augmentent et que les bureaux se vident progressivement, une menace continue de proliférer : les cyberattaques. Les hackers et cyberattaquants ne prennent en effet pas de vacances et profitent souvent de la période estivale pour intensifier leurs offensives vis-à-vis des entreprises. Il est donc impératif pour les entreprises et les particuliers de ne pas sous-estimer cette menace qui plane…

L’été : une saison propice aux risques cyber

La menace cyber suit une courbe générale ascendante, portée par des attaques toujours plus sophistiquées et ciblées. Dans son rapport d’activité 2024, l’ANSSI rapporte d’ailleurs une augmentation de 15% des événements de sécurité traités par l’ANSSI et de 18% pour les incidents ayant impliqué un acteur malveillant par rapport à l’année précédente.

Les attaques contre les noms de domaine prennent différentes formes et sont particulièrement trompeuses. Selon une étude récente par Interisle Consulting, plus de 8,6 millions de domaines uniques ont été utilisés dans des cyberattaques contre 4,8 millions en 2023, soit une augmentation de 81% entre 2023 et 2024.

Les entreprises font ainsi face à des effectifs réduits et une vigilance de la part des employés qui baisse durant les mois d’été, ce qui rend les erreurs humaines et les inattentions plus nombreuses : cette brèche a tendance à être exploitée par les cybercriminels.

Des attaques diverses et insidieuses  

Les campagnes de phishing sont très couramment utilisées par les cybercriminels, surtout l’été. Des emails de demandes urgentes peuvent porter à confusion, et pousser à agir rapidement, tout en étant particulièrement dévastateurs : ces emails peuvent parfois contenir des pièces jointes infectées permettant d’infiltrer tout un réseau. Les fichiers prennent généralement l’apparence de documents légitimes (PDF, Word, JPG ou autre) qui contiennent des « malwares », ou des « ransomwares ». On les appelle des « Chevaux de Troie » ou « Trojans ». Ils passent à première vue inaperçus, mais causent des dégâts irréparables sur la sécurité des systèmes informatiques de leur victime.

Les problématiques du facteur humain et du manque de sensibilisation 

Lorsque l’on parle de cyberattaques, le facteur humain demeure un point important : le manque d’informations, de sensibilisation, et la peur face aux risques sont exploités par les cybercriminels. Comprendre les différents types de menaces est donc essentiel pour y faire face correctement et avoir les bons outils à disposition.

Connaître les menaces qui pèsent sur les noms de domaine

Face au constat de l’augmentation par les cybercriminels de l’utilisation des noms de domaine pour mener à bien des cyberattaques, il est nécessaire de saisir comment celles-ci fonctionnent.

Le phishing, aussi appelé hameçonnage ou filoutage est une technique couramment employée par les cybercriminels pour obtenir des renseignements personnels et à terme, usurper l’identité de leurs victimes.

Le slamming est plus fallacieux : les victimes reçoivent des e-mails particulièrement alarmistes et urgents les incitant à renouveler leur annuité chez un autre registrar, et menaçant de la perte imminente du nom de domaine. Ces messages peuvent prendre la forme de factures de renouvellements frauduleux, accompagnées de termes anxiogènes tels que « expiration notice », poussant les destinataires à commettre des erreurs dans la précipitation, et à effectuer des paiements non sollicités.

Le slamming peut également se manifester par des alertes indiquant qu’un « client » de l’expéditeur – en réalité, un faux registrar – prévoit de déposer des noms de domaine similaires à celui de la victime. Le fraudeur incite donc cette dernière à un paiement urgent pour déposer ces noms afin de la protéger de ces dépôts ennuyeux.

Les bons gestes à adopter pour se protéger :

  • Ne divulguez pas de données personnelles sans vérification ;
  • Evitez d’ouvrir les pièces jointes provenant d’expéditeurs inconnus ou peu fiables ;
  • Vérifiez les liens avant de cliquer en passant le curseur de la souris dessus afin de vérifier qu’ils renvoient vers le bon site ;
  • Ne cédez jamais à la pression de sollicitations suspectes,
  • En cas de doute, contactez l’expéditeur par un autre canal pour confirmer la légitimé du message.

Instaurer une culture de vigilance numérique pendant l’été est un impératif pour les entreprises. La sensibilisation des équipes est un allié de taille face à l’augmentation des cybermenaces. L’impréparation est de son côté toujours plus coûteuse que la prévention. En cas d’urgence, ou si vous avez une question, n’hésitez pas à contacter Nameshield.

ICANN83 : A dix mois de la phase de dépôt des candidatures pour la prochaine série de nouvelles extensions génériques

ICANN83 à Prague

L’ICANN83 qui vient de se dérouler dans la capitale tchèque a permis de mesurer le chemin parcouru sur la mise en place de la prochaine série de nouvelles extensions génériques confirmée pour avril 2026. Il a aussi été l’occasion de poursuivre les consultations engagées lors de l’ICANN82 sur les évolutions à considérer pour optimiser l’organisation de ces sommets et de porter l’attention sur des sujets de politiques connexes à la directive de cyber-sécurité NIS2.

Après s’être inscrits en ligne ou sur site, les participants aux sommets de l’ICANN, l’instance de régulation d’Internet peuvent prendre connaissance de l’agenda des sessions prévues lors du sommet. Prague accueillait le 83ième sommet de l’ICANN. Pour les sommets de milieu d’année, privés notamment de forum public et de cérémonie d’ouverture, il est toujours intéressant de regarder aux deux extrémités de l’agenda pour identifier les sujets importants du moment.

L’incontournable prochaine série de nouvelles extensions

Il n’est pas étonnant que les participants aient pu arriver en étant immergés dans le processus Subpro qui concerne l’arrivée de la nouvelle série de nouvelles extensions génériques promise pour avril 2026.

L’ICANN83 se tenait en effet à peine 10 mois en amont de la prochaine fenêtre de candidatures pour toutes les entités qui veulent créer leur extension Internet. Et ce sujet est vital pour l’organisation en termes financiers d’abord, car l’ICANN a notamment engagé d’importants investissements pour renforcer ses infrastructures, les faire évoluer mais aussi renforcer ses effectifs pour gérer le surcroit d’activités à mesure que la fenêtre approche. Les enjeux sont aussi techniques et juridiques et en termes d’image car ce processus est très engageant et impactant pour les entités qui vont franchir le pas de créer leur propre extension Internet en 2026.

Sur l’implémentation de la prochaine série, la bonne nouvelle est que le calendrier des travaux d’implémentation est tenu. Une première mouture du guide de candidature est ouverte aux commentaires publics jusqu’au 23 juillet prochain. La fenêtre de soumission des candidatures a quant à elle été confirmée sur 12 à 15 semaines à partir d’avril 2026.

Si on regarde du côté des changements apportés lors de la prochaine série, on note notamment la possibilité de se positionner sur un second choix de chaîne de caractères. Après la révélation au public des chaînes qui auront été demandées, ce que l’ICANN désigne par le futur « Reveal Day », les candidats disposeront de 14 jours calendaires pour se positionner ou non sur leur second choix. Cela peut notamment permettre d’échapper à une enchère face à des entités qui se sont positionnées sur la même chaîne. Les résolutions privées lors de contentieux entre candidats à une même chaîne de caractères, autorisées en 2012, ne le seront pas en 2026. Cette approche a été privilégiée afin de détourner l’intérêt d’entités qui s’intéresseraient à la prochaine série pour des aspects essentiellement spéculatifs.

Le programme de soutien pour aider les entités qui ont des problématiques de financement ou d’autres problématiques de ressources, est également plus abouti qu’il ne l’a été en 2012, même si comme cela a été présenté à Prague, il n’y a à ce stade, que 22 candidatures à l’état de projet.

L’ICANN a aussi rappelé que l’évaluation des opérateurs techniques a été en partie automatisée et qu’en termes d’inclusivité, davantage de scripts vont être pris en compte en 2026 : 33 en tout. Il est en effet possible de candidater pour des extensions Internet internationalisées, c’est-à-dire écrites avec des caractères diacritiques, comme l’exigent de nombreuses langues européennes, ou des caractères provenant d’écritures non latines.

A l’autre bout de l’agenda se jouait l’avenir des meetings ICANN

Face à des sujets engageants, la communauté des utilisateurs d’Internet a besoin d’échanger et en cela les meetings ICANN sont essentiels. Si depuis la pandémie de covid en 2020, l’ICANN a opté pour des formats dits « hybrides », c’est-à-dire permettant aux participants de suivre les sessions en présentiel ou en distanciel, l’ICANN a aussi dû faire face à l’augmentation significative des coûts d’organisation de ces événements annuels. On en compte quatre en tout si l’on ajoute aux trois sommets consacrés aux sujets de politiques liées aux noms de domaine, un sommet plus opérationnel.

A Seattle, l’ICANN avait ouvert une réflexion sur le futur de ces événements dans un processus communautaire baptisé « How we meet ». Dans l’équation d’organiser ces échanges indispensables avec la communauté, l’ICANN indiquait aussi devoir prendre en compte des exigences élevées de sécurité, d’accessibilité et d’inclusivité.

Lors de l’ICANN83, Sally Costerton qui pilote ce sujet, a présenté les résultats d’une enquête menée auprès des participants et des instances représentants les parties prenantes sur la base de propositions d’aménagements des futurs meetings. Les propositions qui recueillent une forte adhésion concernent une priorisation des localisations des meetings vers des lieux offrant des offres économiques de voyage et celle visant à établir une politique permettant de transférer automatiquement une réunion de l’ICANN vers un format en ligne en cas de circonstances imprévues nécessitant le déplacement d’une réunion d’un lieu prévu.

Encore plébiscitées à 72%, la réduction d’une journée des deux Community Forum, qui correspondent au premier et troisième meeting annuels ICANN et celle d’une réorganisation de l’agenda des sessions en déplaçant le forum public ainsi que le forum sur les aspects géopolitiques du dernier au premier jour des Community Forum. L’idée sous-jacente est ici de réduire la durée de location d’une salle plénière à une seule journée au lieu de la prendre pour l’ensemble du meeting. Il n’y a pas de petites économies.

A l’inverse le passage d’un meeting annuel à du distanciel complet est une proposition largement rejetée. Le groupe de travail qui s’est emparé de ce sujet, a consigné ces éléments dans un rapport et poursuit à ce stade les échanges pour avancer vers une prise de décision.

La directive NIS2 sur la cybersécurité n’est pas loin

A date de l’ICANN83, 14 Etats de l’Union Européenne avaient transposé la directive de cybersécurité NIS2 dans leur loi nationale. Des transpositions qui intéressent l’ICANN dont plusieurs sujets sont en lien avec la composante noms de domaine présente dans l’article 28 de la directive.

On peut en effet citer parmi les sujets connexes, l’exactitude des données d’enregistrement ainsi que l’accès aux données d’enregistrement des noms de domaine lors de besoins légitimes et au travers d’un Système Standardisé d’Accès aux Données d’enregistrement (SSAD), esquissé en 2020 avec le processus de développement de politique ePDP Phase 2. Si la révision des mesures sur l’exactitude des données d’enregistrement a été temporisée, la mise en place du SSAD est encore incertaine. Depuis bientôt deux ans c’est un prototype dénommé Registration Data Request Service (RDRS) qui est testé et l’ICANN en est au stade du retour d’expérience sur ce dispositif.

Le Governmental Advisory Committee qui représente les gouvernements a pour sa part une nouvelle fois rappelé lors de ce sommet, que les demandes d’accès aux données d’enregistrement si elles sont urgentes et liées à des aspects légaux doivent être traitées en 24h maximum. La nouvelle politique dénommée Registration Data Policy qui va entrer pleinement en fonction fin aout 2025, a en effet laissé un certain flou sur cette notion de délai. Derrière cette notion de requêtes urgentes il a été rappelé qu’il s’agit de requêtes qui induisent un risque imminent de menace de mort, de blessure grave, d’atteinte sur des infrastructures critiques ou d’exploitation d’enfants, dans les cas où la divulgation des données est nécessaire pour lutter contre cette menace ou y remédier. La notion d’infrastructure critique vise des systèmes physiques et cyber considérés comme essentiels par les gouvernements pour le fonctionnement de la société et de l’économie et méritant une protection spéciale pour la sécurité nationale.

L’un des sujets centraux lors de cette édition ICANN83, a ainsi été de voir comment gérer l’authentification d’entités qui bénéficieraient de priorisations.

En lien avec NIS2, on aura aussi pu noter la présentation d’une étude de la DNS Research Federation sur l’impact territorial de la directive NIS2. L’étude conduite sur plus de 8 millions de noms, montre que les registres européens ont près de 70% de titulaires de noms hors EU, une part qui tombe à 29% pour les bureaux d’enregistrement. Elle montre aussi que pour toutes les entités basées dans l’UE, il existe une large base de clients extraterritoriaux. Elle est particulièrement importante pour les registres, mais aussi pour les bureaux d’enregistrement et les revendeurs. Cette différence est notamment la conséquence d’une concentration accrue du marché.

Rappelons que Nameshield est historiquement un registrar corporate européen souverain, certifié ISO27001 depuis 2017 et qui dispose de son propre CERT. Notre expertise vous garantit la conformité NIS2 de vos actifs immatériels.

Sur la prochaine série de nouvelles extensions génériques qui arrive l’année prochaine, Nameshield rappelle également que c’est maintenant qu’il faut vous poser la question si vous devez vous positionner sur un projet de création d’extension de type .marque. En effet, comme l’ICANN83 a pu le montrer sur le dispositif de soutien financier pour les candidats qui veulent solliciter un soutien financier de l’ICANN, beaucoup d’entités ne savent tout simplement pas s’ils doivent se positionner et si oui, comment ils doivent s’y prendre. Si certains vont aussi temporiser pour ne pas dévoiler leurs intentions trop tôt, le risque pour ces entités est de laisser filer les échéances. En effet, le programme de soutien tout comme la fenêtre de candidatures ont des dates de début et de fin. Le programme de soutien ferme en novembre 2025, la fenêtre de candidature devrait quant à elle fermer entre juillet et aout 2026.

Rencontrons-nous pour aborder ces questions ensemble car les opportunités de créer votre extension Internet exclusive à partir de votre marque, sont rares.