Donuts rachète Rightside: quelles conséquences sur les programmes DPML ?

Donuts rachète Rightside : quelles conséquences sur les programmes DPML ?

Au lancement des nouvelles extensions internet, l’opérateur DONUTS, le plus gros déposant d’extensions (.services, .legal, .photos, .vin etc) avait lancé un programme de protection spécifique en complément de la TMCH.

La Donuts Protected Mark List (DPML) permet de bloquer l’enregistrement par les tiers d’un nom de domaine similaire à la marque sous toutes les extensions gérées par le registre.

Par exemple, si la marque « iPhone » est inscrite à la TMCH (pré-requis) puis dans la DPML, personne ne pourra enregistrer <iphone.photos> ou <iphone.services>, ainsi que la centaine d’autres extensions Donuts.

D’autres registres ont également créé des programmes de protection à l’instar de la DPML de Donuts, sur des périmètres plus restreints. C’était le cas de Rightside qui gérait les 40 extensions :

.ACTOR

.AIRFORCE

.ARMY

.ATTORNEY

.AUCTION

.BAND

.CONSULTING

.DANCE

.DEGREE

.DEMOCRAT

.DENTIST

.ENGINEER

.FAMILY

.FORSALE

.FUTBOL

.GAMES

.GIVES

.HAUS

.IMMOBILIEN

.KAUFEN

.LAWYER

.LIVE

.MARKET

.MODA

.MORTGAGE

.NAVY

.NEWS

.NINJA

.PUB

.REHAB

.REPUBLICAN

.REVIEWS

.RIP

.ROCKS

.SALE

.SOCIAL

.SOFTWARE

.STUDIO

.VET

.VIDEO

Fin juillet, Donuts a annoncé le rachat de Rightside.

Quels sont les impacts de ce rachat pour les détenteurs de ces deux programmes de protection ?

  • La DPML intègre désormais les extensions de Rightside, sans coût supplémentaire.
  • Il n’est plus possible de souscrire uniquement au programme de Rightside, il faudra se tourner nécessairement vers la DPML de Donuts.
  • Cela ne protège pas les noms précédemment enregistrés par des tiers.
  • Cela exclut les noms de domaine premiums.

Si vous souhaitez enregistrer votre marque dans la TMCH et/ou dans la DPML, n’hésitez pas à contacter votre interlocuteur chez Nameshield.

La tempête Irma et ses conséquences inattendues sur l’industrie des noms de domaine

Irma hurricane - conséquences inattendues sur l’industrie des noms de domaine
Source : NASA Worldview

.TV, c’est la télévision, .FM, la radio FM, .IO les entreprises de la tech’,…

En fait non. En fait oui mais non. Ces codes ne désignent pas des secteurs d’activité mais des territoires selon l’ISO 3166-1 alpha 2 :

  • TV pour Tuvalu, un état polynésien ;
  • FM pour Federated States of Micronesia ;
  • IO pour British Indian Ocean Territory.

Pourquoi un tel mélange des genres ? En fait, noms de domaine et géopolitique font un tout.

Lorsque vous communiquez avec un nom de domaine en .COM, vous faîtes confiance à Verisign, une entreprise américaine. Avec un .FR, c’est l’AFNIC ! Pour le .TV, rien à craindre, cette extension est techniquement déléguée à Verisign. Et pour le .IO, on dira que l’infrastructure est assez résiliente. Pourquoi évoquer cette réalité ?

Tout simplement car la géopolitique étant mouvante, des événements politiques ont fréquemment coupé les extensions de noms de domaine. C’est le cas du .LY qui correspond à la Libye. Des professionnels du Sud-Ouest qui communiquaient en .SO se sont par exemple retrouvés démunis lorsque la Somalie a coupé son infrastructure DNS pendant quelques temps.

Justement, c’est ce qui se passe avec les .AI. AI pour Artificial Intelligence ? Pas du tout, c’est le code pays d’Anguilla, un territoire durement touché par l’ouragan Irma. Ainsi, de nombreuses entreprises utilisant des noms de domaine en .AI ont rencontré des difficultés pour enregistrer, gérer ou renouveler leur nom de domaine.

Mais alors comment faire ? C’est justement ce qui est passionnant dans cette industrie immatérielle : si aucun guide n’est disponible pour suivre en temps réel les mouvements géopolitiques et les conséquences sur les disponibilités DNS des registres, Nameshield vous informe en temps réel.

N’hésitez pas à nous contacter en cas d’interrogation.

.BRAND : 4 épisodes, de quoi tenir tout l’été

. brand : 4 épisodes, de quoi tenir tout l’été
Photo : CC BY-SA 3.0 Nick Youngson – source : http://nyphotographic.com/

Acte 4 : la reconstruction

Alors qu’une myriade de nouvelles extensions étaient ouvertes à l’enregistrement, l’heure était au choix des enregistrements .COM, .CM, .OM, .CO ou .CAM ? .FR ou .FRL ?

La décision de déposer ses marques dans toutes les nouvelles extensions a bien sûr un coût élevé et n’est qui plus est pas nécessairement judicieux.

C’est aussi pourquoi certaines marques ont choisi un .BRAND : son propre TLD, sa propre souveraineté, ses propres règles de gestion ! De nombreuses marques ont opté pour cette configuration et l’on peut aujourd’hui voir fleurir du .BNPPARIBAS, .ALSTOM, .SNCF, .LECLERC, .GOOGLE,…

Cette réflexion vis-à-vis des .BRAND a parfois été mal menée : certaines marques ont aujourd’hui abandonné leurs propres TLD, comme McDonald’s. L’ICANN tient d’ailleurs une liste de ces TLD, accompagnée des lettres très formelles des entreprises demandant à supprimer la zone de confiance, historiquement si coûteuse. Cela me rappelle The Fallen Astronaut. On pourra dire que l’abandon de ces TLDs servira aux autres à se construire. Un bon général utilise la force de l’ennemi comme disait Sun Tzu !

Ces abandons montrent que les entreprises concernées n’ont pas vu aujourd’hui les bénéfices qu’elles pouvaient en tirer au regard des coûts associés à la création et à la gestion d’un .BRAND. D’autres, plus audacieuses, en ont découvert l’intérêt et/ou imaginent découvrir des opportunités de service nouvelles leur permettant d’avoir un contrôle accru sinon total sur leurs infrastructures à venir à forts enjeux, de type Internet des Objets, Industrie 4.0,…

Attendons les premiers objets connectés et le déploiement d’une réelle infrastructure autour d’un .BRAND résilient et nous verrons !

Lire l’acte 1 : Le déni (et la colère)

Lire l’acte 2 : L’expression

Lire l’acte 3 : La dépression

.BRAND : de l’importance de la stratégie digitale, ou le cas de McDonald’s

McDonald’s ! Le symbole de la mondialisation : de l’invention du service express par les frères éponymes à sa franchisation réussie par Ray Kroc (je vous conseille d’ailleurs le film The Funder), McDonald’s est un exemple de réussite entrepreneuriale d’après-guerre. Le BigMac, le Filet o’Fish ? Ce sont des inventions de franchisés que le siège a accepté de développer dans le monde entier. Un modèle d’innovation.

Qu’en est-il de leur stratégie numérique ? Lorsque Internet arrive et que tout le monde en parle, un journaliste de Wired contacte McDonald’s pour leur expliquer que Burger King pourrait enregistrer mcdonalds.com. McDonald’s ne l’enregistrera pas pour autant. Le journaliste le fera et la firme US, après avoir tenté de le récupérer, finira par donner 3500 USD à une école sous la forme d’équipement informatique.

Chat échaudé craint l’eau froide. McDonald’s s’impose à compter de cet événement une politique préventive d’enregistrement de noms de domaine, soit une stratégie de nommage : goldenarches.com, mcd.com, bigmac.com,… Si RayKroc.com et mcdo.com sont déjà cybersquattés, la mise en œuvre de règles de dépôts défensifs est en marche.

Ainsi, lorsque le programme des new gTLD est lancé en 2012, McDonald’s est candidat et remporte le .MCD et le .MCDONALDS (MCD est utilisé en interne pour la messagerie électronique).


.brand - cas McDonald's
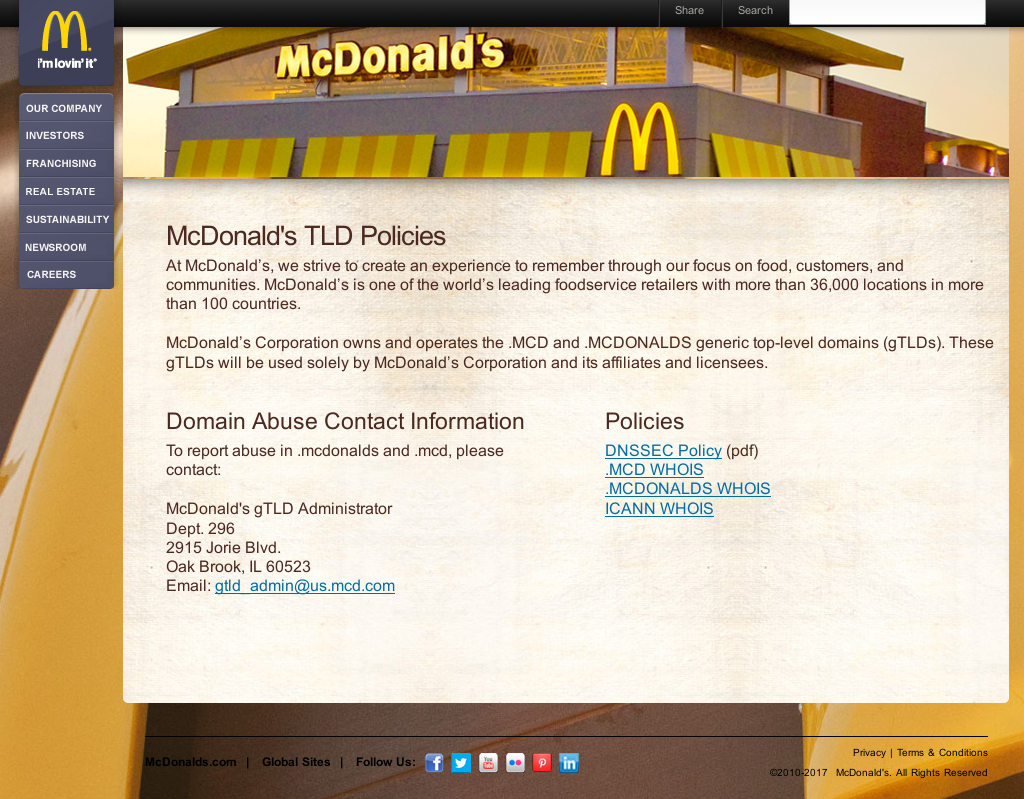
Illustration 1: Page d’accueil de NIC.MCD


On remarquera le faible développement sur la page d’accueil du .MCD, cette dernière se limitant aux obligations de l’ICANN quant à la présentation du TLD.


.brand, cas de McDonald's - Service WHOIS du .MCDONALDS
Illustration 2: Service WHOIS du .MCDONALDS


Le service Whois du .MCDONALDS permet ainsi l’identification du titulaire, même si, tel qu’il a été présenté dans le dossier pour l’ICANN, le .MCDONALDS n’a pas vocation à être une extension ouverte.

Il est intéressant de constater à la lecture du Whois, l’application d’une gestion conjointe des départements marketing et propriété intellectuelle :

  • Premier contact : Division IP, Eric William Gallender, ‘Senior Intellectual Property Counsel’
  • Deuxième contact : Division marketing, Anja Morrison Carroll, ‘Senior Director, Marketing’

Dans les motivations de l’entreprise à bénéficier d’un .MCD et un .MCDONALDS issues d’un document public, on retrouvera la volonté à recréer de la confiance. McDonald’s met en avant ses dépôts en gTLD, ccTLD et dépôts préventifs (.XXX entre autres).

Enfin, les engagements avancés par McDonald’s sont nombreux :

  • Apporter une référence simple et intuitive et un point d’accès aux internautes ;
  • Représenter une authenticité et ainsi promouvoir la confiance des utilisateurs ;
  • Diriger les internautes vers des informations et des produits pertinents localement ;
  • Utiliser les noms géographiques appropriés pour se connecter avec les internautes dans les régions pertinentes ;
  • Utiliser potentiellement des IDNs pour que les clients puissent interagir dans leur langue maternelle ;
  • Accroître la sécurité et minimiser les risques de sécurité en mettant en place les nécessaires mesures techniques et politiques ;
  • Renforcer la réputation de la marque et la confiance de l’utilisateur en éliminant la confusion de l’utilisateur ;
  • Empêcher des potentiels abus dans la procédure d’enregistrement, réduisant le coût global pour les entreprises et les utilisateurs.

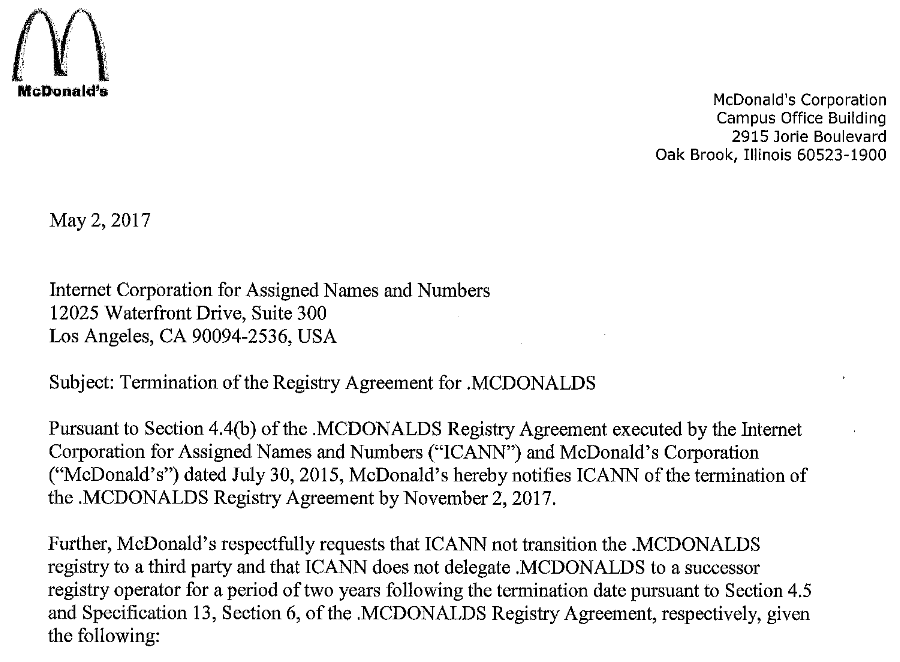
Pourtant, le 2 mai 2017, une lettre signée du VP Global Brand Marketing, Colin Mitchell, annonce un retour en arrière : c’est la fin pour les deux TLDs.

Aucune raison n’est évoquée pour justifier ce retrait et le service juridique de McDonald’s n’a pas répondu aux demandes de communication.


.brand - Lettre de McDonald's
Illustration 3: Lettre de McDonald’s


McDonald’s n’a pas su faire de ces deux TLDs plus qu’un espace de confiance pour les sites Internet : un .BRAND, oui, mais il est nécessaire d’avoir une réelle stratégie de déploiement et d’utilisation.

Créer un .BRAND avec pour seul objectif la défense de la propriété intellectuelle ne semble, sous cet éclairage, pas être une tactique payante. Le succès d’un .BRAND est avant tout conditionné par une véritable stratégie, et son développement nécessite d’anticiper, bien en amont, l’usage qui va en être fait, tout comme ses implications en termes de communication digitale et commerciale.

Un premier rapport très attendu sur les malwares dans les nouvelles extensions

Un premier rapport très attendu sur les malwares dans les nouvelles extensions

Alors que le sort de 25 nouvelles extensions non encore déléguées reste à sceller, soit environ 2% de l’ensemble des extensions retenues lors du round d’ouverture actuel, l’ICANN vient de publier une étude sur la proportion de domaines malveillants dans les nouvelles extensions lancées après 2012.

L’étude a été demandée par la Competition Consumer Trust and Consumer Choice Review Team (CCTRT), arcane de l’ICANN dont le rôle est de faire des recommandations sur l’impact des nouvelles extensions sur la concurrence, le choix et la confiance des utilisateurs. En définissant les paramètres de l’étude, le CCTRT a cherché à mesurer les taux des formes communes d’activités abusives dans le système de noms de domaine, comme le spam, le phishing et la distribution de logiciels malveillants.

Pour rappel le phishing ou hameçonnage est une technique utilisée par des fraudeurs pour obtenir des renseignements personnels dans le but de perpétrer une usurpation d’identité.

Quelles sont les bases de cette étude ?

L’étude a été conduite par SIDN, le registre de l’extension des Pays-Bas ainsi que l’Université de Technologie de Delft également située aux Pays-Bas. Elle a été réalisée sur une période allant de 2014 à 2016 grâce à un accès aux fichiers de zone consenti par l’ICANN à ces deux entités.

Elle a porté sur l’analyse de plus de 40 millions de noms dont 24 millions de noms enregistrés dans les nouvelles extensions et 16 millions dans les extensions génériques historiques : .com, .net, .org, .biz et .info. Pour les nouvelles extensions, elle a visé les extensions qui ont proposé une phase d’enregistrement Sunrise pour les détenteurs de marques. Cette étude a donc in fine concernée peu de registres de .BRAND dans la mesure où ces derniers n’ont pas besoin de faire de période Sunrise.

Les deux entités ont fait leurs propres mesures pour détecter des usages malveillants et les données ont été recoupées avec onze listes hétérogènes référençant des domaines et URLs identifiés comme malveillants qui ont été fournis par cinq organisations spécialisées.

Quels sont les enseignements de cette étude ?

En ce qui concerne le phishing et les logiciels malveillants, l’étude montre une convergence des proportions observées entre les nouvelles extensions et celles des extensions génériques historiques. Sur les extensions génériques historiques toutefois les taux tendent à rester stables alors que ceux des nouvelles extensions augmentent.

Une forte disparité apparaît en revanche sur le spamming. A fin 2016, les proportions de domaines concernés sont près de dix fois plus élevées sur les nouvelles extensions génériques : 526 sur 10000 noms contre 56 sur 10000 noms. Les tendances montrent par ailleurs un report des cybercriminels vers les nouvelles extensions.

L’analyse montre que près de la moitié des dépôts identifiés dans des activités de spamming sur les trois nouvelles extensions les plus concernées proviennent de cybercriminels connus et d’utilisateurs blacklistés par Spamhaus. Spamhaus est une organisation internationale non gouvernementale dont l’objet est de traquer les spameurs.

Ces phénomènes ne concernent toutefois pas toutes les nouvelles extensions puisque 36% n’ont pas connu d’usage malveillant lors du dernier trimestre de 2016.

L’étude montre également que les registres qui se concurrencent en tirant leurs prix vers le bas dans l’optique de faire du volume, sont ceux qui sont les plus prisés par les cybercriminels. Outre des prix d’enregistrement de domaine compétitifs, des pratiques d’enregistrement non restrictives, une variété d’autres options d’enregistrement comme la multitude des méthodes de paiement disponibles, des services gratuits comme le DNS ou les services de masques WHOIS sont autant d’autres facteurs recherchés par les cybercriminels.

Quel est l’impact du DNSSEC sur les pratiques malveillantes ?

Alors que le protocole sécurisé DNSSEC est en plein essor, les entités mandatées par l’ICANN pour ce rapport ont également analysé comment les propriétés structurelles et la sécurité des opérateurs de nouvelles extensions influencent les usages malveillants de domaines. Comme attendu, le DNSSEC joue un rôle statistiquement significatif et incite à déployer plus largement le protocole, sur d’autres extensions. Les extensions supportant DNSSEC sont en effet moins la cible de tels agissements.

Et après ?

L’étude va être ouverte à commentaires jusqu’au 19 septembre prochain. Les entités qui l’ont conduites entendent aussi analyser plus en détails les éventuelles corrélations entre les règles d’enregistrement et les pratiques malveillantes.

Le CCTRT va ensuite émettre des recommandations auprès de l’ICANN pour endiguer les pratiques malveillantes que l’ICANN peut ensuite transformer en autant de nouvelles obligations pour les opérateurs de registre de nouvelles extensions. Cette fois en revanche tous les registres risquent d’être concernés, .BRAND donc y compris. NAMESHIELD va suivre ce sujet de près.