En juin 1970, un an après
l’émeute de Stonewall, qui a marqué la naissance des mouvements de
revendication LGBTQ, les premières Gay Pride se sont tenues dans plusieurs
villes des Etats Unis, pour revendiquer la liberté, l’égalité et dénoncer les
préjudices, les persécutions, l’intolérance et la haine.
50 ans plus tard, avec le
lancement de la nouvelle extension .GAY par le registre TOP LEVEL
DESIGN, un nouvel environnement digital est créé pour la communauté LGBTQ.
Cette extension est ainsi destinée aux individus, organisations, entreprises
soutenant la communauté. Elle permettra d’accroître leur visibilité et de créer
un espace digital plus sûr.
Le lancement du .GAY
se fera suivant le calendrier ci-dessous.
Calendrier
de lancement du .GAY
Phase Sunrise : du 10/02/2020 au 06/05/2020
EAP (Early Access Period): du 11/05/2020 au 18/05/2020
Ouverture totale : à partir du 20/05/2020
Des dons reversés à des
organisations à but non lucratif LGBTQ
A noter que pour chaque nouveau nom
enregistré, le .GAY reversera 20% de son revenu à des organisations à but non
lucratif LGBTQ, telles que les organisations GLAAD et CenterLink qui en sont actuellement
les premières bénéficiaires.
L’enregistrement d’un nom de
domaine en .GAY deviendra ainsi un moyen d’exprimer son soutien à la
communauté LGBTQ.
Politique de Protection des Droits
du .GAY
Le .GAY donnera la possibilité de créer un environnement en ligne plus sûr pour la communauté LGBTQ. En effet, l’extension sera soumise à une politique de protection des droits du .GAY qui permettra de signaler tout contenu portant atteinte à la communauté LGBTQ, et de mettre en place des actions pour supprimer ces contenus ou suspendre le site lui-même.
« L’utilisation du .GAY pour des contenus anti-LGBTQ ou ayant pour
objectif de diffamer ou nuire aux individus ou groupes LGBTQ est strictement
interdite et peut résulter en la suspension immédiate du nom de domaine. Les
comportements interdits incluent les harcèlements, menaces et discours haineux »,
souligne le registre.
L’enregistrement de nom de domaine en .gay sera interdit aux groupes déjà connus aux contenus haineux et incitant à la violence contre la communauté LGBTQ.
Pour plus d’informations sur les conditions d’enregistrement de votre .GAY, n’hésitez pas à prendre contact avec un consultant Nameshield.
En novembre 2019, un communiqué
annonçait que le registre du .ORG, le Public Interest Registry
(PIR), organisme sans but lucratif géré par l’Internet Society, allait être
racheté par Ethos Capital, un fonds d’investissement.
Le .ORG est l’extension de
référence pour les organisations à but non
lucratif. L’acquisition du PIR par Ethos a rapidement inquiété les structures
utilisant le .ORG au motif du dévoiement potentiel de l’extension par son
nouveau propriétaire qui, par essence même, a des visées lucratives.
La crainte ? Que les tarifs
d’enregistrements et de renouvellements des noms de domaine en .ORG
n’augmentent.
Pourtant, des personnalités clés
du monde de l’Internet, comme Andrew Sullivan (directeur de l’Internet Society)
se sont enthousiasmées, y voyant un partenariat stratégique fort et un apport
financier important permettant à l’Internet Society de poursuivre sa mission
d’un « Internet plus ouvert, accessible et sécurisé pour tout le
monde », tel qu’il l’écrivait dans le communiqué relatif à l’acquisition
du 13 novembre 2019.
Il semblerait que les peurs
générées trouvent leur origine dans ce rachat « surprise » et peu
transparent, puisque le montant de la transaction n’a pas été révélé.
Ces craintes se font bien sûr le
corolaire de la suppression le 30 juin 2019 du plafond imposé jusqu’alors aux
tarifs du .ORG (historiquement bas), par l’ICANN, malgré les nombreuses
réserves émises par la communauté. Enfin, le fait qu’Ethos ait directement ou
indirectement des liens étroits avec des anciens de l’ICANN posent problèmes à
plusieurs voix du secteur.
La peur de voir les prix du .ORG flamber a poussé l’Electronic Frontier Foundation (EFF) à lancer la campagne SaveDotOrg dont le but est de sensibiliser au potentiel impact que pourrait avoir une augmentation tarifaire du .ORG sur les contraintes budgétaires des ONG.
La possibilité également qu’Ethos
Capital mette ensuite en place un principe de protections des droits qui
pourrait mener à une forme de censure, comme la pratiquent actuellement
certains pays souhaitant faire taire des ONG.
Devant la levée de bouclier,
l’ICANN a suspendu l’opération de rachat en décembre dernier et réclame des
éclaircissements à l’Internet Society.
Plus récemment, en janvier 2020,
un nouveau candidat à la reprise de l’extension .ORG vient de se faire
connaître. Il s’agirait d’une société coopérative (Cooperative Corporation of
.ORG Registrants) rassemblant certains pionniers du Web et d’anciens membres de
l’ICANN.
L’ouverture générale du .MADRID,
l’extension géographique de la ville de Madrid, la capitale espagnole est
proche. Gérée par le registre Comunidad de Madrid, cette extension a été lancée
en avril dernier suivant le calendrier ci-dessous :
Calendrier de lancement du .MADRID
Phase APL (Approved Launch Program) : du
11/04/2019 au 06/06/2019
Phases Sunrise et LRP (Limited Registration
Period) : du 16/07/2019 au 10/12/2019
Ouverture
totale : à partir du 17/12/2019
Quelques conditions sont à respecter pour pouvoir déposer un nom de domaine en .MADRID. L’enregistrement d’un nom en .MADRID est réservé aux personnes physiques ou morales ayant un lien avec la Communauté de Madrid :
Être résident de la Communauté de Madrid ;
Exercer une activité professionnelle, personnelle, culturelle ou commerciale dans la Communauté de Madrid ;
Posséder un lien direct ou indirect avec la Communauté de Madrid.
A l’approche de l’ouverture générale prévue le 17 décembre prochain, si vous souhaitez davantage d’informations sur les conditions d’enregistrement de votre .MADRID, n’hésitez pas à nous contacter.
Vous avez manqué les derniers webinars organisés par Nameshield ?
Profitez de cette période de fêtes de fin d’année pour voir et revoir les webinars Nameshield, disponibles en replay sur le site Nameshield et sur la plateforme Webikeo.
DDoS et attaques ciblant le DNS et les noms de domaine : Comment s’en protéger ?
Saviez-vous que la disponibilité de vos mails, sites et services Internet dépend du Nom de Domaine ?
Au programme de ce webinar:
Actualités en cybersécurité
Comprendre l’importance du DNS
Identifier les attaques visant le DNS et les noms de domaine
SSL & HTTPS : Définition, importance et risques liés aux certificats SSL
Dans les navigateurs
web, le « S » du HTTPS signifie « Sécurisé« . Les certificats SSL (ou TLS) permettent
d’afficher le fameux cadenas et le « S » dans la barre de navigation.
Ils existent depuis plus de 20 ans, mais Google, au travers de Chrome, a
récemment modifié la donne et les a rendus incontournables.
Au programme de ce webinar :
Qu’est-ce qu’un certificat SSL ?
Quels sont les avantages et les risques liés aux certificats
SSL ?
Lors de la première quinzaine de novembre s’est tenu à Montréal au Canada, le 66ième sommet de l’ICANN. Ce troisième et dernier sommet annuel consacré aux policies applicables au nommage internet était très attendu tant les sujets en débats sont nombreux. A sa clôture, il a pourtant laissé bon nombre de participants sur leur faim.
Un avant-goût des sujets et des postures lors du week-end précédant le
lancement officiel du Sommet
Le week-end qui précède l’ouverture
officielle du Sommet est généralement l’occasion d’avoir un aperçu des sujets et
postures en présence. Sans surprise, le processus expéditif (ePDP) qui vise à
développer une règle consensuelle pour préciser les conditions d’accès futures
aux données personnelles qui ne sont plus publiées dans le WHOIS, l’annuaire de
recherches des noms de domaine, pour cause de RGPD, est l’un des sujets
majeurs.
Parmi les autres sujets connexes
le remplacement de ce même WHOIS par le protocole RDAP (Registration Data
Access Protocol) sans doute l’année prochaine pour les noms de domaine
génériques. Ce remplacement n’est pas anodin quand on sait que le WHOIS est en
usage depuis près de 35 ans.
L’instance représentant les
gouvernements, le GAC, a quant à lui mis dans la balance le sujet des usages
malveillants de noms de domaine qui ont pris un essor considérable sur les
nouvelles extensions internet lancées en 2012. Quand on connait l’essor de
pratiques internet visant à peser les élections de certains pays et l’impact
économique des attaques et piratages informatiques, on comprend que ce sujet
soit poussé par le GAC. Si l’un des sujets de l’ICANN est de clarifier dans
leurs textes la notion d’usages malveillants, cette expression fait référence
aux domaines enregistrés pour le phishing, les logiciels malveillants, les
botnets et le spam, l’autre volet concerne les moyens de les endiguer.
L’existence de ces domaines abusifs menace en effet l’infrastructure DNS,
impacte la sécurité des consommateurs et constitue une menace pour les actifs
critiques des entités publiques et commerciales. Enfin et ce n’est pas une
surprise, le sujet d’un prochain round de nouvelles extensions a lui aussi été
sur bien des lèvres.
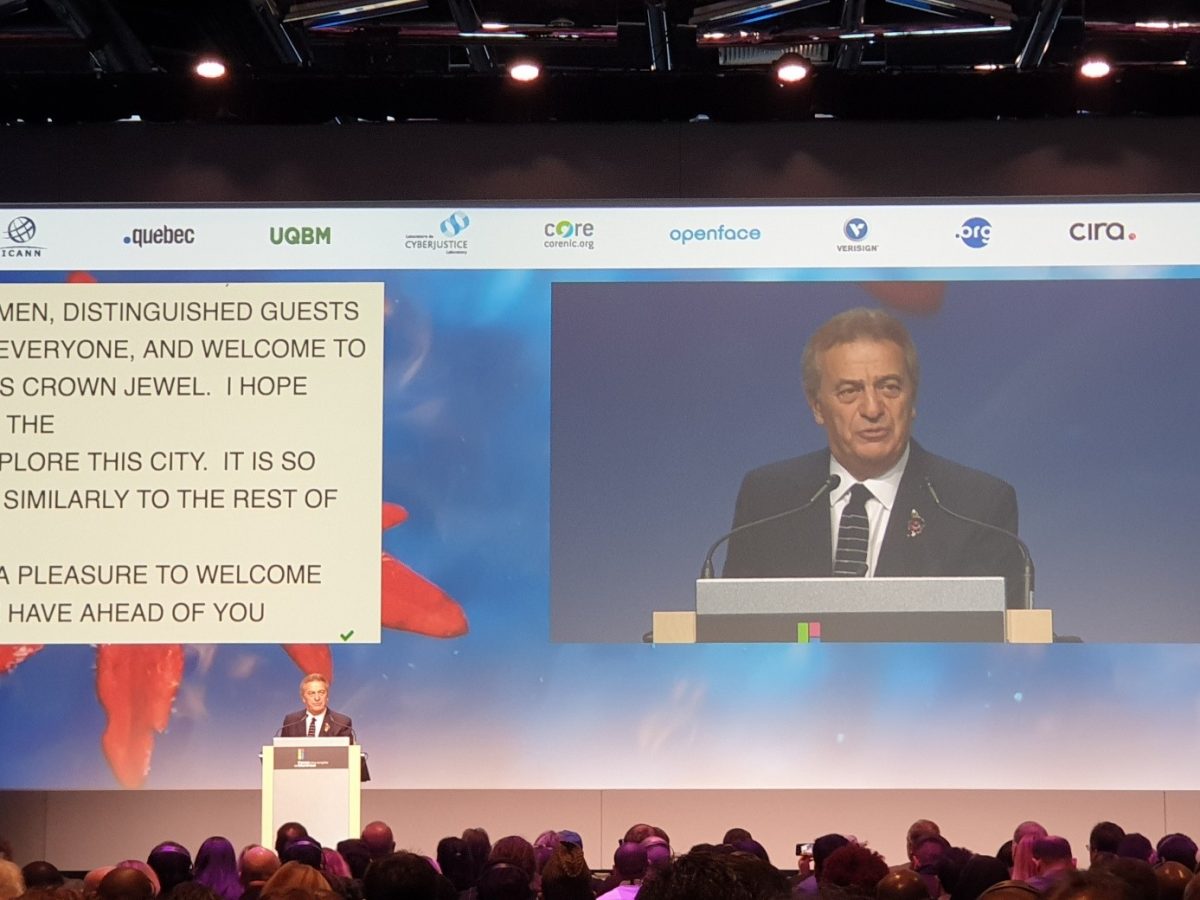
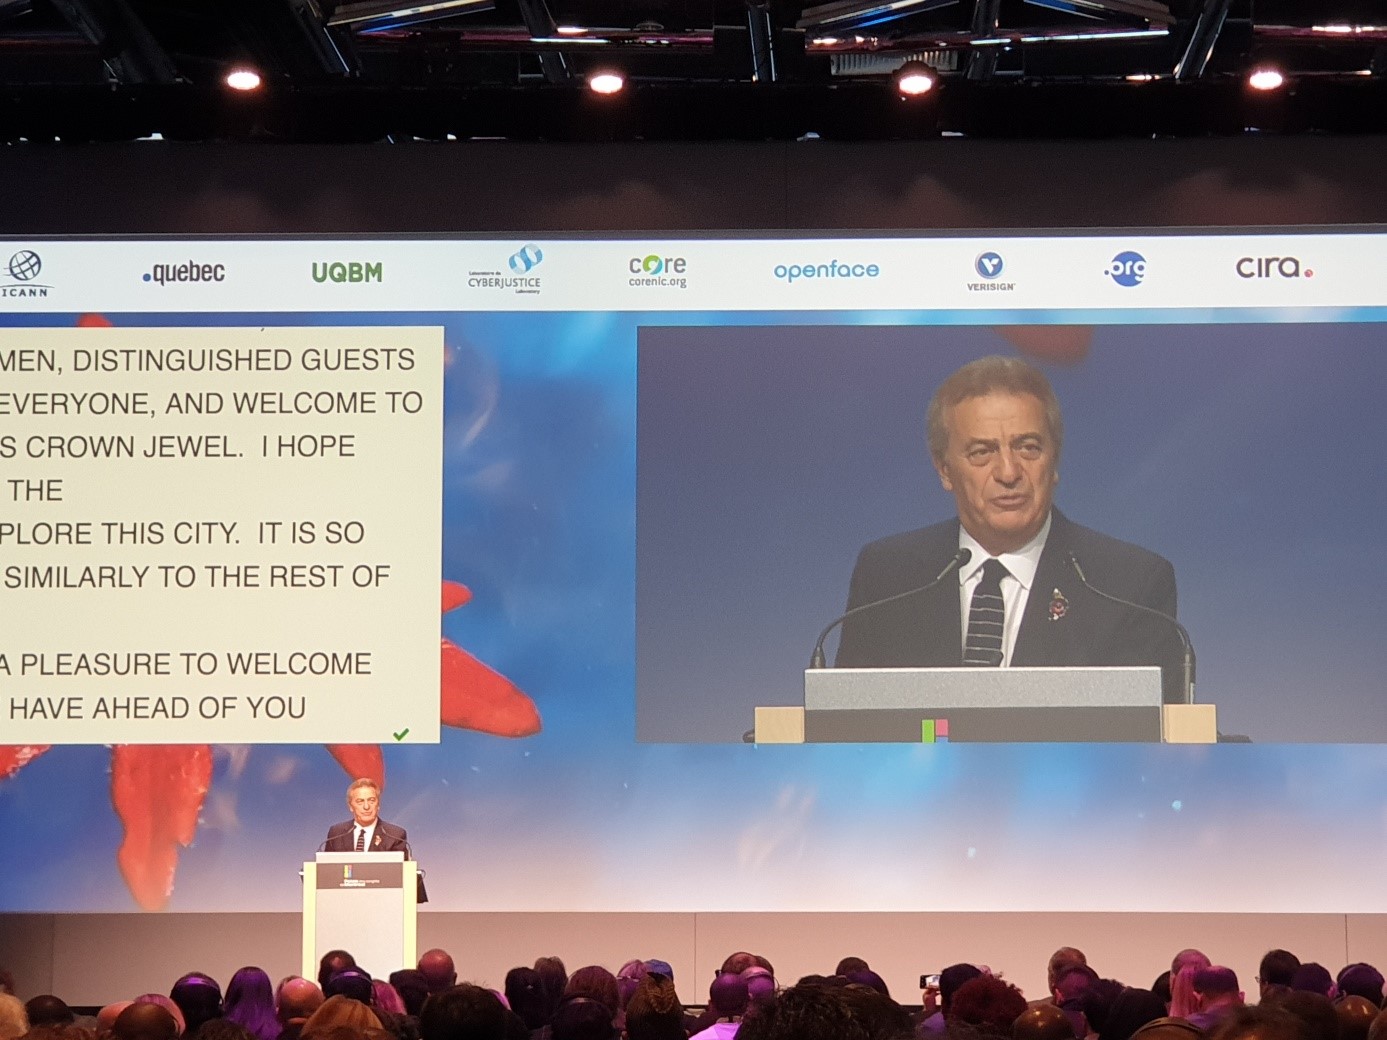
Cherine Chalaby à la tribune de l’ICANN Summit de Montréal
« Le meilleur sommet ICANN », vraiment ?
Lors de la traditionnelle cérémonie d’ouverture qui voit converger une heure durant tous les convives (2500 selon les propos de Goran Marby le CEO de l’ICANN) dans une immense salle pour écouter divers orateurs dont Martin Aubé du Ministère de l’Économie et de l’Innovation du Gouvernement du Québec, Cherine Chalaby, l’un des membres du Board ICANN dont le mandat se termine en cette fin d’année, indiquait à son auditoire que l’ICANN66 allait être le « meilleur sommet ICANN ». Il faut dire pourtant qu’à la fin de la semaine de débats et de réunions qui se sont enchaînés à un rythme effréné, alors que les sujets en débats sont nombreux, le sentiment concernant cette assertion était plus que mitigé pour beaucoup de participants.
D’abord, le processus expéditif
pour l’accès aux données non publiques du WHOIS avance avec un cadre contraint
par l’ICANN et les Autorités de Protection des Données Personnelles.
L’aboutissement de ce processus est envisagé entre avril et juin 2020 et c’est
actuellement un modèle centralisé où ICANN autoriserait la levée future
d’anonymat des données qui sont désormais masquées pour cause de RGPD qui tient
la corde.
Ensuite, le sujet qui a sans doute le plus souvent été cité lors de
cette nouvelle semaine de sommet, a concerné les usages abusifs avec les noms
de domaine. Pour ICANN, le sujet est central car il est directement corrélé à
leur totem : la stabilité de l’Internet dont ils sont les garants. Depuis
février 2019, ICANN publie certaines métriques sur les pratiques malveillantes
identifiées au travers du DAAR, Domain Abuse Activity Reporting.
Leur dernier rapport présenté à Montréal montre que 364 extensions
(principalement des nouvelles extensions issues du round de 2012) ont révélé au
moins une menace portée par l’un des noms de domaine activés sur ces
extensions. Plus préoccupant, les nouvelles extensions génériques concentreraient
près de 40% des usages malveillants, contre 60% pour les extensions génériques
historiques. Ce chiffre est en effet à mettre en relief avec la volumétrie de
ces deux catégories d’extensions. En effet sur un peu plus de 200 millions de
noms génériques, les nouvelles extensions génériques ne représentent que 15% du
total des noms enregistrés. ICANN souhaite donc que ce sujet soit pris à bras
le corps par la communauté.
Des propositions ont été faites par les diverses instances présentes,
certaines allant jusqu’à demander un processus de développement de nouvelles
policies (PDP). Cette dernière proposition si elle devait obtenir l’aval de
l’ICANN aurait pour fâcheuse conséquence de reporter l’hypothétique calendrier
d’un prochain round de nouvelles extensions, sujet qui intéressait pourtant
beaucoup de convives présents à Montréal. En effet pour ICANN le problème de la
concentration des pratiques malveillantes dans les nouvelles extensions
génériques doit être solutionné avant tout futur round, ceci faisant que le PDP
toujours en cours sur la revue du dernier round de 2012 est presque passé
inaperçu.
Si les règles tardent à évoluer sur les usages malveillants, votre consultant Nameshield peut vous apporter dès à présent des solutions adaptées à vos besoins.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.