EuroDIG : Construire l’Internet européen de demain et célébrer le .eu 

EuroDIG 2026

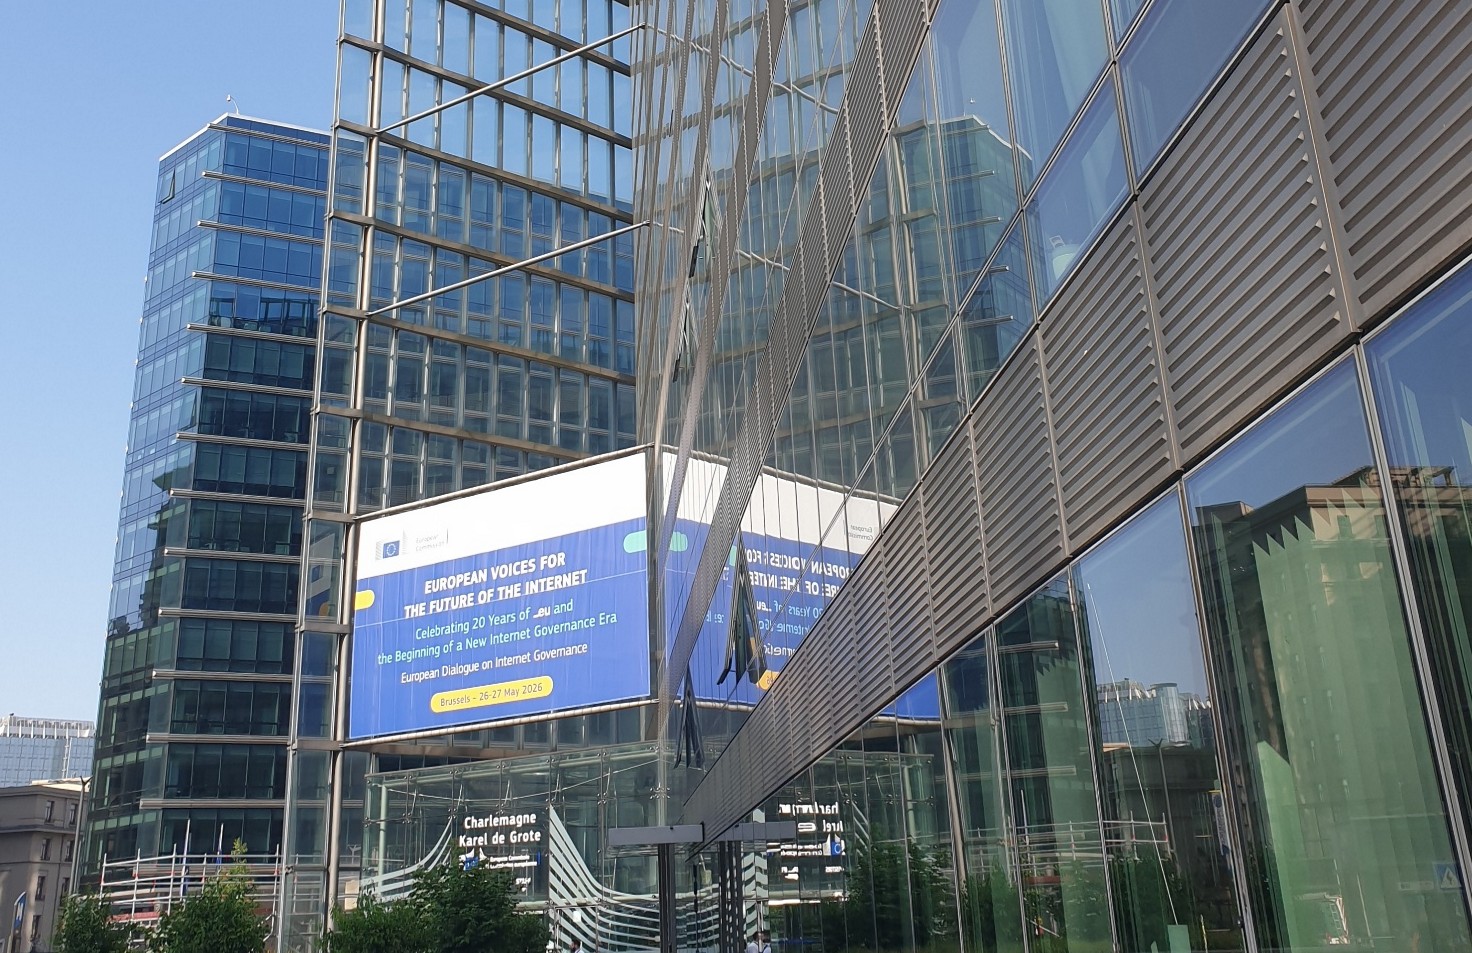
Les 26 et 27 mai 2026, Bruxelles a accueilli la 19ième édition du European Dialogue on Internet Governance (EuroDIG), organisée au bâtiment Charlemagne de la Commission européenne par EURid, le registre gestionnaire du domaine de premier niveau .eu. Cette édition s’est en effet déroulée dans le contexte de la célébration des vingt ans du lancement opérationnel du domaine européen .eu. Placé sous le thème « European Voices for the Future of the Internet » (Les voix européennes pour le futur d’Internet), l’événement a réuni responsables politiques européens, représentants des institutions de gouvernance d’Internet, acteurs techniques, entreprises du numérique, chercheurs et organisations de la société civile afin de débattre des grands enjeux de l’avenir numérique européen.  
EuroDIG 2026
Les locaux de la Commission Européenne accueillait la nouvelle édition de l’EuroDIG 

Les deux jours de réunions se sont ouverts sur un sujet critique dans le contexte géopolitique actuel : le backbone digital européen. Il faut comprendre par cette expression, l’ensemble des infrastructures critiques numériques que l’Union européenne cherche à développer ou fédérer pour réduire sa dépendance aux géants américains et chinois : réseaux fibre et sous-marins, cloud, centres de données, IA, interconnexions Internet, cybersécurité, plateformes de données et services souverains. 

Deux concepts européens ont vu le jour :  

  • le projet Gaia‑X  
  • l’initiative plus récente EuroStack 

L’objectif est de créer un Internet européen souverain résilient.  

Gaia X vise à créer une infrastructure cloud et data fédérée, interopérable, sécurisée et compatible avec les normes européennes des différents pays. 

Eurostack vise lui à construire une pile technologique européenne complète pour rendre l’UE indépendante sur plusieurs sujets critiques : 

  • les semi-conducteurs,  
  • la connectivité,  
  • le cloud,  
  • l’IA,  
  • les plateformes,  
  • les logiciels,  
  • l’identité numérique,  
  • les services publics numériques, 
  • la cybersécurité. 

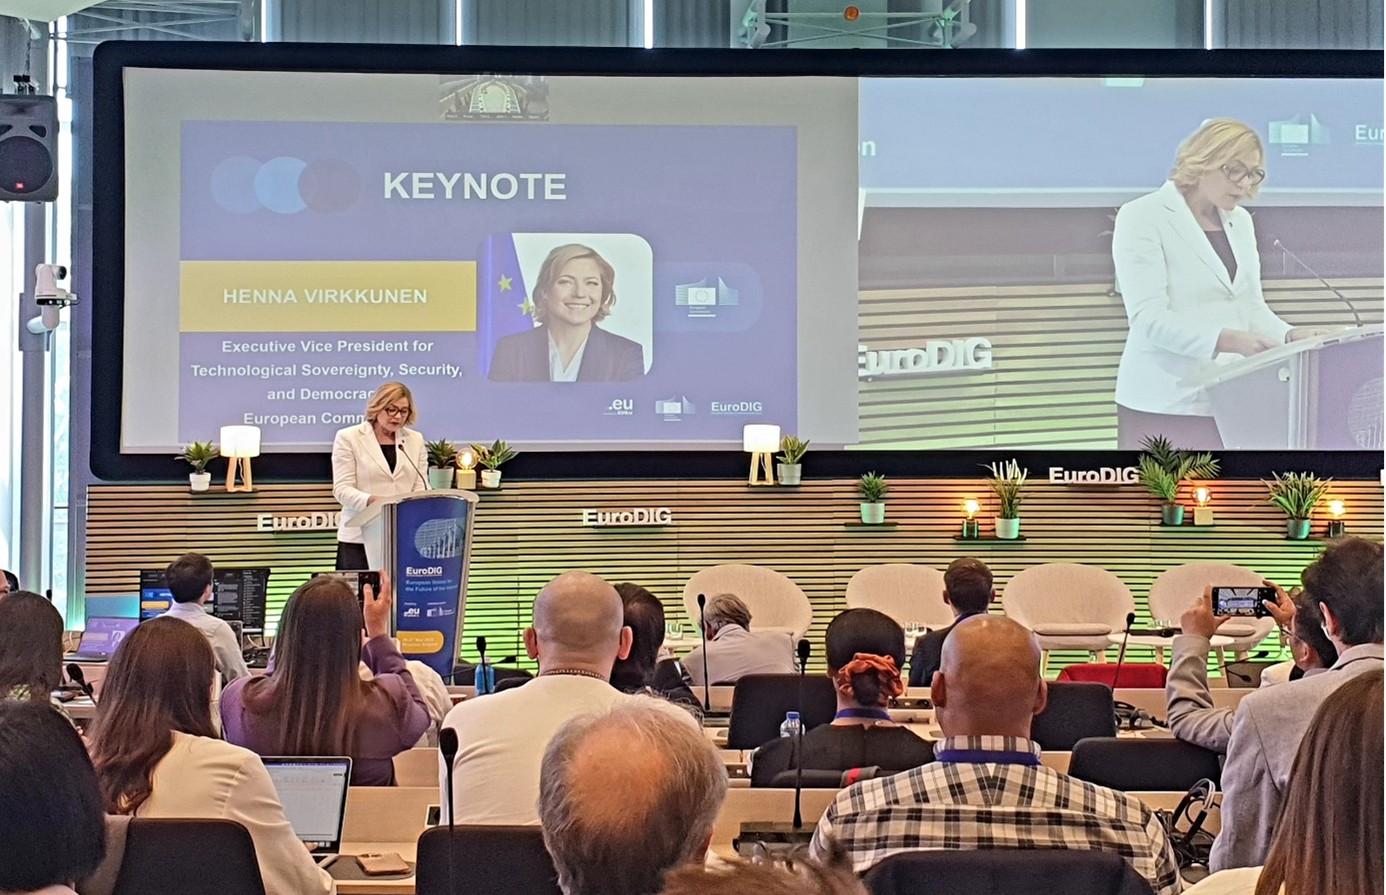
Pour appuyer ces projets et consolider le volet législatif, Henna Virkkunen, Vice-présidente exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie, est notamment revenue sur le « Tech Sovereignty Package », un paquet législatif et industriel transversal qu’elle porte et qui doit permettre de renforcer l’autonomie technologique de l’Union européenne dans les secteurs numériques considérés comme critiques. Les thèmes centraux du forum — cloud souverain, IA de confiance, résilience des infrastructures, cybersécurité, identité numérique européenne, gouvernance des données et autonomie stratégique — correspondaient directement aux priorités du package. Henna Virkkunen a aussi rappelé que le contrôle des données reste un élément clé pour cette souveraineté, plaidant pour un stockage auprès de prestataires européens au sein de l’UE. Un point important quand on sait par exemple que 70% du cloud mondial est aujourd’hui détenu par Amazon, Google et Microsoft.  
EuroDIG 2026
Henna Virkkunen, VP exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie

Dans le domaine des technologies quantiques, les sujets de recherches et les avancées technologiques ont aussi été présentés. L’UE a notamment investi dans la recherche au travers du « EU quantum flagship », un programme de financement lancé depuis 2018. Pour l’IA, c’est notamment le souhait d’IA souveraines qui a été évoqué en rappelant que nous devons garder un esprit critique face à cette technologie de plus en plus présente dans nos vies. 

L’Europe s’est aussi construite autour du .eu qui a célébré ses 20 années 

L’EuroDIG a permis de rappeler que l’UE est à l’initiative sur bien des sujets pour rendre l’Europe plus résiliente et singulière dans les technologies de l’Internet dans un monde devenu incertain. Mais ces initiatives doivent aussi être appuyées et soutenues par la multitude d’Etats et de citoyens qui constituent l’UE. Parmi les sujets que les européens se sont bien appropriés et donc à mettre au chapitre des succès, l’identité digitale paneuropéenne, le .eu. Lancé le 7 décembre 2005, le .eu compte aujourd’hui 3,8 millions de domaines enregistrés, avec un taux de renouvellement autour de 81 %, témoignant d’une base d’utilisateurs stable et fidèle. L’extension est dans le top 10 des extensions géographiques (ccTLD) au niveau mondial et est disponible dans les différents alphabets utilisés au sein de l’Union européenne grâce aux variantes .ею (cyrillique) et .ευ (grec). Peter Janssen, le General Manager d’EURid a rappelé l’essence du .eu : « Le .EU représente un espace de domaines ouvert, sécurisé et conforme aux valeurs démocratiques ». 

EuroDIG a rappelé que l’Internet européen reste très dépendant d’Etats extérieurs que ce soit en termes d’infrastructures ou sur le plan technologique, et que la solution ne réside pas non plus dans un repli géographique. La prise de conscience et les différentes initiatives et mesures actuelles sont à saluer dans un monde devenu davantage fragmenté et instable. Si Nameshield a toujours poussé ses solutions dans le sens d’une approche européenne souveraine, il est l’occasion de rappeler que les noms de domaine et le DNS sont des éléments centraux dans la stratégie digitale des entreprises. Construire sa souveraineté passe par un choix éclairé de ses partenaires et par le fait de se doter de solutions au service d’une politique de souveraineté numérique d’entreprise. Sujet d’actualité du moment, le Brand TLD, solution proposée par Nameshield compte parmi ces solutions. 
Lancement du .PAY : pourquoi préparer des enregistrements défensifs ?

Sortie dot PAY

Amazon Registry vient d’étendre son écosystème avec le lancement de l’extension « .PAY » : une opportunité pour les entreprises qui veulent associer plus clairement leur activité aux paiements, à la confiance et à la conversion.

À qui s’adresse le .PAY ?

L’extension .PAY s’adresse d’abord aux entreprises qui proposent des services de paiement en ligne, ou des parcours d’achat sécurisés. Pour le secteur bancaire, le lancement du .PAY promet d’être important car l’extension touche directement aux usages de paiement, à la crédibilité des parcours digitaux et à la prévention des tentatives d’usurpation.

Le .PAY pourra intéresser plus largement les marques qui souhaitent réserver un espace numérique cohérent avec leur identité, afin d’éviter qu’un tiers n’utilise ce nom pour inspirer confiance à tort.

Le .PAY : une extension stratégique qui soulève de nombreux enjeux

Le lancement du .PAY marque une étape importante pour les marques avec un enjeu central : éviter qu’un nom de domaine évoquant un portail de paiement ne soit utilisé par un tiers malveillant.

Cette extension promet d’attirer l’attention des marques parce qu’elle associe immédiatement le nom de domaine à un univers de paiement, donc à la confiance, la sécurité et la relation client. 

Face à des fraudes en ligne toujours plus nombreuses, un nom de domaine de type « marque.PAY » peut donc renforcer un parcours officiel, mais potentiellement servir à tromper les internautes si un tiers malveillant le détient avant sa propre marque.

Les dates clefs pour postuler à ce nouveau gTLD 

Le lancement de l’extension .PAY a déjà débuté, et il se déroulera en 2 phases :

  • Du 13 avril 2026 au 20 juillet 2026, la période « Sunrise » aura lieu.

Cette période ne prévoit pas de restriction mis à part que seules les marques déjà inscrites dans la Trademark Clearinghouse pourront prévoir un enregistrement, à condition de présenter le fichier .smd, qui agit comme une preuve technique de légitimité au moment du dépôt.

Dans les faits, cette fenêtre courte ouvre une course contre la montre pour les titulaires de marques qui doivent vérifier la disponibilité de noms de domaine, anticiper les variantes critiques et préparer des dépôts défensifs avant que l’extension n’entre dans sa phase plus ouverte.

  • Du 20 juillet 2026 au 1er février 2027 la « Limited Registration Period » (LPR) s’ouvrira à son tour, mais elle ne sera pas ouverte à toutes les entités.

Elle vise avant tout les acteurs qui réalisent des transactions de paiement en ligne via un prestataire agréé. Concrètement, cela peut concerner des e-commerçants, des plateformes de services, des fintechs ou toute société dont le site sert réellement à encaisser, traiter ou faciliter des paiements.

Une contrainte supplémentaire vient s’ajouter : l’entreprise devra s’engager à utiliser le .PAY, réfléchir à un projet d’usage cohérent, documentable et aligné avec l’activité du site, et ne pas déposer cette extension à des fins défensives en le laissant par la suite inactif.

Aucune information n’a été communiquée sur l’ouverture de la phase de « General Availability » pour le moment.

Le .PAY s’annonce comme une extension à fort enjeu pour les marques, à la croisée des paiements en ligne, de la confiance client et de la lutte contre la fraude. Dans un contexte de lancement encadré par une « Sunrise » puis une « Limited Registration Period », chaque décision d’enregistrement peut avoir un impact direct sur la protection de l’identité de marque.

Nameshield accompagne les entreprises dans cette anticipation afin d’identifier les variantes sensibles et d’échanger avec des experts sur la stratégie la plus adaptée, alors n’attendez plus, contactez-nous ici.

ICANN85 : Le calendrier détaillé de la prochaine série de nouvelles extensions confirmé

ICANN85

Si l’ICANN pose régulièrement ses bagages sur le continent asiatique, il faut remonter à l’ICANN57 il y a 10 ans pour retrouver l’Inde comme pays hôte. Après Hyderabad en 2016, c’est la capitale économique Mumbai qui a accueilli le 85ème sommet de l’ICANN du 7 au 12 mars derniers. Un sommet à seulement sept semaines de l’ouverture de la fenêtre de candidatures aux nouvelles extensions sous le prisme d’un contexte géopolitique chamboulé par le début des frappes militaires en Iran et au Liban.

Une participation qui reste forte malgré le contexte géopolitique

L’ICANN a indiqué une participation de 1407 participants sur site de 112 pays, un chiffre proche des valeurs habituelles des premiers sommets annuels de l’organisation. On a néanmoins eu le sentiment que les salles qui ont accueilli les 200 sessions paraissaient plus clairsemées qu’à l’accoutumée. L’incidence de l’intervention armée en Iran sur les désertes aériennes impactées dans toute la région n’y est sans doute pas étrangère. Nombre de participants ont en effet indiqué avoir dû opter pour une participation à distance ou raccourcie en raison des incertitudes sur les vols.

Une cérémonie d’ouverture entre gravité et focalisation sur le travail à réaliser

La présidente du conseil d’administration de l’ICANN, Tripti Sinha a rappelé aux hôtes lors de la cérémonie d’ouverture qu’elle est née dans l’Etat de Maharashtra dont Mumbai est la capitale. Elle a évoqué la situation globale en précisant que l’ICANN85 se déroule « dans une période de souffrance profonde ». Mais elle a aussi tenu à rappeler que ce qui nous unit est plus fort en évoquant un proverbe sanskrit : « Le monde est une seule famille » qui fait écho au slogan de l’ICANN : « Un monde, un Internet ».

Pour Tripti, cette semaine devait se concentrer sur trois grands sujets :

  • La conclusion d’examen du SMSI +20 qui reconnait le rôle de la gouvernance multipartite de l’Internet ;
  • La redevabilité et la transparence avec la nouvelle revue holistique de l’ICANN en cours ;
  • Et le lancement de la nouvelle série de candidatures à des projets d’extensions Internet.

Sur ce dernier point elle a rappelé qu’il est « l’aboutissement d’années de travail ».

Kurtis Lindqvist, le Président de l’ICANN, a ajouté à ces sujets le travail en cours pour amener à des délais contraignants sur les demandes urgentes d’accès aux données d’enregistrement des noms de domaine et les technologies d’authentification ainsi que les progrès encore nécessaires sur les abus du DNS.

Le calendrier détaillé du prochain round dévoilé

Pas moins de huit sessions thématiques et opérationnelles étaient consacrées au prochain round de nouvelles extensions. Que faut-il en retenir ?

L’ICANN85 a tout d’abord permis de confirmer les grandes étapes à venir du programme ainsi que les dates envisagées.

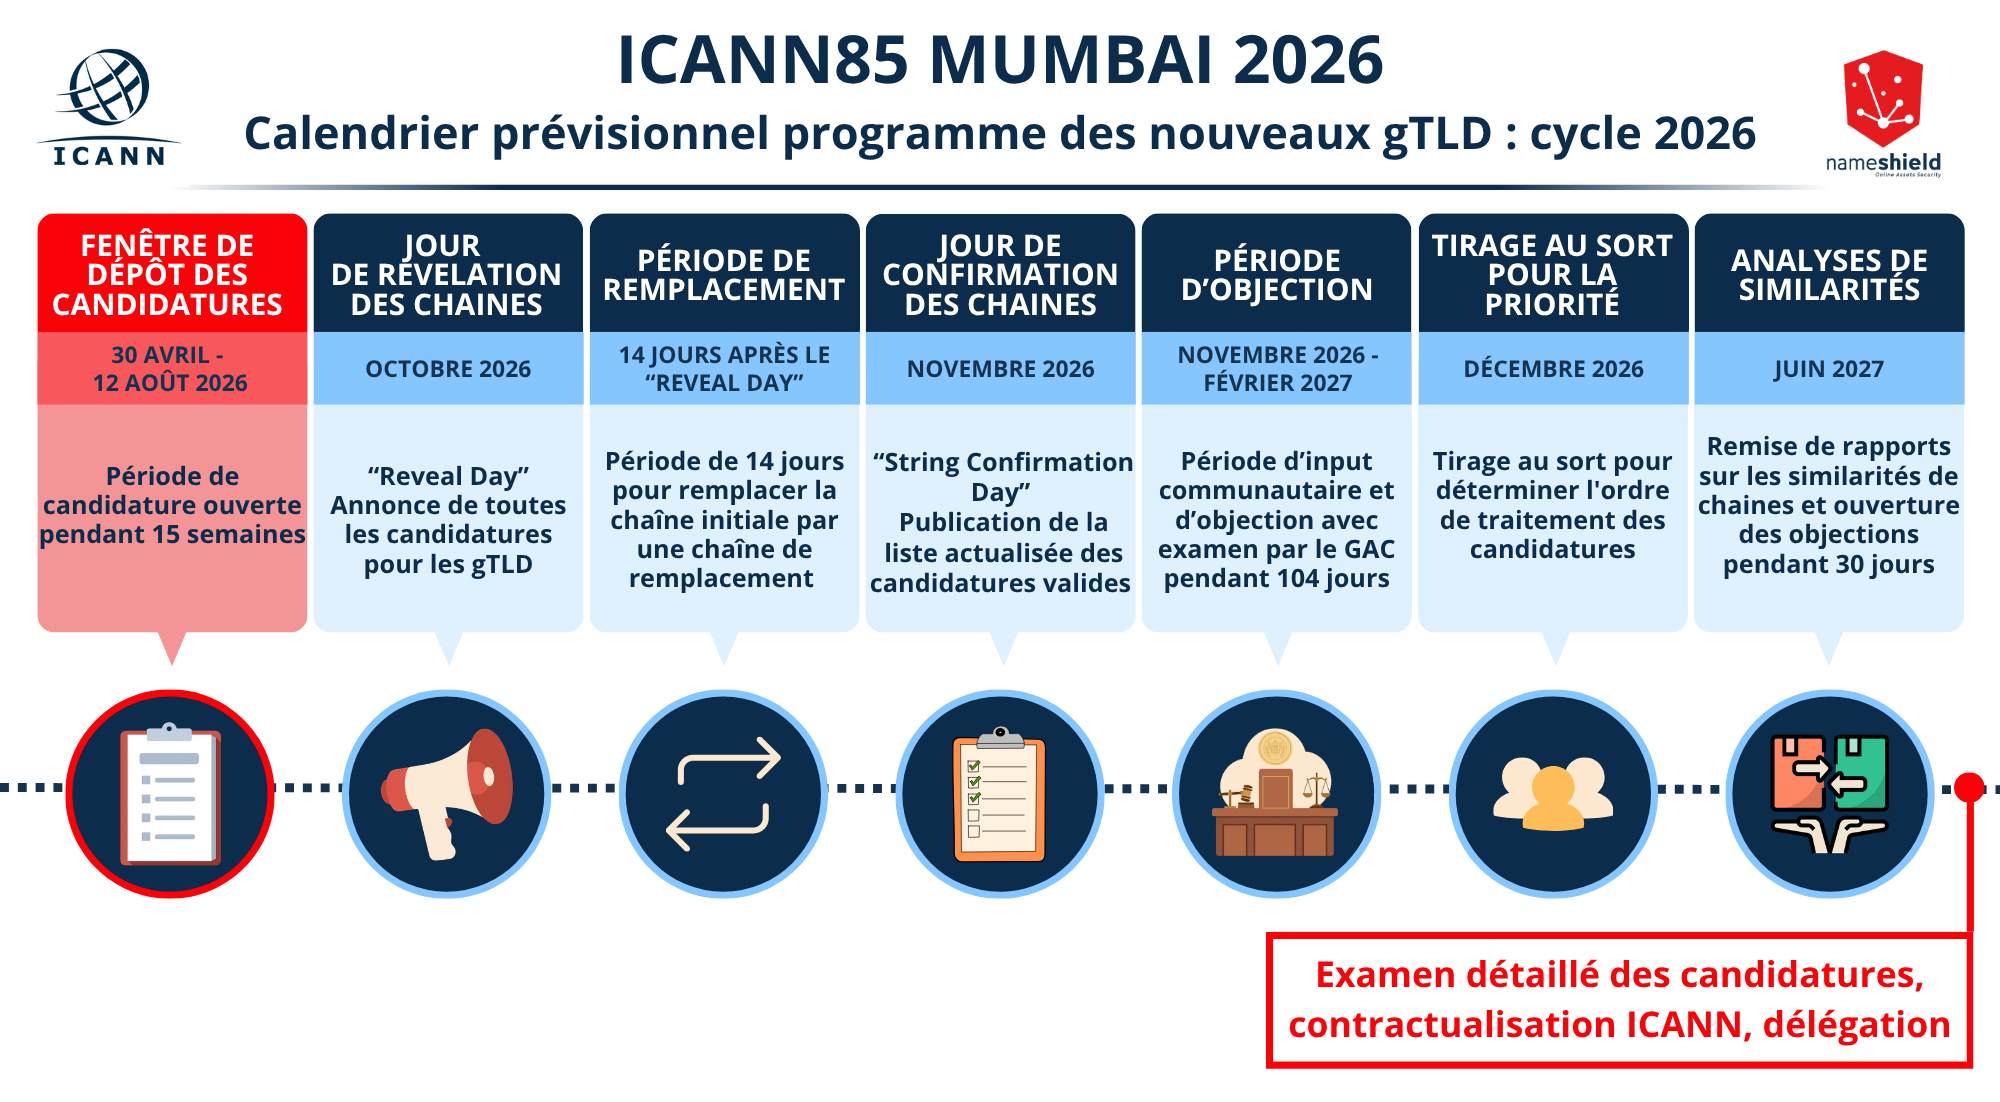
Du 30 avril au 12 août 2026 : Fenêtre de dépôt des candidatures.

Jusqu’à début octobre 2026 : Période de vérifications administratives des candidatures par l’ICANN.

Mi-octobre : « Reveal Day » (Jour des révélations). Il s’agit de la publication officielle par l’ICANN de la liste complète des candidatures valides déposées.

Jusqu’à début novembre : Période de remplacement des chaînes. C’est un nouveau mécanisme qui permet aux candidats qui ont demandé une même extension ou des extensions jugées similaires d’abandonner leur chaîne initiale et de basculer vers une chaîne de remplacement déclarée dans leur dossier. Les demandeurs d’extensions dot brand pourront opter pour l’ajout à leur marque d’un terme correspondant aux biens et services déclarés dans leur marque enregistrée. La fenêtre de remplacement doit durer 14 jours. L’ICANN espère ainsi réduire les contentieux entre candidats qui demandent des extensions identiques ou trop similaires.

Mi-novembre : « String confirmation Day » (Jour de confirmation des chaînes). L’ICANN va publier la liste officielle et définitive des candidatures aux nouvelles extensions déposées.

Novembre 2026 – Février 2027 (104 jours) : Période d’input communautaire et d’objections. Elle permet aux membres du GAC, l’instance qui représente les gouvernements et aux observateurs de soumettre des commentaires, avis, alertes et des objections.

En parallèle, mi-décembre l’ICANN envisage d’organiser un tirage au sort qui va déterminer l’ordre dans lequel les candidatures seront traitées pendant le processus d’évaluation. Ce dispositif a déjà existé lors du round de 2012.

Juin 2027 : Date de restitution des rapports conduits par un panel d’évaluation sur les similarités de chaînes parmi les candidatures soumises et au regard des extensions déjà existantes. Une période d’objection de 30 jours va être ouverte pour contester une chaîne candidate si elle créée une confusion avec une autre extension.

A partir du second semestre 2027 : La résolution des contentieux devrait suivre ainsi que l’étude des candidatures pour avancer vers la contractualisation et l’insertion à la racine du DNS, la tant attendue délégation des premières extensions.

L’ICANN a tenu à préciser que ces dates restent sujettes à des ajustements notamment en fonction du volume de candidatures qui vont être soumises. L’ICANN a néanmoins indiqué s’être doté de capacités suffisantes pour pouvoir gérer un volume de candidatures similaire au cycle de 2012, soit près de 2000.

Les derniers outils pour le prochain round enfin connus

Parmi les deux grands éléments encore à confirmer pour la prochaine série, l’outil de soumission des candidatures et le contrat des futurs opérateurs de registres qui vont se positionner.

Au TAS (TLD Application System) de 2012, il faudra désormais ajouter la lettre « M ». Le TAMS (TLD Application Management System) est en effet le nom du nouveau portail que l’ICANN a prévu pour permettre de gérer les candidatures lors du cycle de 2026. Ce portail dévoilé relativement tard est actuellement en phase de tests notamment pour évaluer sa robustesse. Des participants ont regretté n’en prendre connaissance que maintenant d’autant plus qu’il ne prévoit pas certaines fonctionnalités aidantes comme l’export d’informations. 

Le nouveau contrat de registre, autre maillon clé pour les futurs opérateurs de registre, a pour sa part trouvé une forme d’épilogue avec l’approbation de ce dernier lors de la session publique du conseil d’administration de l’ICANN qui se tient traditionnellement à la clôture du sommet.

Autres sujets présents, le contexte géopolitique et les abus DNS

Que ce soit au travers de sessions ciblées ou de questions de participants lors de slots de questions-réponses, les sujets géopolitiques se sont aussi invités en filigrane lors de l’ICANN85. L’ICANN a ainsi programmé après la Cérémonie d’ouverture une session appelée : « De la stabilité à la capacité de survie : le rôle de l’ICANN dans l’avenir de la résilience de l’Internet ». Lors de cette session participative, l’ICANN a cherché à examiner comment l’écosystème DNS peut résister à des pannes systémiques globales qui affecteraient le cloud, l’approvisionnement en énergie, la chaîne d’approvisionnement numérique et les dépendances logicielles. Il en ressort par exemple que pour 38% des participants, l’angle mort principal de l’ICANN est la coordination intersectorielle à savoir la communication avec les secteurs de l’énergie, des télécommunications ou de la finance, domaines sur lesquels l’organisation n’a pas d’emprise. En second, c’est sa difficulté à garantir la conformité opérationnelle des registres et bureaux d’enregistrement dans des conditions mondiales qui seraient devenues extrêmement difficiles, qui a été citée. Des participants ont également tenu à sensibiliser l’ICANN sur des situations de fragmentation régionale déjà en cours quand l’accès à Internet est coupé par des autorités ou sur le fait que lorsque des Etats encourent des sanctions internationales, l’ICANN doit veiller à ne pas pénaliser des participants potentiels aussi bien à suivre ses sessions qu’à pouvoir candidater lors du prochain round.

Sur les abus du DNS, sujet également revenu à plusieurs reprises, un bilan en demi-teinte a pu être dressé sur les effets des amendements contractuels introduits depuis deux années pour les opérateurs de registres et les bureaux d’enregistrement. L’ICANN85 a marqué le lancement opérationnel d’un premier nouveau processus de développement de politique pour travailler sur un mécanisme dit « Associated Domain Checks » (Vérification des domaines associés) qui obligerait les bureaux d’enregistrement à vérifier les autres noms de domaine liés à un même titulaire lorsqu’un domaine est identifié comme malveillant. Son objectif est d’identifier des réseaux de domaines utilisés pour des activités comme le phishing, les botnets ou le malware et d’agir plus rapidement contre des campagnes coordonnées.

A moins de cinq semaines de l’ouverture du dépôt des candidatures pour le prochain round, c’est l’occasion de rappeler qu’une candidature à une extension Internet notamment de .marque doit être anticipée car le temps est désormais compté. L’heure est déjà au sprint final. Se positionner ou pas ? Avec quel projet d’extension et quel projet de second choix envisager le cas échéant ? Quels interlocuteurs solliciter pour aider à rassembler les éléments du dossier de candidature ? Sur quels budgets s’appuyer ? Dans un peu plus de quatre mois la fenêtre va en effet déjà se refermer alors qu’une candidature nécessite de la préparation pour pouvoir couvrir les 225 sous-rubriques du dossier de candidature et tenir des délais contraints.

Nameshield apporte une approche clé en main pour simplifier au maximum toutes vos démarches, tenir les délais, suivre votre candidature de bout en bout pour la mener vers la contractualisation puis l’insertion à la racine du DNS mondial et ensuite vous apporter toute l’expertise pour en tirer les meilleurs bénéfices en garantissant sa pérennité contractuelle et règlementaire dans la durée. S’il est un tips à retenir de l’ICANN85 concernant la prochaine série : « N’attendez pas la dernière minute ». Agissez dès maintenant en nous confiant votre projet.

La date d’ouverture de la prochaine série de nouvelles extensions génériques (.BRAND) est enfin connue, ce sera le 30 avril 2026

La date d'ouverture de la prochaine série de nouvelles extensions génériques (.BRAND) est enfin connue, ce sera le 30 avril 2026

Parmi les questions en suspens autour de la nouvelle fenêtre de candidatures à des nouvelles extensions génériques, nous étions nombreux à nous demander quand l’ICANN, l’instance de gouvernance d’Internet, allait donner une date précise pour ce qui constituera le premier jour de soumission des futurs dossiers de candidatures.

L’annonce est apparue dans un article publié sur le blog de l’ICANN, un article de Kurtis Linqvist, le Président et Directeur Général de l’ICANN. Il y précise que 2025 a été une année de progrès notables dans la mise en œuvre du programme de nouvelles extensions génériques permettant d’aller vers l’objectif d’ouvrir une nouvelle fenêtre de dépôts de candidatures, 14 années après la dernière en date. L’une des étapes décisives a été la publication du guide du candidat le 16 décembre 2025. On se souviendra que le guide de candidature, document de référence pour les futures candidatures, avait été approuvé par le Conseil d’administration de l’ICANN, lors de la toute dernière session publique du sommet ICANN84 de Dublin.

Kurtis Linqvist indique que désormais les efforts se portent sur la dernière ligne droite de mise en œuvre du programme: « Nous nous sommes désormais engagés à ouvrir le cycle le 30 avril 2026 ». La période de dépôts des futurs dossiers de candidatures complets, débutera donc à partir du jeudi 30 avril sur 12 à 15 semaines soit possiblement jusqu’à juillet, voire début août. Après il sera trop tard. Les indécis et les retardataires devront attendre une future opportunité qui pourrait très bien survenir à nouveau dans 14 années, qui sait ?

Parmi les autres faits notables de la fin d’année 2025, la période de soumission des demandes de soutien des futurs candidats à l’Applicant Support Program s’est terminée le 19 décembre. Ce programme vise à réduire les barrières économiques et techniques à l’entrée afin d’élargir la participation globale et la diversité des candidats aux nouvelles extensions de noms de domaine. Les données fournies par l’ICANN indiquent que 75 candidatures ont été reçues provenant des cinq régions de l’ICANN :

  • 10 candidatures d’Afrique,
  • 38 de la région Asie-Pacifique,
  • 1 d’Amérique latine et des Caraïbes,
  • 6 d’Europe,
  • 20 d’Amérique du Nord.

En 2012, ce programme alors tout nouveau n’avait reçu que trois demandes. Ces premiers indicateurs montrent que la région Asie Pacifique qui est aujourd’hui la plus dynamique sur le marché des noms de domaine semble aussi s’intéresser fortement à la prochaine série de nouvelles extensions. En 2012, les 1930 candidatures soumises lors de la fenêtre de candidatures s’étaient réparties comme suit :

  • Amérique du Nord : 911 candidatures,
  • Europe : 675 candidatures,
  • Asie-Pacifique : 303 candidatures,
  • Amérique latine et Caraïbes : 24 candidatures,
  • Afrique : 17 candidatures.

On estime également qu’environ 34% d’entre elles visaient des candidatures à des extensions de marques, des Brand TLDs.

Qu’en sera-t-il en 2026 ? Les réponses interviendront à l’automne prochain lors de la journée des révélations, le futur « Reveal Day » et du jour de confirmation des chaînes (ndlr: de caractères) , le « String confirmation day » de l’ICANN.

Adoptez les bons réflexes face au phishing à l’approche des fêtes

Adoptez les bons réflexes face au phishing à l'approche des fêtes

Alors que Noël approche à grands pas et que l’année 2025 touche bientôt à sa fin, les fêtes de fin d’année transforment cette période joyeuse et festive en un maillon vulnérable pour les entreprises. Révélant des fragilités parfois existantes : domaines oubliés mais toujours actifs, sous-domaines délégués à des prestataires qui ne répondent plus aux standards de sécurité, configurations DNS vieillissantes, certificats dispersés entre plusieurs équipes ou fournisseurs, les bonnes pratiques de sécurité ne doivent pas être reléguées au second plan en cette fin d’année !

La hausse des échanges, la multiplication des campagnes marketing, l’intensification des interactions avec les partenaires et les prestataires créent un environnement idéal pour les cybercriminels, qui combinent usurpation de marques, détournement de canaux techniques et exploitation des failles organisationnelles. Dans ce contexte, la protection ne peut plus se limiter à quelques mesures ponctuelles : elle doit s’inscrire dans une politique globale de sécurité, visant à renforcer la résilience des entreprises face aux menaces saisonnières tout en préparant l’entreprise aux défis cyber de l’année suivante. Cette période appelle aussi, plus que jamais à adopter les bons réflexes individuels, en sensibilisant ses équipes afin d’éviter les erreurs humaines qui peuvent coûter cher à l’entreprise.

Le phishing : un risque systémique qui capitalise sur la peur et l’urgence

Le phishing aussi appelé hameçonnage ou filoutage consiste à envoyer des courriels frauduleux qui imitent des communications légitimes pour tromper les destinataires. Cette attaque vise à soutirer aux utilisateurs des informations confidentielles telles que des mots de passe, des numéros de carte bancaire, et d’autres données sensibles. Selon une étude de Statista datant de janvier 2023, le phishing représentait la forme la plus répandue de cyberattaque en France, touchant environ 75% des entreprises.

Au-delà de la simple tromperie individuelle, le phishing constitue aujourd’hui un risque systémique pour l’entreprise, car il cible directement ses processus métiers, ses chaînes de paiement et sa réputation de marque. En haute saison commerciale comme Noël, les campagnes malveillantes s’appuient de plus en plus sur des données contextuelles (noms de fournisseurs, formats de factures, signatures internes copiées) pour paraître légitimes aux yeux des équipes comptables, commerciales ou support.

En jouant sur le sentiment d’urgence, les campagnes de phishing actuelles ne visent plus seulement à tromper un individu isolé, mais à déstabiliser l’ensemble de la chaîne décisionnelle de l’entreprise. Messages pressants évoquant une coupure imminente de service, une échéance réglementaire prétendument non respectée ou une validation de paiement « à traiter dans l’heure » contournent les contrôles habituels et court-circuitent les procédures de validation internes. Dans un contexte B2B où les flux financiers, les accès fournisseurs et les portails clients sont fortement interconnectés, une seule action réalisée dans la précipitation peut malheureusement conduire à l’usurpation de comptes, à la modification silencieuse de coordonnées bancaires ou à l’implantation de malwares persistants.

Une variante dangereuse, le slamming appelle à la plus grande vigilance

Le slamming est une variante connue dans le monde des noms de domaine et des entreprises. Contrairement à une simple tentative de spam, le slamming repose sur une mécanique de manipulation de la confiance : l’attaquant se présente comme un prestataire officiel, adopte les codes graphiques et juridiques d’un « registrar », et s’appuie sur un vocabulaire volontairement technique : expiration imminente d’un nom de domaine, dépôt d’un nom de domaine identique ou similaire, besoin de déposer un nom pour éviter une fraude, blocage DNS, suspension de certificats, transfert obligatoire… Autant de bonnes raisons pour pousser le destinataire de la demande à prendre une décision rapide qui se solde généralement par le règlement d’une facture.

La pression de la part des cybercriminels s’exerce d’ailleurs souvent sur des interlocuteurs qui ne gèrent pas directement les noms de domaine mais qui disposent d’un pouvoir de validation budgétaire ou administratif, ce qui augmente le risque de paiement ou d’acceptation d’un transfert non autorisé.

Pour s’en prémunir, il est essentiel de considérer toute sollicitation non planifiée relative aux noms de domaine comme suspecte par défaut : vérifier systématiquement l’adresse email de l’expéditeur et non seulement son nom affiché, confronter la demande au référentiel interne des domaines et des prestataires habilités avant tout engagement financier ou opérationnel.

Enfin, une autre attaque courante en période de Noël, les pièces jointes piégées 

Les pièces jointes piégées doivent être envisagées comme un risque de continuité d’activité à part entière, en particulier parce qu’elles peuvent servir de vecteur à un ransomware. Une simple facture de fin d’année ou un faux bon de commande envoyé à un service financier ou à un prestataire peut suffire à ouvrir une brèche, puis à chiffrer des serveurs critiques ou à exfiltrer des données contractuelles sensibles.

Au-delà du simple fichier infecté, les Chevaux de Troie ou Trojans constituent aujourd’hui un levier stratégique pour les cybercriminels, car ils permettent de prendre pied discrètement dans le système d’information, puis de préparer des attaques de plus grande ampleur (prise de contrôle de comptes, mouvements latéraux, déploiement ultérieur de ransomwares).

En période de fin d’année, pas de relâchement, prudence et sécurité doivent être plus que jamais des mots d’ordre 

Face à ces attaques de plus en plus ciblées, les organisations doivent rappeler les bons réflexes individuels à adopter mais aussi structurer une véritable hygiène numérique collective. Concrètement, cela passe par la formalisation de procédures internes adaptées aux périodes sensibles (fin d’année, clôtures comptables, pics d’activité)… La mise en place de campagnes régulières de sensibilisation, assorties de simulations de phishing ou de faux courriers de slamming, permet de transformer chaque collaborateur en maillon actif de la chaîne de défense, et non en simple « risque utilisateur ».

Si l’entreprise effectue bien son travail de sensibilisation, en période de fêtes, c’est aussi le rôle de chaque individu d’être particulièrement attentif. Les équipes doivent en effet adopter une lecture particulièrement critique de chaque message reçu, même lorsqu’il semble provenir d’un partenaire habituel ou d’un service interne. Les cybercriminels exploitent le contexte de fin d’année pour diffuser des campagnes de phishing et de slamming plus sophistiquées, en se basant sur des scénarios réalistes : renouvellement de contrats, relances de factures, rappels d’échéances de noms de domaine, notifications de livraison ou de blocage de compte. Avant d’ouvrir un email ou sa pièce jointe, il est recommandé de vérifier systématiquement la cohérence de plusieurs éléments : adresse de l’expéditeur (et non uniquement le nom affiché), objet du message (trop alarmiste ou trop alléchant), ton employé (pressions, menaces, promesses de réduction ou d’avantage exclusif), ainsi que la concordance avec les procédures internes existantes.

Quelques règles supplémentaires et simples vont pouvoir aider vos collaborateurs à éviter les erreurs :

  • La vigilance est le mot d’ordre lorsque l’on vous demande des données personnelles,
  • Les pièces jointes d’un expéditeur inconnu ne doivent pas être ouvertes,
  • Les liens URL peuvent être vérifiés en passant le curseur de la souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance,
  • Un retard face à une sollicitation urgente vaut mieux que des pertes financières : il ne faut pas céder à la pression et risquer d’engager un paiement frauduleux,
  • S’il y a un doute sur un expéditeur, vous pouvez le contacter par un autre biais pour vérifier s’il s’agit d’une tentative de fraude ou non.

Pour éviter de vous faire voler des données sensibles et d’être victime d’escroquerie, il est essentiel d’adopter ces bonnes mesures de cybersécurité. Parce qu’un simple clic suffit à commettre une erreur, continuez à sensibiliser vos équipes et restez informés face aux cybermenaces qui pèsent sur votre entreprise.