L’importance du reverse DNS

DNS inversé - Reverse DNS
Source de l’image : Jonbonsilver via Pixabay

Le DNS inversé (ou reverse DNS) est souvent méconnu des gestionnaires de noms de domaine, en particulier quand les noms sont hébergés par de grandes sociétés d’hébergement. Le DNS inversé permet de faire une résolution depuis une adresse IP vers un FQDN. C’est l’exact opposé de l’utilisation classique du DNS qui fait correspondre des noms de domaine avec des adresses IP. Le reverse DNS permet de répondre à la question : j’ai une adresse IP, quel est le FQDN qui s’y rapporte ?

Le reverse DNS fonctionne via la création d’une zone DNS reverse dans laquelle des enregistrements DNS PTR (pour Pointer Record) vont être configurés.

  • DNS classique : Record A : on connaît le nom d’un site et on souhaite récupérer son adresse IP…
  • DNS inversé PTR : on connaît une adresse IP et on souhaite récupérer le nom du site.  

Le système de résolution se construit de manière similaire à la résolution classique. Pour opérer la résolution DNS, l’adresse IP à interroger est configurée dans la zone reverse avec le suffixe .arpa et pointe vers la destination requise. Le principe est le même pour les adresses IP v4 et v6 selon la construction suivante :

Ex: IPv4 : 11.80.92.81.in-addr.arpa. IN PTR capp.perf1.com.

Ex: IPv6 : 0.0.0.0.0.0.0.0.0.1.0.1.0.0.0.0.0.8.c.0.0.1.0.a.2.ip6.arpa. 4080 IN PTR capp.perf1.com.

Cette construction permet d’opérer une résolution DNS classique sur un nom de domaine avec une extension «.arpa».

Pourquoi est-ce si important ?

Le DNS inversé est principalement utilisé pour le suivi de la provenance d’un visiteur du site Web, de l’origine d’un message électronique, etc. Il n’est généralement pas aussi critique que le DNS classique, les visiteurs atteindront le site Web même sans la présence de DNS inversé pour l’IP du serveur Web ou l’IP du visiteur.

Cependant, le DNS inversé est important pour une application particulière : la messagerie.

De nombreux serveurs de messagerie sur Internet sont en effet configurés pour rejeter les e-mails entrants provenant de toute adresse IP qui n’a pas de DNS inversé. Pour celui qui gère son propre serveur de messagerie, le DNS inversé doit exister pour l’adresse IP à partir de laquelle le courrier électronique sortant est envoyé.

Peu importe l’adresse vers laquelle pointe l’enregistrement DNS inversé de l’adresse IP, un enregistrement reverse est attendu. Dans le cas d’hébergement de plusieurs domaines sur un même serveur de messagerie, il suffit de configurer le DNS inversé pour pointer vers le nom de domaine considéré comme principal (Les serveurs de messagerie vérifiant le DNS inversé reconnaissent qu’il est normal d’héberger de nombreux domaines sur une seule adresse IP et qu’il serait impossible de répertorier tous ces domaines dans le DNS inversé pour l’IP).

Nous vous recommandons de vérifier la possibilité de paramétrer un DNS inversé auprès de votre solution d’hébergement DNS.

[INFOGRAPHIE] Les mesures simples à mettre en place pour protéger efficacement vos noms de domaine

[INFOGRAPHIE] Les mesures simples à mettre en place pour protéger efficacement vos noms de domaine

Si les noms de domaine sont fréquemment l’objet d’attaques, la crise engendrée par le COVID-19 dans le monde entier a également impacté ce secteur. Les entreprises, déjà soumises à rude épreuve en temps normal, ont fait face à une difficulté supplémentaire : se protéger des attaques informatiques en très forte augmentation depuis les débuts de la pandémie.

Découvrez dans cette infographie quelles mesures simples et efficaces votre entreprise peut mettre en place pour protéger vos actifs et votre business, en tout temps.

[INFOGRAPHIE] Les mesures simples à mettre en place pour protéger efficacement vos noms de domaine

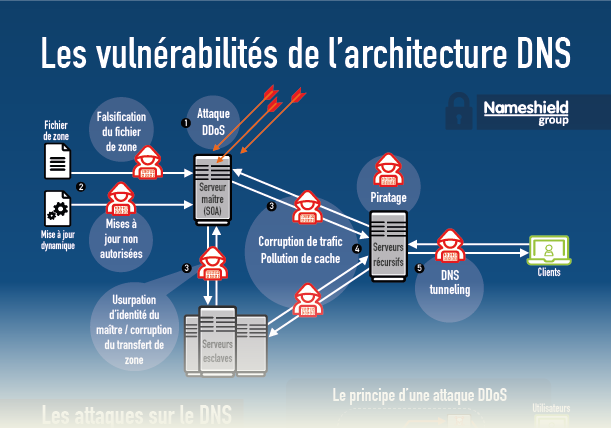
[INFOGRAPHIE] Les vulnérabilités de l’architecture DNS

Le DNS est au cœur des services critiques de l’entreprise : Internet, e-mail, applications… Il doit rester disponible et avoir un niveau élevé de sécurité. En effet une interruption de services aurait de lourdes conséquences pour les entreprises victimes.

Pourtant, le DNS est bien souvent l’infrastructure la moins sécurisée d’une entreprise et est exposé à de nombreuses attaques potentielles.

Découvrez dans cette nouvelle infographie, disponible en téléchargement sur le site de Nameshield, quelles sont les vulnérabilités de l’architecture DNS, les différentes attaques et comment assurer la disponibilité et la protection des services en ligne.

Infographie Les vulnérabilités du DNS - Nameshield

BIENVENUE DANS LE 2ème EPISODE DE NOTRE ETUDE COVID & noms de domaine !

COVID19 et les noms de domaine - épisode 2

Avec l’épisode 1 toujours disponible ici, que vous pouvez également retrouver synthétisé sous forme d’infographie ici, vous avez commencé à appréhender l’ampleur de l’impact du Covid 19 sur les noms de domaine : sa répartition géographique, les multiples motivations sous-jacentes (notamment frauduleuses !), la créativité sans limite des pirates, et leurs conséquences pour les internautes et les marques.

Vous allez maintenant découvrir que la dynamique s’amplifie, et que les dépôts de marques liées au virus prennent également leur envol. Nous mettrons un coup de projecteur particulier sur les masques, petits accessoires qui se sont brusquement invités dans nos vies et préoccupations.

Comment la crise sanitaire impacte leur commercialisation, les innovations qui y sont liées ? Comment ces innovations sont-elles protégées par les dessins et modèles ? Mais aussi, quelles fraudes sont déjà décelées autour de ces masques ?

Face à ces diverses menaces allant des fraudes aux attaques, il existe bien sûr des solutions efficaces. Nous partagerons avec vous un panorama des différents moyens de se défendre ou défendre sa marque.

Enfin, nous vous proposerons une prospective sur la perception que nous avons communément des masques, qui passera d’un outil médical à un vrai accessoire de mode. Cela aura des implications quant aux risques que nous pouvons déjà anticiper.

Internet à l’heure du Covid-19

Etude Internet à l'heure du COVID19 - Nameshield

Épisode 1 – Comprendre les impacts de la crise sanitaire sur les noms de domaine

Le COVID 19 bouleverse la marche du monde. Toutes les activités humaines sont touchées, en particulier celles sur Internet, son usage en étant démultiplié. Les impacts sur le web sont multiples. Certains sont déjà bien visibles pour le grand public : enjeux de bande passante ou nouveaux usages liés au télétravail par exemple. D’autres sont moins évidents, c’est notamment le cas dans l’univers des noms de domaine, l’expertise du groupe Nameshield depuis 26 ans.

Un nom de domaine est le nom suivi d’une extension (.xxx) qui s’affiche dans l’adresse de connexion d’un site Internet. Exemple : https://www.amazon.fr ou www.france.tv. Les noms de domaine sont des actifs immatériels d’une importance cruciale, et trop souvent méconnus. La pandémie en cours a lancé une vague très forte d’enregistrements de nouveaux noms de domaine, et même de quelques marques. Cet engouement laisse apparaître de fortes disparités géographiques, et une évolution dans le temps des termes choisis, « Covid19 » remplaçant « Coronavirus » au cours du mois de février.

Les motivations sous-jacentes sont nombreuses. Certaines sont déjà explicites, d’autres peuvent se deviner. Si certains motifs semblent louables, d‘autres le sont nettement moins, allant de la simple spéculation à la préparation de fraudes de natures très variées.

Le panorama dans ce domaine est large : Sites d’appels aux dons imitant des organismes publics, conseils de santé surprenants, ventes de tests et de masques (qui n’arriveront jamais chez vous…), et même remboursements d’impôts. Vous découvrirez un florilège de thèmes assez hétéroclites et ne manquant pas de créativité. Les e-books sont aussi largement plébiscités, surfant sur l’idée que le confinement verra les internautes se tourner vers ces produits. Des téléchargements sont ainsi offerts, mais pas forcément de la nature escomptée !

Nous étudions ici ce phénomène en profondeur, en partant de 10 thèmes principaux identifiés. C’est par ces angles que nous allons creuser « l’iceberg des menaces », et en explorer le contenu.

Nous anticipons aussi des attaques ciblées géographiquement, ou portant sur des noms de grandes marques qui ont déjà été réservés. Autant de menaces à surveiller de près pour les entités concernées.

Nous poursuivrons l’exploration de cet iceberg dans de futures parutions, que nous mettrons à votre disposition dans les semaines à venir. Nous aborderons les impacts décelés sur les applications mobiles et les réseaux sociaux. Nous vous ferons découvrir notre méthode de cartographie pour suivre, et anticiper autant que possible, ces différentes atteintes. Nous proposerons également des conseils d’experts pour se prémunir, ou se défendre, contre ces différentes attaques.