Chaque jour, de nouvelles cyberattaques viennent mettre à mal les systèmes de défense des entreprises, et fragilisent encore plus les réseaux, les cyberattaques se succèdent de manière exponentielle.
Découvrez dans cette fiche 5 minutes pour comprendre quelles sont les modes opératoires des cyberattaques les plus courantes et les solutions à mettre en place pour les contrer.
Une part importante des failles de sécurité de l’information dans les entreprises est due à des facteurs humains et cette donnée doit faire l’objet de la plus grande attention de toute entreprise ou institution dont le patrimoine numérique est précieux.
Parce que Nameshield est certifié ISO 27001, l’entreprise se doit d’évaluer régulièrement le niveau de connaissance de ses employés en termes de sécurité de l’information.
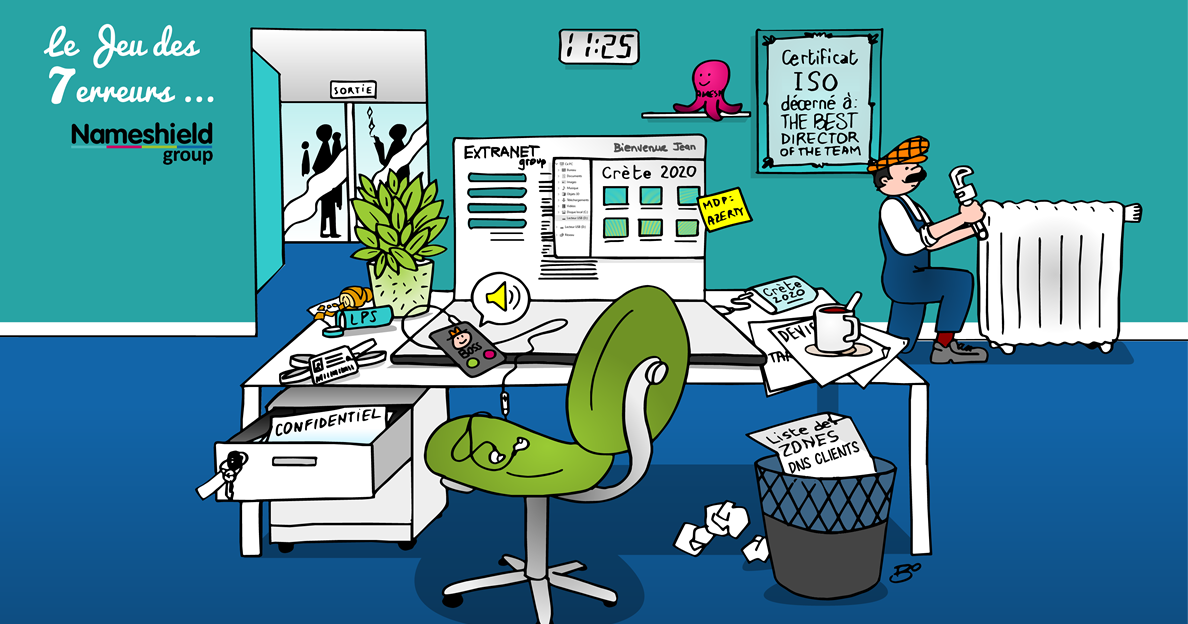
L’équipe Sécurité SI a donc concocté et soumis un QCM à l’ensemble des salariés du groupe ; une nette majorité s’est prêtée à l’exercice, agrémenté d’un « jeu des 7 erreurs » pour l’aspect ludique.
Le test a permis de mesurer les acquis et de partager des techniques pour que les bonnes pratiques obtiennent l’adhésion et ne soient pas vécues comme des contraintes pesantes.
Voici quelques unes des questions abordées : Quelles sont les spécificités d’un mot de passe robuste ? Comment le rendre mémorisable ? Quels sont les atouts d’un coffre-fort numérique ? Comment reconnaître un site de vente en ligne officiel ? Où sauvegarder mes fichiers sensibles ? Comment déceler un e-mail de phishing ? Etc.
Nous partageons avec vous le jeu des 7 erreurs. A vous de vous prêter à ce jeu en donnant vos réponses dans les commentaires de notre post LinkedIn ! Celle ou celui qui aura trouvé toutes les mauvaises pratiques en termes de sécurité SI le plus rapidement possible, recevra une récompense !
Classiquement, lorsqu’un registre annonce une modification des conditions d’enregistrement, il n’est pas rare que les cybercriminels en profitent pour lancer des campagnes de phishing et les .AU n’échappent pas à la règle…
Les auteurs de ce scam, se faisant passer pour le registre, contactent les titulaires de .COM.AU, .NET.AU ou encore .ORG.AU en leur demandant de fournir différentes copies de documents d’identification.
Si vous recevez l’un de ces e-mails, nous vous invitons bien sûr à ne pas y répondre. Pour rappel, le registre ne pourrait être amené à vous demander de tels documents que via votre bureau d’enregistrement.
Pour rappel, à compter d’avril 2021, la seule utilisation d’une marque australienne ne suffira plus à convenir à l’exigence de présence locale imposée par le registre. Il sera désormais nécessaire de faire correspondre le nom de domaine souhaité avec la marque exacte.
Rappelons également qu’en 2021, le registre ouvrira les dépôts de premier niveau en .AU.
Le 10 mai dernier, dans un communiqué de presse, la société Pacers Sports & Entertainment (PSE), propriétaire de l’équipe de basketball des Pacers de l’Indiana, franchise de la NBA (National Basketball Association), a révélé avoir été victime d’une attaque sophistiquée de phishing fin 2018.
Pour rappel, le phishing est une technique utilisée par
des fraudeurs pour obtenir des informations personnelles dans le but de
perpétrer une usurpation d’identité. Il s’agit d’une technique d’« ingénierie
sociale » qui consiste à exploiter non pas une faille informatique, mais la «
faille humaine » en dupant les internautes par le biais d’un email semblant
provenir d’une entreprise de confiance, typiquement une banque ou un site de
commerce.
Pacers Sports & Entertainment victime d’une attaque de phishing
Fin 2018, la société PSE a ainsi été la cible d’une campagne d’emails de phishing permettant l’accès non autorisé à des emails contenant des informations personnelles d’un certain nombre de personnes.
Cette cyberattaque a touché un
nombre limité de personnes, cependant la quantité d’informations volées reste
importante : nom, adresse, date de naissance, numéro de passeport, permis
de conduire, numéro d’identification d’état, numéro de compte bancaire, numéro
de carte de crédit, signature numérique, nom d’utilisateur et mot de passe, et
pour certains le numéro de sécurité sociale.
La société américaine a alors
rapidement mis en place des mesures pour sécuriser les comptes de messagerie
touchés et a lancé une enquête avec l’aide d’experts judiciaires. Cette enquête
a ainsi révélé que les pirates ont eu accès aux comptes d’un nombre limité de
personnes, entre le 15 octobre et le 4 décembre 2018. Le communiqué ne donne
cependant aucun détail sur l’identité des personnes visées.
PSE a informé individuellement
chaque victime quelles informations les concernant ont été dérobées et rassure
en affirmant qu’ « à ce jour, elle n’a reçu aucun rapport concernant une utilisation
abusive ou une tentative d’utilisation abusive des informations personnelles ».
La société a offert aux victimes de cette attaque, un accès gratuit à des
services de surveillance de crédit et de protection d’identité.
Quelques règles simples face au phishing
Les attaques de phishing deviennent de plus en plus fréquentes mais surtout de plus en plus sophistiquées et visent tout type de secteurs. Chacun doit donc redoubler de vigilance.
Pour conclure, rappelons quelques règles simples pour vous protéger face à des tentatives de phishing :
Ne pas répondre à une demande d’informations
confidentielles par mail (code d’accès et mots de passe, code de carte bleue…)
;
Ne jamais ouvrir une pièce jointe dont
l’expéditeur est soit inconnu soit d’une confiance relative ;
Vérifier les liens en passant la souris
au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de
confiance ;
Être attentif à la qualité du langage utilisé
par l’expéditeur du mail ;
Ne pas faire confiance au nom de l’expéditeur du
mail. En cas de doute, contacter l’expéditeur par un autre biais.
Comme pour chaque événement où
l’engouement massif est de mise, le lancement de l’ultime saison de Game of
Thrones est une opportunité en or pour de nombreux pirates !
La série serait la préférée des cybercriminels selon une étude de Kaspersky. Elle représentait 17% des contenus infectés l’année dernière, soit 20 934 internautes ! Selon cette même étude, les épisodes les plus visés sont, en toute logique, le premier et les derniers de la saison.
Car si les fans sont légion en
France, hors abonnement, la seule solution pour visionner les si attendus épisodes
reste le téléchargement illégal sur des sites de torrent.
C’est par ce biais que les
cybercriminels infectent les ordinateurs des internautes peu méfiants. Premier
warning, n’installez pas de programme à la demande des sites de torrent, ce
sont bien ces derniers qui risquent de contenir un malware !
En effet, deux types de fraude sont principalement utilisés :
Les malwares : des logiciels malveillants sont lancés sur les sites de torrent utilisés par les fans de la série pour accéder au visionnage des précieux épisodes.
Le phishing : de très nombreuses tentatives de phishing ont été recensées, les pirates utilisant l’image officielle de Game of Thrones pour tenter de récupérer vos données personnelles.
Les cybercriminels sont cette
saison quasiment aussi imaginatifs que les scénaristes de la série à succès :
faux jeux concours multiples et variés permettent à ces hackers de récolter
adresses emails et autres coordonnées bancaires.
La contrefaçon est également de la partie avec un pullulement observé de sites proposant des produits soi-disant « officiels » mais n’étant autres que des contrefaçons.
Nameshield recommande ainsi aux amateurs la plus grande vigilance !
Pour rappel, voici les principes
de base à respecter pour naviguer sereinement et ne pas se faire piéger par des
hackers peu scrupuleux :
Ne pas télécharger de plugin d’origine douteuse
Bien analyser les URLs avant tout achat
Vérifier la présence du fameux HTTPS
Vérifier enfin que l’adresse finale corresponde au site recherché
Comme toujours, sur le web, une
vigilance accrue est de mise car, même si le printemps gagne nos régions,
n’oubliez pas que sur le web, winter is coming…
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.