Comment traiter de manière appropriée du contenu inapproprié sur Internet ?

Internet est l’endroit idéal pour trouver du contenu de toutes sortes. Des vidéos de chats et de leurs cascades, des mèmes (ce sont des images, des vidéos ou des textes repris, déclinés et diffusés en masse sur Internet), des messages qui incitent à réfléchir sur des modes de vie.

Cependant cette grande disponibilité signifie également une facilité d’accès à une large variété de contenus inappropriés.

Un contenu inapproprié correspond à tout contenu dérangeant, déplacé et simplement inadéquat. Cela peut être des images de violence réelle ou simulée, ou à caractère sexuel explicite.

Récemment, des inquiétudes sont apparues concernant des vidéos YouTube. Ces vidéos ressemblent fortement à des dessins animés populaires mais diffusent du contenu perturbant et inapproprié, ne convenant pas aux enfants. Dans certains cas, ces vidéos sont des parodies, mais parfois il s’agit de cas évidents de violation des droits d’auteur, avec un contenu non autorisé reprenant de populaires personnages de dessins animés, qui ne sont simplement pas, pour la plupart, destinés à un jeune public.


Quel serait alors le meilleur moyen d’y faire face ?

Google et les sites de réseaux sociaux proposent des outils permettant de signaler les cas de contenus inappropriés, de violation des droits d’auteur ou de contrefaçon de marque.

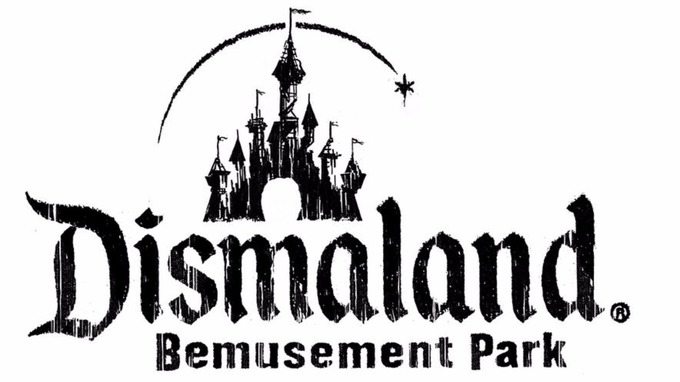
L’action en contrefaçon est une procédure légale lancée par l’auteur d’une œuvre, le titulaire d’une marque ou d’un brevet ou par son agent qui y est autorisé. Mais il est essentiel de considérer si le contenu est utilisé de manière raisonnable. Une utilisation raisonnable couvre les adaptations de l’œuvre originale dans le but d’une parodie ou d’un commentaire sur l’œuvre. La parodie d’une œuvre originale se justifie par la liberté d’expression, mais le point essentiel est que le public doit être capable de différencier les deux œuvres. Si le contenu est utilisé de manière raisonnable, il est préférable de ne pas soumettre une action en contrefaçon. Elle serait alors considérée comme une fausse réclamation et pourrait provoquer davantage de parodies. Été 2015, l’artiste Banksy avait lancé le projet du parc d’attractions Dismaland, jouant de manière évidente sur les mots et le concept de Disneyland. Disney est cependant resté (sensiblement) silencieux.


Exemple de parodie - Dismaland
Exemple de Dismaland


Le contenu inapproprié et perturbant devrait être signalé par l’utilisation d’un système de plateforme. YouTube prend en compte très sérieusement les avis des internautes et facilite le signalement des vidéos aux contenus problématiques. Les vidéos signalées sont manuellement examinées 24/7 et toute vidéo qui n’est pas propice à la diffusion est supprimée dans les heures suivantes. De plus, YouTube dispose d’une application YouTube Kids qui limite l’accès au contenu pour permettre aux enfants de regarder des vidéos sans qu’ils risquent de tomber sur des images inappropriées.

Bien évidemment, aucun filtre n’est sûr à 100%, et rien ne remplace la vigilance. Une surveillance attentive peut aider à s’assurer que votre contenu protégé par un copyright ne soit pas utilisé injustement et vous permet de soumettre un avis de retrait. Mais il n’existe aucun produit qui remplace la vigilance des parents.


YouTube

Vers un web 100% chiffré, les nouveaux challenges du HTTPS

Entre mars 2016 et mars 2017, Let’s Encrypt a émis 15 270 certificats SSL contenant le terme « PayPal » ; 14 766 d’entre eux ont été émis pour des domaines menant vers des sites de phishing. C’est le résultat de la récente analyse menée par Vincent Lynch, expert SSL.
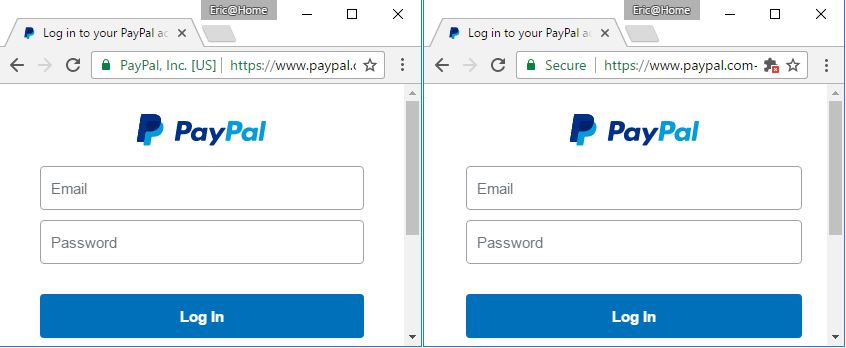
Paypal fake or real

Lynch s’est intéressé de près à ce cas à la suite d’un article très intéressant publié par Eric Lawrence (Google Chrome Security Team) en janvier 2017, le visuel ci-dessus est tiré de cet article, dénommé « Certified Malice » qui dénonçait les certificats SSL frauduleux et dénombrait alors « seulement » 709 cas pour PayPal, et bien d’autres sur toutes les plus grandes marques américaines : BankOfAmerica, Apple, Amazon, American Express, Chase Bank, Microsoft, Google…

Quel impact pour l’internaute ?

En Janvier 2017, Google et Mozilla ont mis à jour leur navigateur avec Chrome 56 et Firefox 51, et un changement majeur est intervenu pour les internautes : l’apparition des termes « Sécurisé » ou « Non sécurisé » dans la barre d’adresse.
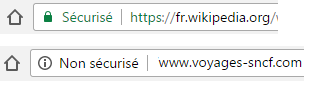
Vers un web 100% crypté, les nouveaux challenges du HTTPS

En 2015, l’initiative Let’s Encrypt, supportée par les grands noms de l’internet (EFF, Mozilla, Cisco, Akamaï…) voyait le jour avec pour objectif de diffuser en masse et gratuitement des certificats SSL au monde entier. Un an et demi plus tard, Let’s Encrypt a délivré des millions de certificats, et d’autres initiatives de ce type ont suivi.

Qui dit gratuit, dit peu ou pas de vérification pour délivrer les certificats, et toute une armée de cybercriminels qui se sont rués vers ces certificats pour sécuriser leurs contenus illicites : phishing, malware… et afficher ainsi le terme « Sécurisé » dans leur barre d’adresse. Comment l’internaute lambda peut-il facilement différencier le vrai du faux ?

Pour mémoire, il existe trois niveaux de vérification lors de l’émission des certificats permettant d’afficher HTTPS : Domain Validation (DV) considéré comme de l’authentification faible, Organization Validation (OV) à authentification forte et Extended Validation (EV) à authentification renforcée. Les certificats gratuits sont des DV, et représentent près de 90% des certificats, la plupart du temps sur des « petits » sites web. Les certificats OV (9%) et EV (1%) sont peu nombreux mais protègent la quasi-totalité des sites web à très fort trafic. Les GAFA (Google, Apple, Facebook, Amazon) sont tous en OV ou EV par exemple.
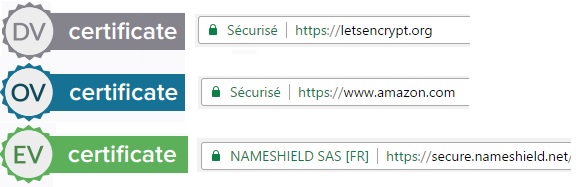

Niveaux de vérification lors de l’émission des certificats permettant d’afficher HTTPS

Le problème pour l’internaute est l’absence de différenciation dans les navigateurs entre les certificats DV et OV. Ces deux types sont affichés de la même manière, étant comme « Sécurisés », alors que les certificats EV affichent le nom du titulaire dans la barre d’adresse.

En reprenant le visuel du début de cet article, on comprend aisément l’intérêt du EV pour PayPal : permettre de distinguer facilement le vrai du faux. Et c’est la raison pour laquelle Nameshield conseillera systématiquement l’emploi du EV pour les sites vitrines, en particulier pour ses clients exposés au cybersquatting, phishing ou encore contrefaçon.


Deux forces qui s’opposent pour l’avenir du HTTPS

Malheureusement les choses ne sont pas aussi simples et là où la logique voudrait qu’on différencie clairement les trois types de certificat, ou en tout cas au moins deux types (DV/OV), Google ne l’entend pas de cette oreille et souhaite à l’inverse supprimer cette notion d’affichage EV. Chris Palmer (Senior Software Engineer pour Chrome) le confirme à demi-mot dans son article paru ici.

Nous sommes donc aujourd’hui dans une situation où les Autorités de Certification historiques, Microsoft et dans une moindre mesure Apple, font face à Google, Mozilla et Let’s Encrypt dans une vision que l’on peut résumer comme suit :

Vision de Google/Mozilla/Let’s Encrypt :

HTTP = Non Sécurisé

HTTPS = Sécurisé

Vision des AC historiques/Microsoft/Apple :

HTTP = Non Sécurisé

HTTPS DV = pas d’indicateur dans la barre d’adresse

HTTPS OV = Sécurisé

HTTPS EV = Nom de la société dans la barre d’adresse

La discussion est ouverte en ce moment même, au sein de l’instance supérieure du SSL qu’est le CAB/forum. On peut facilement comprendre que les Autorités de Certification voient d’un très mauvais œil la fin de la différenciation visuelle entre DV/OV/EV dans les navigateurs, c’est leur raison d’être de délivrer des certificats à authentification forte, mais est-ce seulement un tort ? Il s’agit quand même de rassurer l’internaute en lui garantissant l’identité du site qu’il visite.

A l’inverse, Google et Let’s Encrypt n’hésitent pas à dire que les notions de phishing et de garantie de contenu des sites web, ne sont pas du ressort des Autorités de Certification, et que d’autres systèmes existent (par exemple, Google Safe Browsing), et qu’en conséquence il faut avoir une vision binaire : les échanges sont chiffrés et inviolables (= HTTPS = Sécurisé) ou ils ne le sont pas (= HTTP = Non sécurisé). On peut simplement se demander si au travers de cette vision qui se défend également, ce n’est pas plutôt un problème de sémantique du terme employé : Sécurisé.

Que veut dire « Sécurisé » pour l’internaute ? Est-ce qu’en voyant « Sécurisé » dans sa barre d’adresse, il sera enclin à entrer ses login/password ou son numéro de carte bancaire ? On peut penser que oui et dans ce cas, le risque actuel est bien présent. Kirk Hall (Director Policy and Compliance – SSL, Entrust) a fait une intervention remarquée à la dernière conférence RSA sur ce sujet (si vous avez un peu de temps, l’enregistrement est ici).

Enfin, il ne faut pas négliger le poids de l’industrie financière ni des grandes marques qui voient d’un très mauvais œil l’augmentation du risque de fraude en ligne et que ne peut décemment pas totalement ignorer Google.

Comment rassurer l’internaute ?

Pour le moment nous ne pouvons que vous encourager à opter pour les certificats Extended Validation pour vos sites vitrines et/ou de e-commerce afin de faciliter la tâche des internautes et à rester à l’écoute de ce qui se passe sur le web. Rassurer et éduquer également les internautes en n’hésitant pas à mentionner sur vos sites les choix que vous faites en termes de sécurité et d’authentification.

Au même titre que vous surveillez certainement les dépôts de nom de domaine sur vos marques, vous pouvez aujourd’hui également surveiller les enregistrements de certificats, et ce pour réagir rapidement.

Et en tant qu’internaute, lorsque le terme « sécurisé » est mentionné dans la barre d’adresse, systématiquement contrôlez les détails du certificat pour voir qui en est le titulaire.

Les new gTLD ont-ils de la valeur ?

Lancés en 2013 par l’ICANN après un long et fastidieux programme d’appel à candidatures, les new gTLD (.xyz, .club, .africa, .online etc.) sont désormais implantés dans la « domainosphère ».

Ce sont près de 28 millions de noms de domaine qui sont enregistrés, pour 1215 extensions existantes. Parmi les plus enregistrées depuis leur lancement, on compte le .xyz avec plus de 6 millions d’enregistrements, le .top avec 4.5 millions d’enregistrements, le .loan avec 1.7 millions d’enregistrements, suivis par le .win (1.1 millions), le .wang (1 million), .club, .site, .online, .bid, .vip (tous à moins d’un million d’enregistrements).

Bien que ces extensions ne dépassent toujours pas le nombre d’enregistrements d’un .com qui excède les 5 millions en 2016, et si certains restent encore sceptiques quant à leur réelle utilité, il n’empêche que les new gTLD peuvent vite faire grimper les enchères quand il s’agit de les vendre sur le second marché.

Nous sommes dans une période charnière, 4 ans après leur lancement, dans laquelle les titulaires de nouveaux noms de domaine réalisent qu’ils détiennent parfois des mines d’or. En effet, en 2013, les new gTLD étaient encore mal connus et peu considéraient qu’ils pourraient avoir une utilité. Les enregistrements étaient plutôt réalisés pour protéger une marque contre le cybersquatting.

Aujourd’hui, de plus en plus enregistrent des new gTLD dans un but de communication :

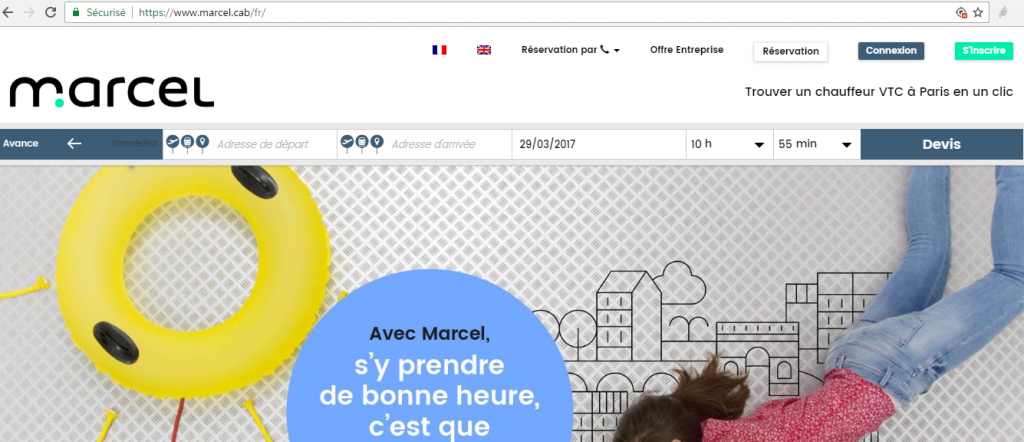
marcel.cab - exemple utilisation de new gTLD
Exemple : marcel.cab utilise un new gTLD pour son site principal et ses emails


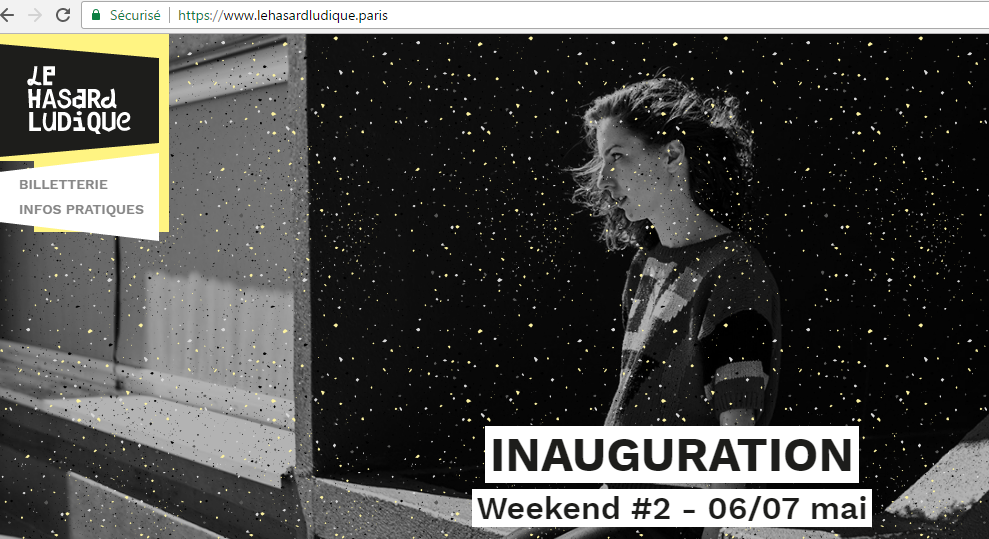
New gTLD - exemple Le hasard ludique
Exemple d’une salle de spectacle parisienne utilisant un .paris


Il s’agit de cette utilisation et de cette communication qui font prendre de la valeur aux noms de domaine.

Il existe d’ailleurs de récentes illustrations. Début 2017, le nom de domaine casino.online s’est vendu plus de 200.000$ sur Sedo, la plus grande plateforme d’enchères de noms de domaine. C’est une très belle opération pour le vendeur, quand on sait que la moyenne de prix de vente d’un nom de domaine sur Sedo est de 500$.

Le .online est dans le top 10 des new gTLD, et de nombreux sites ont été créés, notamment :

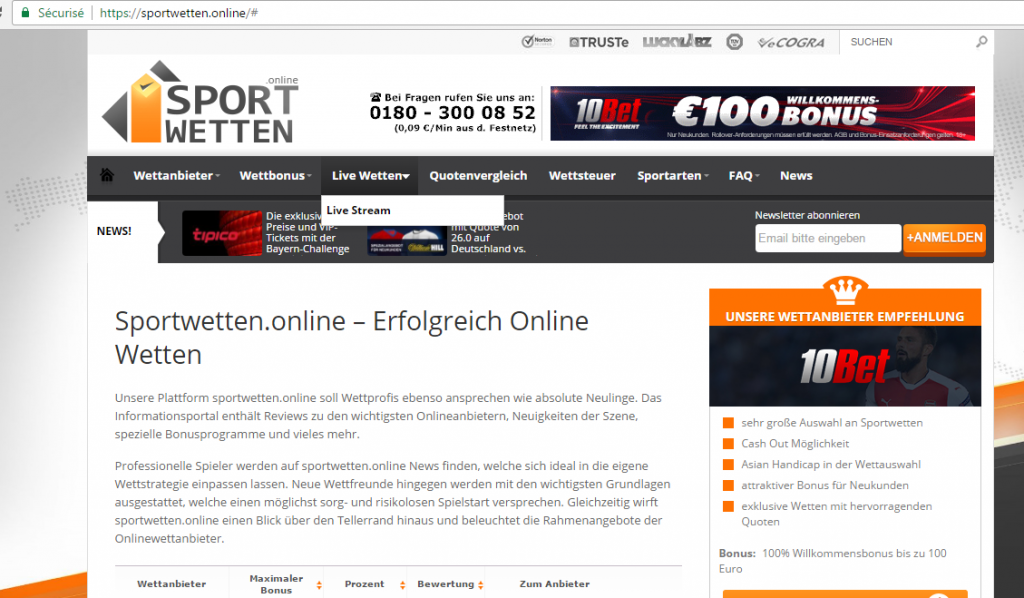
New gTLD - exemple Sport Wetten
Sportwetten.online


New gTLD - exemple Lending
Lending.online


new gTLD - exemple Geeks.online
Geeks.online


Il faut savoir que le mot clé « casino online » est l’un des mots clés les plus chers de Grande-Bretagne. Ainsi, détenir un nom de domaine qui correspond à un mot clé très prisé sur le web fournit à son titulaire une opportunité marketing indéniable, et crée une vraie valeur pour la société qui l’utilise.

Le .online bénéficie d’une très bonne visibilité. D’abord, en matière de SEO, les noms de domaine en .online sont les plus visités parmi les new gTLD (source Alexa). Ensuite les sites en .online comptent le plus grand nombre de certificats SSL contrairement aux autres new gTLD. Ceci explique également la raison de sa valeur.

Oublier son nom de domaine, ça arrive et c’est dommageable

Les noms de domaine, ces actifs à haute valeur financière sont immatériels et ne sont pas imaginaires. Utiles dans le repère et le fonctionnement d’Internet, il est important de maîtriser l’importance technique et financière de ces derniers. Ces outils techniques sont renouvelables chaque année : on n’achète pas un nom de domaine, on acquiert un droit d’utilisation temporaire et on le renouvelle tous les ans, au minimum. Certains registres proposent ainsi le renouvellement sur des périodes pouvant aller jusqu’à la décennie. À l’approche de la date du renouvellement du nom de domaine, le registrar est tenu d’envoyer un courriel de relance à intervalles réguliers. Cette démarche est inscrite dans les règles de l’ICANN.

En cas d’omission de renouvellement d’un nom de domaine, ce dernier retombe dans le domaine public et n’importe qui, peut le récupérer. Certaines entreprises sont ainsi spécialisées dans ce secteur d’activité.

En voici un exemple récent :

Nous sommes le lundi 6 mars 2017. Début de semaine, je prends un café et réalise ma petite veille quotidienne de l’actualité des noms de domaine. Et là, c’est le drame. Mon indicateur du nombre de mentions « nom de domaine » s’affole. Du jamais vu.

Pourquoi ?

Internet s’écroule ? Non.

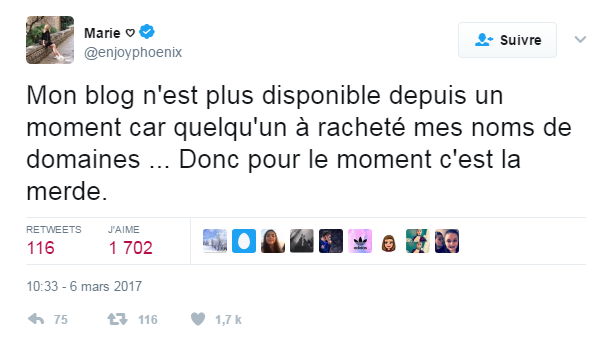
EnjoyPhoenix a oublié de renouveler son nom de domaine enjoyphoenix.fr. Elle l’annonce à 10h33. Internet s’affole. Le message est « liké » plus de 1700 fois. 116 retweets. Du jamais vu dans l’histoire de la mention des noms de domaine. La dernière fois, c’était lorsque Booba mentionnait les noms de domaine dans les lyrics de l’une de ses chansons.


EnjoyPhoenix - Oubli du renouvellement d'un nom de domaine
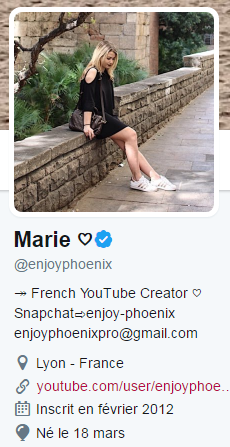
Compte Twitter EnjoyPhoenix


«C’est la merde » écrira-t-elle. En effet, Marie Lopez, ta vie ne sera plus la même. Son blog, accessible via enjoyphoenix.fr, c’est fini. Son adresse email où l’on pouvait la contacter pour lui demander la marque de sa brosse à dent en exposition dans son dernier post de blog, c’est également fini. Du coup, elle réalise qu’une vie sans nom de domaine pour une blogueuse, c’est compliqué. En fait, c’est impossible mais elle ne s’en rendra probablement jamais compte. Du coup, une nouvelle adresse email apparaît dans sa biographie Twitter : enjoyphoenixpro@gmail.com. Pas très « pro » comme adresse.


Compte Twitter EnjoyPhoenix


L’article sur le fait qu’un blog est une marque qu’il faut soigner ? Devenu inutile.

http://blogueuse-beaute.com/blog-marque/

L’article expliquant qu’EnjoyPhoenix a atteint 2 millions de followers en raison de son nom de domaine .STYLE ? C’est fini.

http://www.acheter-nom-de-domaine.info/2015/10/extension-style-un-nom-de-domaine-style/

Mais alors que va-t-il se passer ? EnjoyPhoenix est-elle condamnée à penser à son nom de domaine parti tel un amoureux vers un nouvel amour ? Hélas, oui. Les règles sont ce qu’elles sont, l’enregistrement d’un nom de domaine retombé dans le domaine public n’a rien de litigieux. Malgré la marque ENJOY PHOENIX enregistrée à l’INPI, le Système de Résolution des Litiges, SYRELI, n’interdit pas cette utilisation. Seulement deux possibilités existent :

– soit le nom de domaine est utilisé avec mauvaise foi et velléité permettant de jouer sur la marque associée, une procédure de récupération est alors possible ;

– soit le nom de domaine est utilisé pour une toute autre utilisation et Marie Lopez ne pourra qu’espérer que son nouvel acquéreur daigne bien lui vendre.

Dans les deux cas, Nameshield est là pour vous aider ; que le lecteur de cet article soit Marie Lopez ou non.

Sortie du .Africa

Après plus de cinq années de tractations et de batailles judiciaires, l’organisation sud-africaine .ZA Central Registry (ZACR) est désormais désignée pour commercialiser l’extension internet « .AFRICA » qui sera ouverte à tous.  Comme présenté par Koffi Fabrice Djossou, membre de UNIFORUM ZACR, les futurs noms de domaine en .AFRICA permettront notamment « la promotion des entreprises, des peuples et de la culture africains sur Internet ». D’ores et déjà, la présidente de la commission de l’Union Africaine, Nkosazana Dlamini Zuma, a salué la fin de cette bataille comme le moment où l’Afrique « a enfin acquis sa propre identité numérique ».

Dot Africa

Mais revenons sur les faits : dans le cadre des appels à candidature aux nouvelles extensions lancés par l’ICANN, ils étaient deux à se revendiquer du .Africa. D’un côté l’opérateur de l’extension nationale sud-africaine .ZA (ZACR). De l’autre une business woman africaine/américaine Sophia Bekele, rompue aux déclarations fracassantes et fondatrice du DotConnectAfrica (DCA).

Au vu du caractère géographique et culturel du .AFRICA, l’extension ne pouvait pas être vendue aux enchères. Pour cela, l’ICANN a exigé que les participants obtiennent l’appui d’au moins 60% des gouvernements de la région concernée. Suite à cela, ZA Central Registry (ZACR) a bénéficié de nombreuses manifestations officielles de soutien (39 gouvernements africains) dont l’Union Africaine, tandis que DotConnectAfrica (DCA) a été l’objet de nombreux courriers s’opposant à cette « candidature dissidente ».

L’ICANN a finalement légué le « .africa » au ZA Central Registry (ZACR), au début de l’année 2014. C’est véritablement à cette période qu’a commencé un marathon judiciaire sans précédent, après que DotConnectAfrica (DCA) ait déposé une plainte contre l’ICANN pour fraude et pratiques commerciales déloyales. DotConnectAfrica (DCA) est allé jusqu’à demander à un tribunal fédéral des États-Unis de bloquer l’organisation de l’attribution du nom de domaine au ZA Central Registry (ZACR), pendant le procès. Si la dernière demande n’a finalement pas été retenue, la plainte contre l’ICANN est toujours en cours…

Cette saga hautement politisée s’est donc terminée le 15 février 2017 mais pour ZA Central Registry (ZACR), le vrai travail commence maintenant : faire du .Africa un réel étendard du continent africain.

Retrouvez plus d’informations sur le site http://nic.africa/ ou contactez Nameshield pour connaître les conditions et périodes d’ouverture à l’enregistrement de votre .AFRICA.