DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures

DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures
Source de l’image : Kreutzfelder via Pixabay

Dans le cadre de la lutte contre l’insécurité sur le web, DNS Belgium, registre du .BE, a décidé d’intensifier son action en collaborant avec le SPF Economie [Le SPF Économie, PME, Classes moyennes et Énergie est le service public fédéral belge qui a pour mission de créer les conditions d’un fonctionnement compétitif, durable et équilibré du marché des biens et services en Belgique] pour fermer les sites frauduleux en moins de 24h.

Philip Du Bois, manager général de DNS Belgium indique ainsi : « Le présent protocole nous permettra d’agir ensemble avec le SPF Economie de manière encore plus ciblée contre les abus possibles impliquant des noms de domaine .be. Le protocole souligne notre ambition d’une zone .be sûre et de qualité qui crée un climat favorable pour le développement ultérieur de l’internet. »

Le but : garantir aux consommateurs une navigation en toute sécurité sur les sites Internet en .BE.

Cette procédure assurera une bien plus grande réactivité. En effet, jusqu’à présent SPF Economie ne pouvait demander au registre un blocage relatif au contenu, aussi les sites frauduleux mais dont les données d’identification étaient correctes (à tout le moins dont le caractère faux ne pouvait être prouvé) demeuraient intouchables. Le blocage nécessitait une requête auprès du Parquet, soit une procédure d’au moins deux semaines, laissant largement le temps au site frauduleux de créer des dommages importants auprès des consommateurs. Plusieurs centaines de sites par an sont concernés !

Dès le 1er décembre 2018, le protocole permettra donc au registre DNS Belgium, à la demande du SPF Economie, de bloquer les noms en .BE qui :

  • Sont utilisés pour des sites web frauduleux
  • Abritent des sites phishing

Bien sûr, cette procédure sera appliquée pour les délits reconnus comme sérieux. Le propriétaire du nom bloqué disposera d’une période de deux semaines pour réagir au blocage. Sans action de sa part sous 6 mois, le nom bloqué expirera.

Cette initiative, encore trop rare, est à saluer dans un contexte de lutte acharnée contre la cybercriminalité !
Démocratie Participative : bloquer un site Internet ne sert à rien

Le 27 novembre, le tribunal de grande instance de Paris a ordonné le blocage du site Internet Démocratie Participative auprès des fournisseurs d’accès à Internet (Free, Orange, Bouygues Telecom,…).

Portail d’extrême droite, raciste, antisémite et homophobe pour Le Monde, Démocratie Participative est le fruit du travail de Boris Le Lay, blogueur français, exilé au Japon où il continue de déverser des tombereaux de haine. Condamné à de multiples reprises, fiché S,  Le Lay vit une vie paisible au Japon où la France n’arrive pas à le faire arrêter. La lecture de sa page Wikipédia liste ses multiples condamnations.

Démocratie Participative sera bloqué, enfin, l’accès au nom de domaine democratieparticipative.biz.

Qu’a fait Le Lay ? Il a enregistré democratieparticipative.online le 1er décembre, soit quelques jours plus tard ! Et bien évidemment, le nom de domaine en .BIZ redirige vers le .ONLINE…

Ce jeu du chat et de la souris montre les limites de la communication sur Internet. La majorité des extensions de noms de domaine étant ouvertes, enregistrer une nouvelle adresse reste aisé.

Plusieurs remarques :

1. Bloquer un site Internet en raison de son nom de domaine n’est pas très malin dans la mesure où la justice française n’est pas suffisamment réactive à ce type de problème : il faudra un nouveau référé pour pouvoir bloquer le nouveau nom de domaine en .ONLINE.

2. La personne suivante qui enregistrera le nom de domaine democratieparticipative.biz sera bien embêtée lorsqu’elle verra que son nom de domaine est blacklisté en France. Seulement, elle le verra, mais elle ne le saura pas, aucune liste de sites bloqués n’existe à l’échelle mondiale.

3. Une solution de blocage serait de contacter registres et registrars vis-à-vis des chartes d’utilisation pour demander à ce qu’ils bloquent le site en question. Cette étape a été réalisée dans le cadre des évènements de Charlottesville et de la synagogue de Pittsburgh.

Malgré tout, cela fait bien de dire que l’on a bloqué un site, alors que dans les faits, cela ne sert à rien, si ce n’est qu’à communiquer. En attendant Démocratie Participative communique toujours…

Attaque et escroquerie : quand tout finit par se savoir

La vie est faite d’évènements exceptionnels. Cependant, pour aborder cette dernière du mieux possible, mettons sous le tapis les évènements qui vous feraient passer pour une personne vulnérable. Du moins, c’est une pratique répandue : ne pas montrer que vous êtes faillible ferait de vous une personne victorieuse. Raisonnement bien limité  dans la mesure où les échecs construisent l’Homme et font clairement partie de la vie. Je vous laisse lire ce fabuleux article portant sur les Instagrammeurs et leur quotidien pas toujours rose.

D’ailleurs, je vais vous avouer quelque chose : c’est seulement à l’âge de seize ans que j’ai appris que les aliments pour chien ne devaient pas être choisis en fonction de la photo du chien sur la boîte. C’est en cherchant désespérément une boite de croquette portant une photo de la race de mon chien qu’un vendeur de Jardiland m’expliqua la vérité.

phishing et arnaque au président

Non, cette tranche de pain de mie n’est pas dédiée au petit chien dessus.
Crédit image

En matière de cybersécurité, avouer ses faiblesses après coup est un procédé commun afin que chacun puisse apprendre de ses erreurs. L’entreprise A communique, et toutes les entreprises garderont en mémoire A. Avec un objectif de ne pas faire la même erreur. Malheureusement cette pratique, et ce pour plusieurs raisons dont certaines tout à fait compréhensibles, n’est pas systématique.

Pourtant, il semblerait que les attaques finissent toujours par être connues, d’une façon ou d’une autre.

Prenons le récent exemple d’une grande entreprise de la cinématographie. C’est en effet via une classique arnaque au président, appelé whaling outre-Atlantique[1], que la société a été victime d’une fraude s’élevant à 19 millions d’euros.

Cette affaire n’a pas été annoncée comme d’habitude par la bourse et la publication des comptes. Non, il s’agit là d’une décision de justice dans la mesure où la personne ayant fait le virement a été licenciée. Et elle n’a pas accepté cette éviction : c’est dans ce jugement néerlandais que les détails ont pu être communiqués au monde entier…

Malheureusement, nous ne saurons avec quelles adresses Email les fraudeurs ont réussi à convaincre le service comptable de Pathé. Mais on sait tout de même que l’adresse finissait en pathe.com, c’est la seule information donnée. De là, nous pouvons tenter de lister les différents cas de figure :

  • Un nom de domaine illicite avait été déposé de type com. Solution : une surveillance de dépôts de nouveaux nom de domaine ;
  • Le compte de messagerie d’un cadre de chez Pathé avait été récupéré frauduleusement. Solution : Demander la mise en place de la double authentification pour les messageries, à minima, des cadres dirigeants ;
  • Le nom affichait une adresse type ceo@pathe.com. Solution : lire l’adresse Email associée en passant son curseur sur l’adresse. Cette dernière est probablement différente, l’adresse ceo@pathe.com n’étant que le nom affiché de l’émetteur et non son adresse de type « ceo@pathe.com <pathescam@gmail.com ».

De manière globale trois conseils : formez-vous, formez-vous, formez-vous. Les exemples d’usurpation, de phishing ou autre via l’IT sont légion et il est nécessaire que les collaborateurs soient formés.

La communication, la vulgarisation et la sensibilisation sont indispensables : prendre quelques minutes à lire ce blog  par exemple, ou les news des sites dédiés est une bonne habitude afin d’être sensibilisés en permanence.

Analyser les récentes fraudes afin d’en sortir des best practices est notre métier et nous sommes là pour vous accompagner.

[1] Donald Trump n’a pas été gentil avec la France dans ses tweets d’hier. Du coup, je limiterai les anglicismes usuels.

La croisade de Google pour l’adoption du HTTPS par défaut

Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.

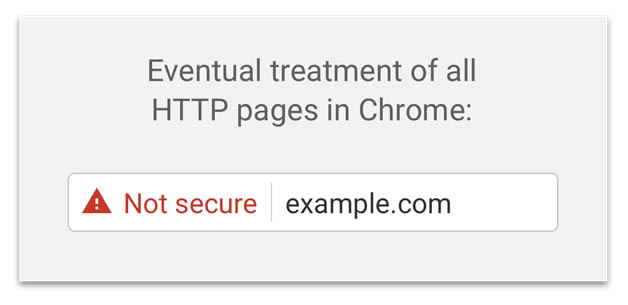
HTTP not secure

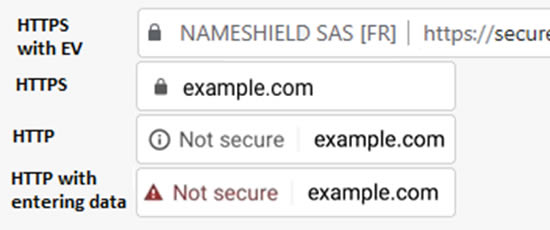
L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :

” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”

Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ;  la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.

Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :

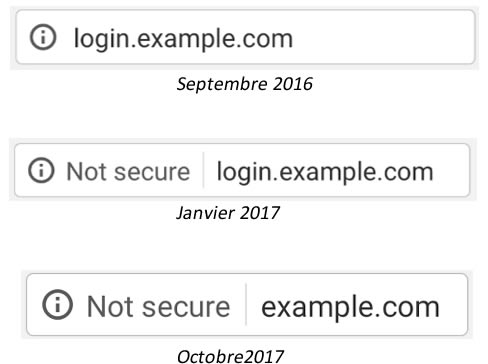
  1. HTTP not secureSeptembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
  2. Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
  3. Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
  4. Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
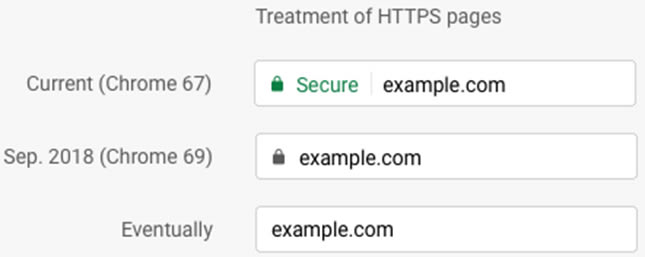
  5. Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.HTTP not securePour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.Validation EV
  6. Octobre 2018 – Chrome 70 : c’est maintenant !Chrome 70Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la  première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
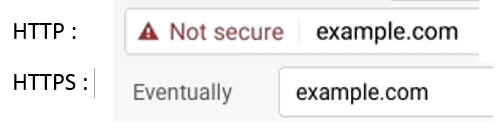
    1. Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :

Certificats SSL

  1. HTTP à la CorbeilleDate non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…
D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.

Comment je suis devenu un professionnel de l’air en 15 minutes

Ma grande passion, c’est l’aéronautique. Petit, je me voyais déjà pilote de ligne lorsque je lançais ces petites feuilles A4, pliées dans la meilleure configuration qu’il soit[1] pour voler en travers de la classe d’école. Malheureusement, une vue défaillante aura raison de mon ambition et je dus ainsi abandonner tout espoir de me présenter un jour comme pilote.

Plus tard, le visionnage d’Attrape-moi si tu peux, montrant[2] Léonardo DiCaprio interpréter un fraudeur se prenant pour un pilote de la Panam me rappellera mes souvenirs d’enfant.

Aujourd’hui, travaillant dans les noms de domaine, je ne peux bénéficier d’un GENTY.AERO, qui m’aurait permis d’afficher un statut de pilote aux grands de ce monde. Cependant, la DGAC vint à mon secours rapidement.

C’est en effet en lisant un article du Monde[3] présentant la nouvelle formation des pilotes de drone que l’espoir qui m’avait tant habité revint.

nom de domaine .AERO
Un titre bien français

La Direction Générale de l’Aviation Civile a récemment mis en place une plateforme permettant de passer la formation pour devenir télépilote d’aéronef civil circulant sans personne à bord utilisés à des fins de loisir et je me ruais ainsi sur le site de cette dernière[4].

La vidéo de formation de la plateforme de la DGAC

Quinze minutes de visionnage de vidéo sans l’obligation d’être derrière l’écran, un test de 20 questions avec ces dernières toujours dans le même ordre : il ne m’en fallait pas plus pour devenir pilote de drone d’une masse inférieure à 2 kilogrammes.

L’objet de toutes les convoitises

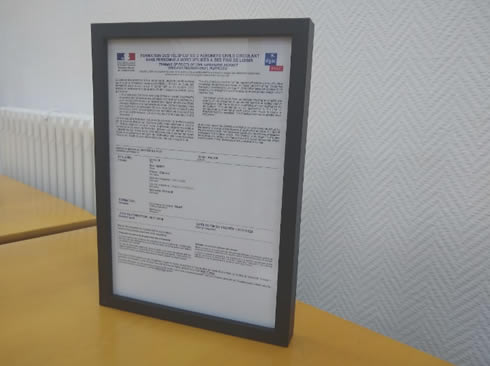
Le test obtenu, Ô surprise, je pus nonchalamment présenter de manière ostentatoire mon nouveau diplôme dans un écrin de toute beauté.

Une fois ma vocation de pilote assouvie, il ne me restait plus qu’à obtenir mon nom de domaine en .AERO

L’entreprise gérant le .AERO[5], à savoir la SITA, Société internationale de télécommunication aéronautique, demande une preuve de formation de pilote. Gardons à l’esprit qu’il s’agit d’une extension fermée et donc réservée au secteur aéronautique.

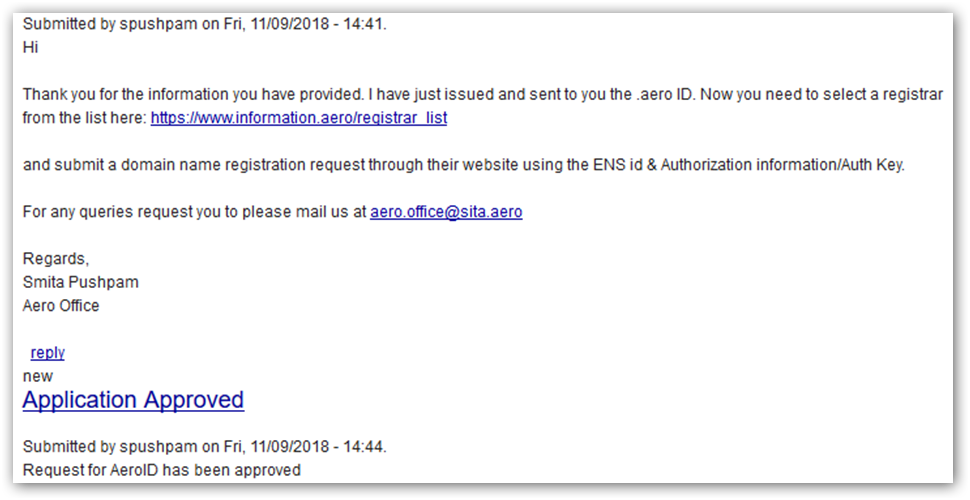
Je pus joindre le PDF de mon diplôme et une journée plus tard, l’heureuse réponse vint : je peux désormais bénéficier de mon nom de domaine en .AERO

L’heureuse confirmation

Voilà, en quinze minutes de formation/test, je pus obtenir un .AERO et être considéré comme n’importe quel acteur du secteur aéronautique. Si l’anecdote fait sourire sur les conditions du test, il n’en reste pas moins qu’il s’agit ici d’un exemple d’une extension dite fermée mais qui s’avère s’ouvrir rapidement.

Et oui, n’oublions pas que le registre vit des enregistrements de noms de domaine, et non d’une hypothétique confiance sur Internet.