Avec l’épisode 1 toujours disponible ici, que vous pouvez également retrouver synthétisé sous forme d’infographie ici, vous avez commencé à appréhender l’ampleur de l’impact du Covid 19 sur les noms de domaine : sa répartition géographique, les multiples motivations sous-jacentes (notamment frauduleuses !), la créativité sans limite des pirates, et leurs conséquences pour les internautes et les marques.
Vous allez maintenant découvrir que la dynamique s’amplifie, et que les dépôts de marques liées au virus prennent également leur envol. Nous mettrons un coup de projecteur particulier sur les masques, petits accessoires qui se sont brusquement invités dans nos vies et préoccupations.
Comment la crise sanitaire impacte leur commercialisation, les innovations qui y sont liées ? Comment ces innovations sont-elles protégées par les dessins et modèles ? Mais aussi, quelles fraudes sont déjà décelées autour de ces masques ?
Face à ces diverses menaces allant des fraudes aux attaques, il existe bien sûr des solutions efficaces. Nous partagerons avec vous un panorama des différents moyens de se défendre ou défendre sa marque.
Enfin, nous vous proposerons une prospective sur la perception que nous avons communément des masques, qui passera d’un outil médical à un vrai accessoire de mode. Cela aura des implications quant aux risques que nous pouvons déjà anticiper.
Épisode 1 – Comprendre les impacts de la crise sanitaire sur les noms de domaine
Le COVID 19 bouleverse la marche du monde. Toutes les activités humaines sont touchées, en particulier celles sur Internet, son usage en étant démultiplié. Les impacts sur le web sont multiples. Certains sont déjà bien visibles pour le grand public : enjeux de bande passante ou nouveaux usages liés au télétravail par exemple. D’autres sont moins évidents, c’est notamment le cas dans l’univers des noms de domaine, l’expertise du groupe Nameshield depuis 26 ans.
Un nom de domaine est le nom suivi d’une extension (.xxx) qui s’affiche dans l’adresse de connexion d’un site Internet. Exemple : https://www.amazon.fr ou www.france.tv. Les noms de domaine sont des actifs immatériels d’une importance cruciale, et trop souvent méconnus. La pandémie en cours a lancé une vague très forte d’enregistrements de nouveaux noms de domaine, et même de quelques marques. Cet engouement laisse apparaître de fortes disparités géographiques, et une évolution dans le temps des termes choisis, « Covid19 » remplaçant « Coronavirus » au cours du mois de février.
Les motivations sous-jacentes sont nombreuses. Certaines sont déjà explicites, d’autres peuvent se deviner. Si certains motifs semblent louables, d‘autres le sont nettement moins, allant de la simple spéculation à la préparation de fraudes de natures très variées.
Le panorama dans ce domaine est large : Sites d’appels aux dons imitant des organismes publics, conseils de santé surprenants, ventes de tests et de masques (qui n’arriveront jamais chez vous…), et même remboursements d’impôts. Vous découvrirez un florilège de thèmes assez hétéroclites et ne manquant pas de créativité. Les e-books sont aussi largement plébiscités, surfant sur l’idée que le confinement verra les internautes se tourner vers ces produits. Des téléchargements sont ainsi offerts, mais pas forcément de la nature escomptée !
Nous étudions ici ce phénomène en profondeur, en partant de 10 thèmes principaux identifiés. C’est par ces angles que nous allons creuser « l’iceberg des menaces », et en explorer le contenu.
Nous anticipons aussi des attaques ciblées géographiquement, ou portant sur des noms de grandes marques qui ont déjà été réservés. Autant de menaces à surveiller de près pour les entités concernées.
Nous poursuivrons l’exploration de cet iceberg dans de futures parutions, que nous mettrons à votre disposition dans les semaines à venir. Nous aborderons les impacts décelés sur les applications mobiles et les réseaux sociaux. Nous vous ferons découvrir notre méthode de cartographie pour suivre, et anticiper autant que possible, ces différentes atteintes. Nous proposerons également des conseils d’experts pour se prémunir, ou se défendre, contre ces différentes attaques.
« Dès lors qu’un site peut traiter des données personnelles, simplement avec la création d’un compte utilisateur, la conformité au RGPD requiert a minima que le site soit protégé par un protocole HTTPS. Ce protocole est une protection a minima que tout gestionnaire de site internet ne peut plus se permettre de ne pas avoir. »
Le règlement européen de protection des données (RGPD) exige donc que les données personnelles soient traitées « de façon à garantir une sécurité appropriée ».
Entré en vigueur le 25 mai dernier, son impact sur la gestion de votre portefeuille de certificats SSL n’est pas neutre.
RGPD et procédures d’authentification
Les Autorités de Certification, quelles qu’elles soient, se sont toujours appuyées sur le WHOIS du nom de domaine à certifier pour valider que le demandeur d’un certificat dispose de l’accord de l’exploitant technique du nom de domaine qu’il veut sécuriser.
Pour cela, une des étapes d’authentification prévoyait qu’un mail soit envoyé sur l’une des adresses mails (admin ou technique) présente sur le WHOIS afin de valider la commande.
Mais le RGPD est passé par là et les bureaux d’enregistrement n’ont plus le droit de fournir les données personnelles des propriétaires de nom de domaine sans leur consentement explicite, ce qui rend la base de données WHOIS inexploitable par les Autorités de Certification pour envoyer leur mail de validation.
Face à cette situation, les Autorités de Certification proposent d’envoyer par défaut ce mail de validation à l’une des adresses génériques suivantes :
Mais que faire si aucune de ces adresses n’existe ou s’il est trop compliqué de la faire créer ?
Les Autorités de Certification offrent la possibilité de valider que vous avez bien l’accord de l’exploitant technique du nom de domaine, par le biais d’une vérification d’un record TXT dans la zone de DNS du nom de domaine à certifier.
En constatant la présence de ce record TXT, l’Autorité de Certification pourra :
délivrer le certificat si celui-ci est un simple certificat DV (Validation du Domaine)
poursuivre vers les autres étapes d’authentification s’il s’agit de certificat OV (Validation de l’Organisation) ou EV (Validation Etendue).
Quoiqu’il en soit, le RGPD change la donne et impacte significativement l’industrie du SSL puisque la solution idéale pour obtenir un certificat rapidement passera soit par la création d’une des 5 adresses mail précitées, soit, si cette option était trop compliquée, par la mise en place de record TXT (qui impliquerait une augmentation des délais d’obtention).
Quel avantage à passer par Nameshield pour la gestion de son parc SSL ?
En qualité de Registrar, Nameshield propose un avantage unique sur le marché pour ses clients SSL.
Une pré-authentification de chaque commande permet en effet d’agir en amont de l’Autorité de Certification afin d’anticiper tout blocage et, le cas échéant, d’agir dans les meilleurs délais :
Modification d’un WHOIS,
Edition de la zone pour mettre en place un enregistrement TXT (si les DNS sont ceux de Nameshield)
Création d’alias admin@, administrator@, webmaster@, postmaster@, hostmaster@ (si les MX sont ceux de Nameshield)
N’hésitez pas à faire appel à notre service SSL dédié si vous avez la moindre question sur le sujet.
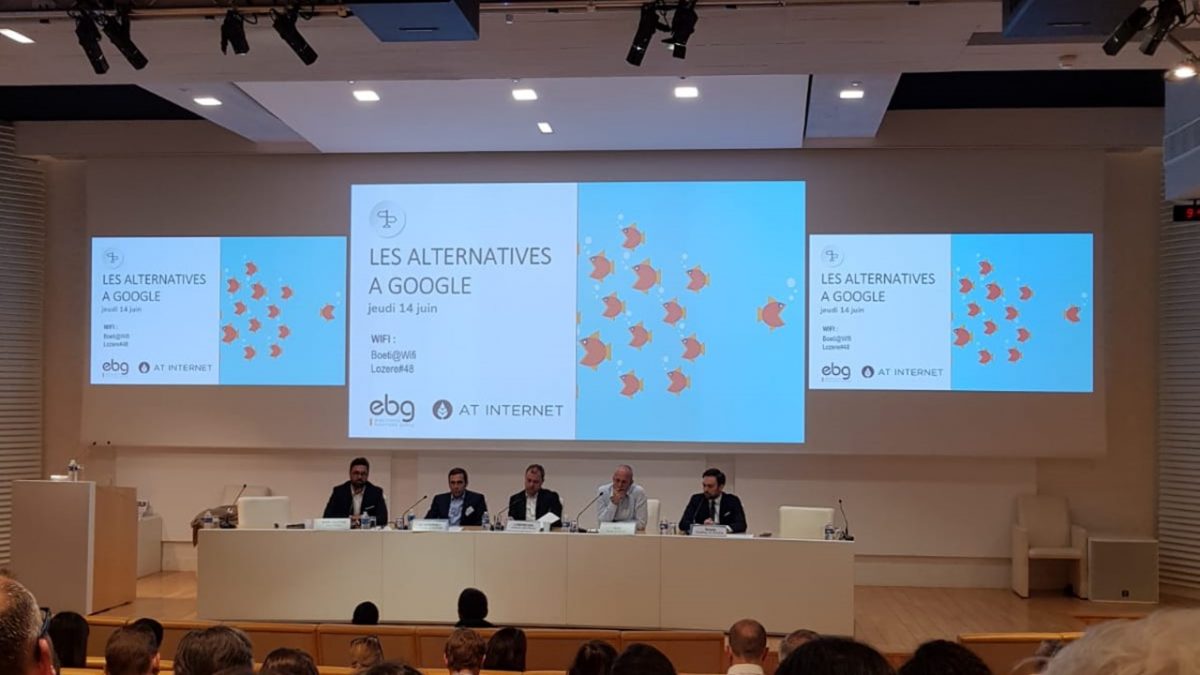
Le 14 juin 2018 se tenait une conférence organisée par l’EBG, sur le thème des alternatives au géant Google, et plus globalement aux GAFA. Y étaient présents des ambassadeurs de la réussite française : Arno Pons (DG de l’agence 5ème Gauche), Mathieu Llorens (DG d’AT Internet), Xavier Perret (CDMO d’OVH), Geoffrey La Rocca (DG de Teads), ainsi qu’Antoine Jouteau (DG de LeBonCoin).
En cette année de RGPD, la position de leader de Google pose plus que jamais la question sur la protection de nos données, mais pas seulement. Sa position dominante est de plus en plus contestée par les entreprises européennes, qui critiquent une concurrence déloyale. À la question « qu’est-ce qui vous différencie des GAFA ? », les orateurs répondent l’indépendance, la maîtrise totale des données, l’expertise forte dans un secteur en particulier.
Comment analysent-ils le succès des GAFA ? L’exemple Google
Le premier facteur de réussite de Google, selon Mathieu Llorens, est sa gratuité. Elle permettrait au géant américain de détruire tous les écosystèmes dans lesquels il s’introduit : publicité, médias, moteur de recherche. Après son installation dans le secteur, la monétisation démarre pour obtenir des services de plus grande qualité. C’est ce qui permet à Google, selon le DG d’AT Internet, de ne laisser aucune chance à ses concurrents. Le second facteur, sur lequel tous les intervenants s’accordent, est la faculté de Google d’être à la fois fournisseur et concurrent de ses clients. Son positionnement ambigu fait de la société une menace omniprésente.
Quel phénomène est le plus dangereux dans l’hégémonie des GAFA ?
Pour tous les participants à la table ronde, l’enjeu démocratique est fort. Mathieu Llorens démontre le lien réel entre l’augmentation du chiffre d’affaires de Google et la diminution des emplois dans le domaine des médias. Il est soutenu par Geoffrey La Rocca qui soutient que l’Etat se doit d’investir auprès de ce secteur. Antoine Jouteau, lui, pointe le risque de « trop » de diversification des acteurs américains, phénomène par ailleurs déjà enclenché. Tous les intervenants s’accordent sur les efforts établis par les entreprises européennes à l’occasion de la RGPD, qui démontrent une volonté de gestion propre des données personnelles. Xavier Perret et Antoine Jouteau insistent sur la différence de vision sur la protection des données entre les Etats-Unis et l’Europe. Un des phénomènes les plus dangereux causé par la montée exponentielle des GAFA est la surutilisation des données personnelles dans le but de développer des services annexes.
Comment faire sa place en tant qu’entreprise française ?
Selon Antoine Jouteau, l’Europe tient un rôle primordial dans la protection de ses acteurs : la responsabilité n’est pas uniquement française. Dans un premier temps, les GAFA doivent être mis sur un pied d’égalité en ce qui concerne les taxes, afin de ne pas défavoriser les entreprises européennes. Le Directeur Général de LeBonCoin insiste sur l’importance du regroupement des acteurs français/européens pour peser dans le débat public. Aller défendre seul les intérêts du numérique auprès des instances européennes est vain, selon lui. Le rôle des dirigeants d’entreprise est d’assurer la compréhension des enjeux d’une omniprésence des GAFA. Xavier Perret, lui, parle d’une cohérence à adopter pour défendre les services européens en les privilégiant dans la vie quotidienne.
Les intervenants présents à l’EBG confirment tous la prise de conscience en cours chez les entreprises françaises, et alertent sur le rôle de chacun dans la promotion de l’utilisation des services européens.
Le phishing est la technique de prédilection des cybercriminels pour détourner les données des utilisateurs, en se faisant passer pour un organisme de confiance et ainsi les inciter à livrer des informations personnelles. On imagine cette technique réservée aux pirates informatiques qui tentent de dérober des données bancaires ou encore très sensibles, et pourtant !
Source de l’image : mohamed_hassan via Pixabay
Un élève américain du lycée Ygnacio Valley High School en Californie, s’est amusé à recopier à l’identique le site sur lequel ses professeurs se connectent pour rentrer les notes et les appréciations. Ce même élève a alors demandé, par mail, aux professeurs de se connecter à la fausse interface du lycée, qui ressemblait exactement à l’originale. Ainsi, il a pu récupérer leurs identifiants et mots de passe, et les a ensuite utilisés afin d’augmenter certaines de ses notes, mais aussi de baisser celles d’autres camarades.
Arrêté par la police, l’élève a déclaré que ce qu’il avait fait était « aussi simple que voler un bonbon à un bébé ». Renvoyé de son lycée, il a été identifié grâce à l’adresse IP de son ordinateur.
Plutôt légère en conséquence, cette tentative de corruption de données met en lumière la facilité d’accès à cette technique de piratage informatique. Le phishing est aujourd’hui une des méthodes les plus prisées et les plus faciles à mettre en œuvre. Dupés par la ressemblance, les internautes n’y voient que du feu et renseignent alors des données personnelles, parfois très sensibles.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.