Equifax victime d’une cyberattaque massive

Equifax victime d'une cyberattaque

La société américaine Equifax, basée à Atlanta, présente dans 24 pays, a été la proie d’une attaque particulièrement préoccupante. Equifax récolte et analyse les données personnelles de clients sollicitant un crédit. Début septembre, la société a révélé une intrusion dans ses bases de données.

Ce piratage informatique pourrait concerner potentiellement environ 143 millions de clients américains, ainsi que d’autres clients au Canada et au Royaume-Uni. Les criminels ont exploité une faille dans une application web entre mi-mai et juillet. Ils ont obtenu les noms, numéros de sécurité sociale, dates de naissance, adresses et certains numéros de permis de conduire. Le vol de ces données est très préoccupant. Ces informations faciliteront les usurpations d’identité et le piratage de comptes. Le numéro de sécurité sociale est indispensable aux Etats-Unis pour travailler, ouvrir un compte en banque ou encore obtenir un permis de conduire et souvent louer un appartement. Il se pourrait même que certaines de ces données soient déjà en vente sur le Dark Web [une partie du web non indexée par les principaux moteurs de recherche généralistes].

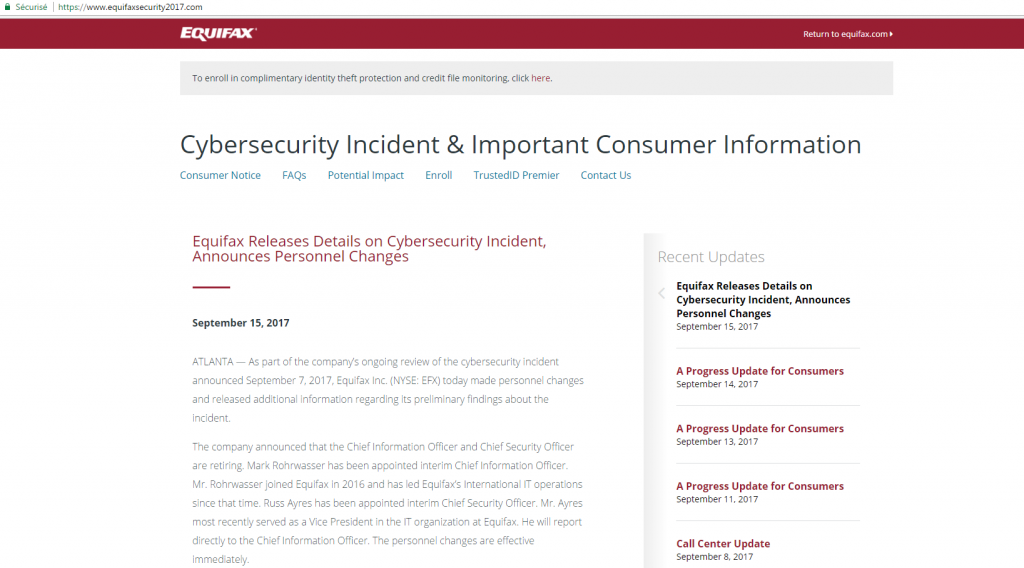
Cette attaque touche directement le cœur de l’identité et de l’activité d’Equifax. La société a mis en place un site internet (www.equifaxsecurity2017.com) et un numéro de téléphone à la disposition de ses clients et leur promet «gratuitement» une aide contre l’usurpation d’identité. Equifax collabore avec les autorités et une société de sécurité pour évaluer les dommages.
Equifax victime d'une cyberattaque
Site Internet Equifaxsecurity2017.com

Toutes les sociétés devraient voir cette attaque comme un avertissement. Cet exemple est bien la preuve que les entreprises peuvent peiner à voir ce qui est en train de se passer au sein de leurs propres réseaux informatiques. Les nouvelles attaques, chaque jour plus sophistiquées, passent de plus en plus inaperçues.

De surcroît, Equifax affirme avoir découvert l’attaque le 29 juillet. Pourtant, la communication faite aux clients n’intervient que début septembre : un délai anormal quant à la protection de données aussi sensibles. Aujourd’hui ces données ont disparu dans la nature.

Ce piratage de grande ampleur est loin d’être le premier. L’année dernière, le groupe Yahoo annonçait qu’un milliard de comptes avaient été piratés tandis que d’autres entreprises américaines ont elles aussi été victimes de piratages, comme le site de rencontres Adult Friend Finder, ou encore le groupe de distribution Target. Les voleurs n’ont cependant, pas eu accès aux numéros d’assurance sociale ou de permis de conduire.

Cette attaque ne vient que renforcer la nécessité pour les entreprises d’envisager dans leur stratégie de sécurité toutes les failles susceptibles de servir d’entrée aux cybercriminels.
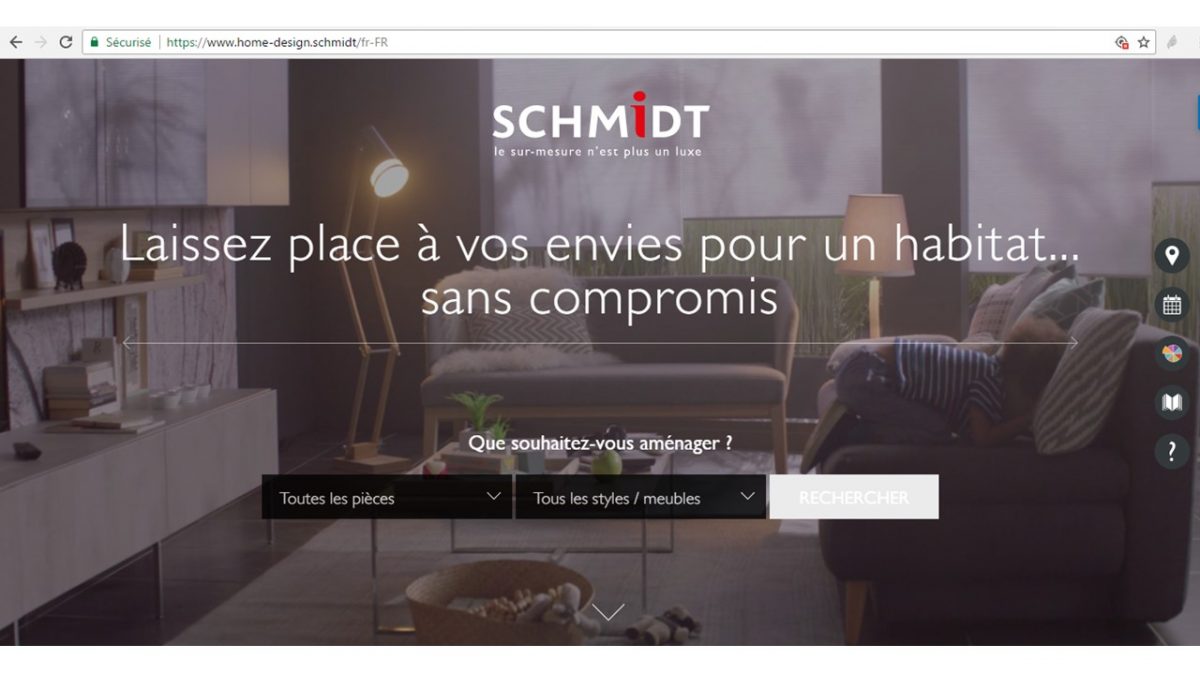
Schmidt lance son nouveau site en .marque : Home-design.schmidt

Schmidt est une des premières marques françaises de cuisines, mais aussi le premier exportateur de meubles de cuisine en France.

Le réseau Schmidt a décidé de lancer son nouveau site web en « .marque » (Dot Brand), .schmidt et a ainsi rejoint plusieurs grandes sociétés qui ont fait ce pari telles que BNP Paribas (mabanque.bnpparibas), la Maif (voyagepro.maif), le Club Med (corporate.clubmed) ou la dernière en date, SNCF (oui.sncf).

Schmidt a choisi de regrouper ses activités sous la dénomination « home design », qui reflète bien son cœur de métier. L’enseigne ne s’est pas seulement dédiée au monde de la cuisine, mais propose également des salles de bain et des meubles sur mesure pour toute la maison : dressing, meubles TV, rangements, …, le tout avec une touche design.

Le nom de domaine home-design.schmidt permet d’une part d’optimiser son référencement sur les moteurs de recherche (SEO) et d’autre part de faciliter son développement et sa communication à l’international. Après avoir été lancé fin avril en Grande-Bretagne, le site arrive en Belgique, et poursuivra avec l’Espagne, l’Italie et la Suisse d’ici le 4 juillet prochain.

Le nom de domaine home-design.schmidt est facilement reconnaissable et mémorisable pour le grand public.

Site en .marque home-design.schmidt
Site internet home-design.schmidt

Mais quel est l’intérêt pour les marques d’avoir leur propre extension ?

Certaines entreprises en 2013 (dont une trentaine d’entreprises françaises) ont souhaité détenir leur propre extension « .marque » afin de capitaliser sur leur marque phare. La plupart d’entre elles ont voulu sécuriser et protéger leur espace de nommage (limiter les intermédiaires dans la chaîne des acteurs intervenant sur l’enregistrement d’un nom de domaine). Le but aussi est d’avoir un nom de domaine réellement distinctif et rassurant pour le consommateur final. Les marques se battent contre le cybersquatting, mais c’est une guerre sans fin. Cela représente un budget annuel important et ne limite pas suffisamment les dégâts. Le message des marques détentrices d’un « .marque » (dot brand) est le suivant : si vous n’êtes pas sur mon site en .marque, c’est que vous n’achetez pas des produits ou services de ma marque.

Cette pratique de communiquer en « .marque » n’est pas encore assez connue du grand public. Il va bien sûr falloir sensibiliser les internautes afin de redoubler de prudence lors de leur navigation, et cela passe par la vérification du nom de domaine.

Donc avoir son « .marque » est un élément différenciateur et sera de plus en plus utilisé à des fins marketing.


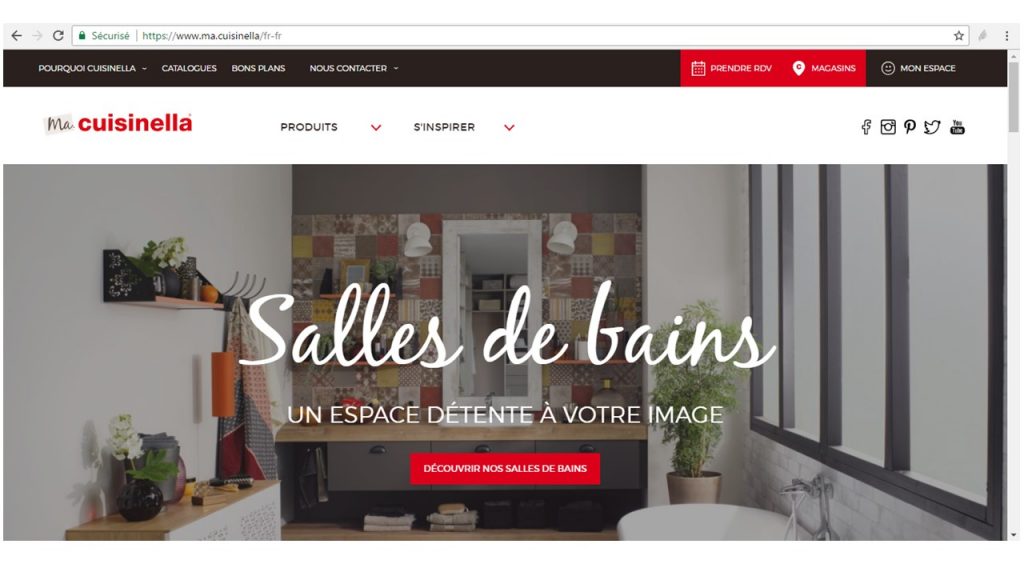
Site en ".marque" ma.cuisinella
Site internet ma.cuisinella

Cyber-blurring : la technique mise en place par l’équipe de Macron face aux cyberattaques

Cyber-blurring - la technique mise en place par l'équipe de Macron face aux cyberattaques
Photo : www.gouvernement.fr


A deux heures de la clôture de la campagne pour l’élection présidentielle 2017, le 5 mai 2017, des dizaines de milliers de documents appartenant à l’équipe de campagne d’Emmanuel Macron ont fuité et ont été rendus publics sur le forum américain 4Chan, relayés par WikiLeaks. Les réseaux sociaux ont joué un rôle important dans la diffusion de cette attaque et du contenu des documents : des discussions internes du mouvement, des notes de synthèses, des photos, des factures ainsi que sa comptabilité. Cela représente 9 gigaoctets de données piratées.

Les équipes du candidat d’En Marche n’étaient pas confrontées à leur première attaque depuis le début de la campagne présidentielle. Alertées depuis longtemps sur de potentiels risques d’attaque, elles ont mis en place la stratégie du cyber-blurring (qui signifie cyber flou) pour essayer de se défendre. Cette technique consiste à créer une quantité massive de faux documents (faux emails, faux mots de passe, faux comptes) pour tenter de ralentir le travail des hackers. Cette parade est souvent utilisée dans le milieu bancaire, pour protéger leurs clients. Cette technique de diversion est aussi appelée floutage numérique.


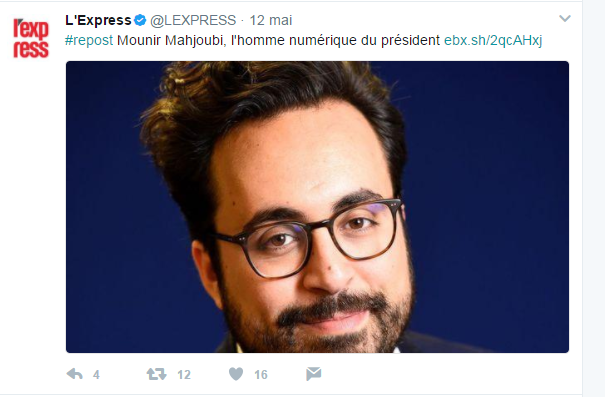
Twitter L'Express - Mounir Mahjoubi - cyber-blurring pour faire face aux cyberattaques
Compte Twitter de L’Express


Même si le directeur de la campagne numérique d’En Marche, Mounir Mahjoubi, pense avoir considérablement ralenti le travail des hackers par cette technique de cyber-blurring, malgré ces précautions, l’attaque n’a pas été empêchée.

Les pirates informatiques n’ont pas cherché à demander une somme d’argent en échange de la non publication des documents. Ces documents non compromettants pour l’équipe d’Emmanuel Macron, n’étaient pas monétisables car il fallait s’amuser à trier 9 gigaoctets en peu de temps.

Les conséquences sont minimes sur l’impact de la campagne présidentielle et l’équipe d’En marche n’a pas été réellement touchée. Cette contre-offensive a été bien mise en place. Les pirates anti-Macron n’ont pas eu le succès souhaité. En revanche, cet échec va les pousser à être encore bien plus malins, plus ingénieux, moins visibles, mieux préparés pour une prochaine attaque.

To be continued.

Les objets connectés : incontournables dans les attaques DDoS ?

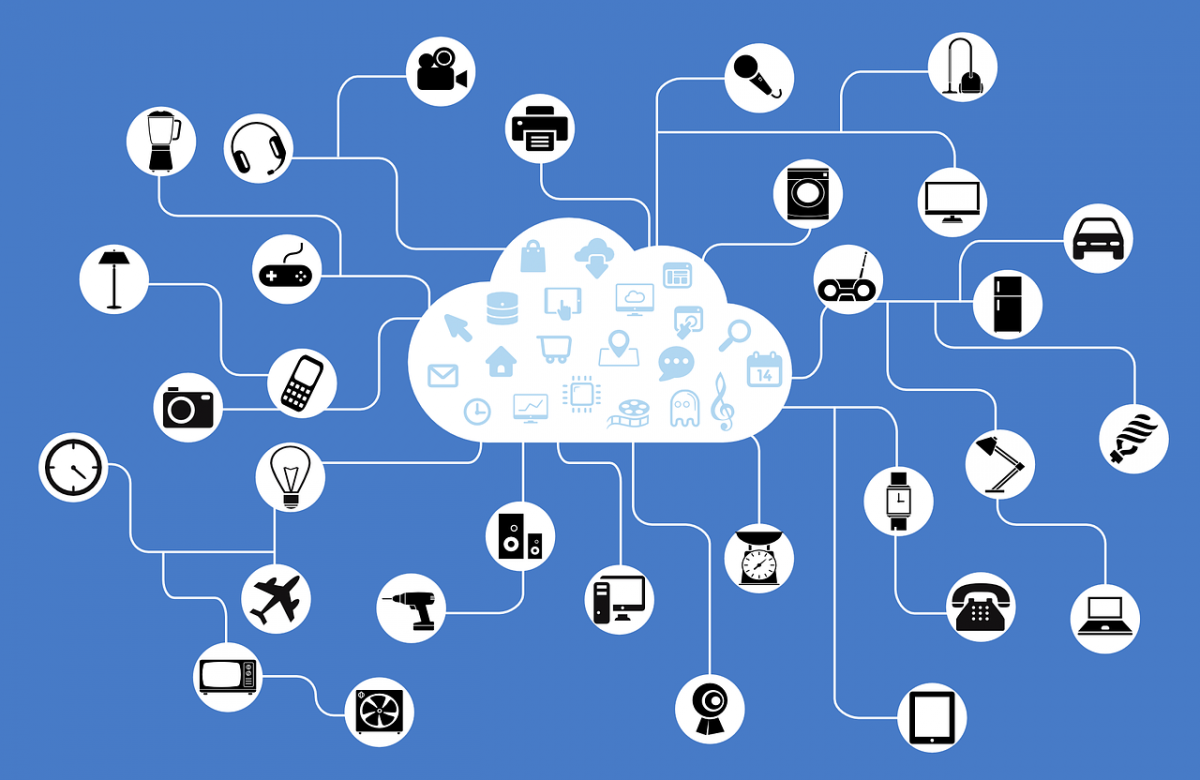
IoT- Attaques DDoS


Aujourd’hui, tous les consommateurs côtoient et utilisent des objets connectés. L’Internet des Objets (IoT) peut comprendre un réfrigérateur, un capteur, une ampoule, des caméras de vidéosurveillance, des routeurs et thermostats connectés. Leur point commun ? De disposer d’une adresse IP et d’être connectés pour communiquer.

D’après la société américaine, Gartner,  d’ici 2020, les objets connectés devraient dépasser les 20,5 milliards d’unités. Nous allons faire face à une croissance phénoménale de l’Internet des Objets dans les années à venir.

La Chine, l’Amérique du Nord et l’Europe occidentale représenteront 67% de l’ensemble de l’Internet of Things (IoT) en 2017.

Toutefois, ces objets connectés sont fréquemment déployés avec des vulnérabilités et une sécurité hasardeuse, une véritable aubaine pour les attaques DDoS. 

Les attaques par déni de service distribué (Distributed Denial of Service ou DDoS) sont aujourd’hui fréquentes. Pour les hackers, il est relativement simple de les mettre en place contre une cible non protégée. Ces attaques sont susceptibles d’engendrer des pertes financières non négligeables pour les sociétés, par l’interruption de service (site web ou boîtes email)  ou encore indirectement, par l’atteinte portée à l’image de la cible (bad buzz, mauvaise réputation…).

Avec l’arrivée des objets connectés, les chances d’être confronté à une attaque DDoS sont élevées.

Ces attaques ont pour but de rendre indisponible un service, par inondation de requêtes. Avec l’aide de nos objets numériques et connectés, les pirates envoient des requêtes en masse sur un ou plusieurs serveurs DNS. Ils arrivent à prendre le contrôle de nos objets à distance, car ils sont porteurs de failles de sécurité. Si les serveurs DNS ne sont pas protégés par un filtrage anti-DDoS puissant, alors les serveurs risquent de ne pas absorber le volume de requêtes et donc de ne plus répondre à la demande de l’utilisateur.

En octobre 2016, la société DYN, fournisseur de service DNS, a été victime d’une attaque DDoS via les objets connectés. Les services d’infrastructure DNS ont été indisponibles et ont donc impacté les services de ses clients: Twitter, Netflix, Spotify …

Plusieurs heures hors ligne, pour ces pure players du web, impactent directement le chiffre d’affaires. DYN affirme que  « des dizaines de millions d’adresses IP étaient impliquées » lors de cette attaque.

La semaine dernière, le Registrar Melbourne IT a également été victime d’une attaque DDoS. Certains de ses clients ont été touchés par cette rupture de service.

Ces attaques risquent d’être plus nombreuses, et plus puissantes en 2017. Avant les attaques étaient menées par des ordinateurs, aujourd’hui, les objets connectés sont une arme incontournable. Heureusement, certains fabricants ont affirmé vouloir renforcer la sécurisation de leurs produits connectés.

Le DNS est une priorité absolue. Il est indispensable de sécuriser ses noms de domaine stratégiques en les plaçant sur des DNS hautement sécurisés, afin de garantir une haute disponibilité permanente. Nameshield propose une solution DNS Premium pour gagner en performance et assurer une disponibilité à 100%.

Trouver assistance lors d’une cyber malveillance : c’est possible grâce à ACYMA

acyma

Fin janvier 2017, lors du FIC (Forum International de la Cybersécurité) à Lille, ACYMA « Actions contre la cyber malveillance »,  a été dévoilé au public. C’est un nouveau dispositif du gouvernement français d’aide aux victimes de cyber malveillance pour les TPE, les PME, les collectivités locales et les particuliers face au piratage informatique tels que les ransomware, les botnets, les vols de données, et autres tentatives d’espionnage ou de sabotage devenus malheureusement de plus en plus fréquents ?

Aujourd’hui, nous constatons que les victimes des cybers attaques ne sont pas seulement les sociétés du CAC40 et les entreprises les plus connues du grand public, mais aussi et de plus en plus les TPE et PME. Avoir un rayonnement national ou international pour les entreprises n’est plus un critère de choix pour les cybersquatteurs. Tout le monde y passe, il faut parvenir à cette prise de conscience. C’est en réponse à ce constat que ce nouveau dispositif entend apporter une assistance aux victimes de cyberattaques et anticiper leurs questions.

Ce portail permettra ainsi aux victimes de poser un premier diagnostic sur leur attaque et rédigera les utilisateurs vers des prestataires de proximité capables de les aider à résoudre leur problème. Cette mise en relation débloquera de nombreuses situations techniques.

De plus, l’ACYMA sera également chargé d’une mission de sensibilisation sur les bonnes pratiques en matière de cyber sécurité et de sécurité numérique grâce notamment à une campagne de publicité pour toucher le plus grand nombre.

Enfin, cette plateforme sera la naissance d’un observatoire du risque numérique  grâce au recueil de statistiques et de données concernant les actes de cyber malveillances en France.

Aujourd’hui, cette plateforme se développe au sein de l’ANSSI (Agence Nationale de Sécurité des Systèmes d’informations) Pour remplir ces objectifs, un Groupement d’intérêt public (GIP) permettant l’implication financière et opérationnelle d’acteurs privé sera constitué.

La plateforme sera lancée dans une phase pilote dans la région des Hauts de France dans deux mois.

#FIC2017 #ACYMA #CyberSecurité #Ransomware #ANSSI